
Il mio homelab e il mio NAS – un breve giro
🌐 Anche in: English · Deutsch · Français · Español · Português · Nederlands · Polski
Negli ultimi anni ho accumulato una montagna di file importanti — soprattutto foto di famiglia, comprese alcune di persone che purtroppo non ci sono più. Perderne anche solo una parte semplicemente non è un’opzione. E visto che in casa usiamo diversi PC, portatili, media player e altro — e a me i backup regolari stanno molto a cuore — ho deciso di mettere in piedi un sistema di storage locale centrale, sempre acceso.
Ci sono di mezzo un sacco di dati personali e preziosi, e non sono troppo entusiasta di consegnarli ai grandi colossi del cloud — soprattutto non con qualunque caos arrivi dagli USA questa settimana. Quindi sì, un NAS (Network Attached Storage) self-hosted basato su open source era una scelta ovvia. 😄
Cosa c’è nel rack (giù in cantina)
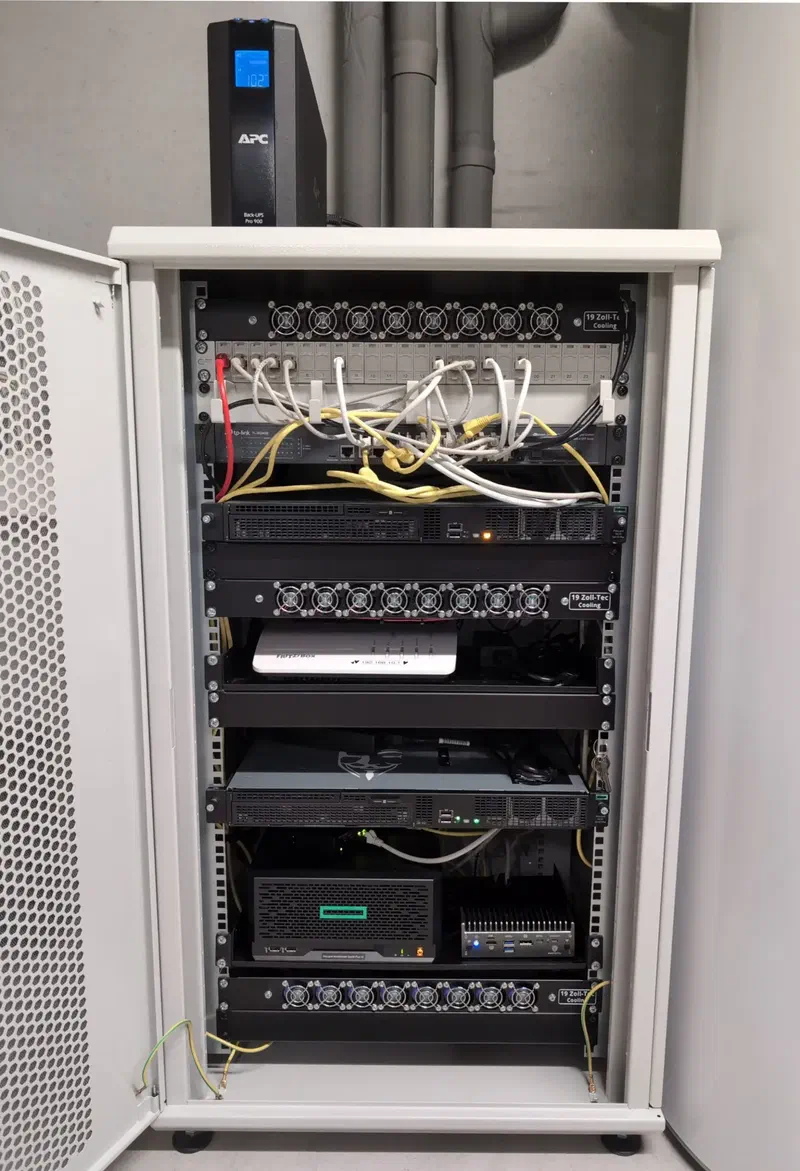
Ho sistemato tutto in un piccolo rack da 19". Ecco cosa c’è dentro al momento:
- 1x Fritzbox 7590AX – collegato a internet in fibra (Telekom)
- 1x TP-Link TL-SG3428 – switch managed a 24 porte
- 2x server HP DL20 Gen10 Plus
- 1x HP MicroServer Gen10 v2
- 1x patch panel – collega tutte le prese LAN di ogni stanza
- 1x UPS APC – per l’alimentazione a batteria
- 1x Protectli VP2420 – appliance firewall
Entrambi gli HP DL20 fanno girare Proxmox come hypervisor. Ognuno ha un SSD veloce per il sistema operativo e un classico HDD per i dati veri e propri.
Condivisione file, backup & roba di rete
Sul server principale ho una VM Samba che condivide tutti i miei file via CIFS. Così posso accedere a tutto da client diversi—PC, portatili, perfino media player. Per ora uso CIFS invece di NFS solo per restare compatibile tra Linux, Windows e macOS.
Sto ancora decidendo cosa fare del secondo server HP—o separo la roba interna da quella esterna (tipo un setup DMZ), o magari lo trasformo semplicemente in un ambiente di test.
Il terzo server fa girare Proxmox Backup Server. Si occupa dei backup regolari di tutte le VM.
In più, di tanto in tanto clono i miei dati su un disco USB esterno, e ne ho un altro conservato fuori casa nel caso in cantina arrivi qualcosa come un incendio o un allagamento. Bisogna seguire la regola di backup 3-2-1, no?
Tutti i server hanno due NIC—una per il traffico interno, una per la zona esterna/DMZ.
VPN verso casa di mamma
C’è un tunnel VPN WireGuard sicuro dal mio Fritzbox al PC di mia madre, a casa sua in un’altra città. Ha WireGuard installato direttamente sul suo sistema. Prima facevamo una VPN router-to-router, ma dopo che ha cambiato provider l’ho passata a WireGuard lato client. Mi ha sorpreso quanto velocemente si possa mettere in piedi una connessione cifrata del genere via internet. Sul mio Fritzbox una procedura guidata mi ha accompagnato nell’installazione e ha generato un file di configurazione per l’endpoint client del tunnel. Ho solo dovuto copiare quel file sul PC di mia madre e attivare il tunnel. La connessione si ristabilisce automaticamente a ogni riavvio di Windows. Ora la sua macchina riceve un indirizzo IP dalla mia rete locale, proprio come se fosse collegata qui a casa."
Adesso è Robocopy a occuparsi di sincronizzare regolarmente i suoi dati sul mio server—niente più backup manuali con chiavette USB (che, sinceramente, prima avvenivano in modo molto irregolare, se avvenivano).
Raffreddamento & alimentazione
Il rack ha una porta anteriore forata per il flusso d’aria, ma ho aggiunto anche una zanzariera perché i LED dei server attiravano gli insetti 😅. Le ventole aspirano aria in continuazione, quindi ha aiutato.
In alto ho aggiunto di recente delle ventole di estrazione per spingere fuori l’aria calda. Nelle giornate estive davvero torride spalanco semplicemente la porta del rack—funziona a meraviglia.
VM & servizi extra
Oltre a fare da NAS, il mio setup fa girare un bel po’ di altre VM nell’homelab. Al momento ho:
- Jellyfin per lo streaming multimediale
- GitLab per l’hosting del codice e la CI
- Grafana per il monitoring
- Nextcloud per la condivisione e la sincronizzazione dei file
- WordPress per questo blog e un po’ di hosting leggero qua e là
Uso anche Icinga2 per monitorare tutto. Mi spara una mail se una VM o un servizio va giù—Nextcloud, la VPN, l’impianto solare, gli AP, la connessione internet, e chi più ne ha più ne metta.
Da fare: spegnimento automatico con l’UPS
Una cosa che devo ancora finire: far sì che l’UPS spenga automaticamente i server quando rileva un’interruzione di corrente. Al momento non è ancora configurato del tutto, ma ci sto lavorando.
Preferenze di sistema operativo
Sui miei client di solito uso Debian 12 o Ubuntu. Windows lo uso solo dove proprio non posso farne a meno—come per Adobe Lightroom, perché non ho ancora trovato un’alternativa open source solida per sviluppare le foto RAW della mia reflex.
Wi-Fi ospiti
Ho una rete Wi-Fi separata per gli ospiti, per amici e parenti -- e per l’occasionale idraulico o elettricista che ha bisogno di internet. 🔧📶. È completamente isolata dalla mia rete interna.
Chissà se installano davvero gli aggiornamenti o se i loro telefoni e tablet sono solo allevamenti di malware con il Wi-Fi che seminano il caos? 😅
Per questo li tengo in una rete separata e isolata. Non si sa mai. 😉
Aggiornamenti & sicurezza
Da informatico, per me tenere tutto aggiornato è fondamentale—correggere bug, chiudere falle di sicurezza e tutte quelle belle cose.
Dal cloud alla cantina: dovrei ospitare io il Nextcloud del nostro gruppo parrocchiale?
Al momento faccio girare un’istanza Nextcloud su un server internet in affitto per un gruppo parrocchiale qui in città. Ha funzionato bene, affidabile, senza grossi grattacapi -- ed è così già da anni. Ma visto che il mio homelab continua a crescere (più in fretta del mio bisogno di sonno), ho cominciato a pensare: perché non farlo girare io? A casa ho più risorse server di quante sappia cosa farmene — minerei Bitcoin, ma probabilmente la mia GPU prenderebbe fuoco. Quindi invece metto l’hardware a frutto per qualcosa di utile. 😄
Ecco quindi l’idea (forse geniale): migrerei l’intero setup nel mio homelab e, come sempre, lo automatizzerei fino all’osso con Ansible. Niente batte tirare su uno stack Nextcloud completamente funzionante con un solo comando e una tazza di caffè fresco.
Ma non lo faccio solo per divertimento (ok, forse un po’). Ultimamente l’istanza viene usata molto attivamente, e non è più solo un progetto collaterale. È diventata uno strumento centrale per la collaborazione del gruppo — condivisione di documenti, sincronizzazione dei calendari. E con questo arriva anche un po’ di pressione: so cosa significherebbe ospitarla io.
Certo, ci sono dei dubbi — siamo onesti. Lato hardware sono coperto alla grande. CPU, RAM, storage? Check, check e check. L’unico vero dubbio è la mia connessione internet - perché se va giù per un periodo prolungato (diciamo, una mossa sbagliata con l’escavatore di un vicino) - bum: niente Nextcloud per nessuno.
Comunque, mi dico: con backup fatti bene e una strategia di rollback pulita, anche se il mio setup di casa andasse offline, tornare a un server in affitto non dovrebbe essere troppo doloroso. Non è una decisione che prenderò di fretta, ma è sicuramente qualcosa che sto valutando seriamente.
Per tirare le somme: il self-hosting in teoria sembra sempre divertente — e spesso è divertente anche in pratica — ma quando altri dipendono dal servizio, le cose cambiano. Comunque, con la giusta preparazione e l’automazione al suo posto, potrebbe essere una mossa solida.
Credo che diventerà un progetto personale che mi terrà occupato la sera per un bel po’ — e che probabilmente porterà a qualche altro post lungo la strada. 😊
Se conosci un progetto sensato o di volontariato che potrebbe aver bisogno di un po’ di ospitalità in un homelab — fammi un fischio! Sono sempre felice di mettere a frutto un po’ di spazio nel rack 🙂
TL;DR
Ho costruito un homelab interamente self-hosted e open source per tenere al sicuro la mia crescente montagna di dati importanti — dalle foto di famiglia ai (magari un giorno) file del gruppo parrocchiale. Gira 24/7 in un rack in cantina, sostenuto da Proxmox, backup, energia solare e un pizzico di paranoia 😳 (ciao, dischi fuori sede e VPN verso casa di mamma!). Ho mollato i grandi cloud provider in favore del pieno controllo, dell’automazione con Ansible e della libertà digitale - e della possibilità di restituire qualcosa — attraverso tecnologia e infrastruttura, nel modo che conosco meglio. Con Nextcloud, condivisioni Samba, streaming multimediale e più VM di quante me ne servano, è praticamente il mio data center personale — insetti sulla zanzariera compresi.
E perché faccio tutto questo? Risposta semplice: perché posso 😄🙈😄 — e perché imparo un sacco lungo la strada, il che si sposa perfettamente con quello che faccio di lavoro. Lavoro nell’IT, ho a che fare ogni giorno con GNU/Linux, monitoring, cyber security e automazione — praticamente vivo su un tapis roulant infinito di configurazioni, script e correzioni. In più, con i pannelli solari sul tetto, in questo periodo sto praticamente annegando nell’elettricità — tanto vale usarla per qualcosa! 😄
Se vuoi saperne di più o approfondire uno di questi temi — scrivimi pure!