
Sulla sovranità digitale, sul de-americanizzare il mio stack software e su WhatsApp in una sandbox
🌐 Anche in: English · Deutsch · Français · Español · Português · Nederlands · Polski
Indice
Perché esiste questo esperimento
Ultimamente sono tornato su un'idea che mi gira in testa da molti anni:
come allontanarmi gradualmente dai prodotti software incentrati sugli USA.
Ormai è diventato un esperimento personale —
in parte sfida tecnica, in parte divertimento, in parte esercizio filosofico.
L'obiettivo non è la purezza ideologica, ma compromessi consapevoli.
La mia premessa di fondo è rimasta invariata negli anni:
ridurre al minimo l'esposizione inutile dei dati.
Dato l'attuale clima politico — in particolare gli sviluppi della politica statunitense —
il tema della sovranità digitale sembra più rilevante che mai.
Sovranità digitale significa mantenere il controllo sulle dipendenze software, sui flussi di dati e sull'infrastruttura — anche se ciò va a scapito della comodità.
Il problema della messaggistica: tecnologia contro persone
Diversi anni fa sono riuscito a stare lontano da
WhatsApp per un tempo sorprendentemente lungo.
Da un punto di vista puramente tecnico era banale.
Alternative come Signal sono complete nelle funzioni, solide dal punto di vista crittografico e spesso superiori per design.
Il vero ostacolo non era il software — erano gli effetti di rete umani.
- La maggior parte degli utenti non tecnici non si preoccupa della raccolta di metadati
- Il capitalismo della sorveglianza è astratto e invisibile
- Installare "l'ennesima app" viene percepito come un attrito
Di conseguenza WhatsApp resta il minimo comune denominatore della comunicazione sociale.
Lasciare WhatsApp non è una decisione tecnica — è una decisione sociale.
A questo punto non sono disposto ad accettare il costo sociale di un'astinenza totale.
Troppe persone diventerebbero raggiungibili solo via
SMS, phone calls o email.
GrapheneOS: una base diversa
Invece di eliminare del tutto WhatsApp, ho deciso di ripensare lo strato del sistema operativo.
Ho installato GrapheneOS sul mio telefono di tutti i giorni — un Pixel 9.
Il processo di installazione è di una modernità rinfrescante:
un installer nel browser, una documentazione eccellente e un tempo totale di configurazione
di circa 20 minutes.
Anche se GrapheneOS sotto il cofano è ancora Android, viene distribuito di proposito senza Google Play Services e senza richiedere un account Google.
C'è, ovviamente, una certa ironia nel fatto che GrapheneOS supporti ufficialmente solo i dispositivi Google Pixel — hardware costruito da Google stessa.
Compartimentazione con Shelter
Per isolare ulteriormente le applicazioni non fidate, ho installato Shelter.
Shelter è in sostanza un frontend facile da usare per la funzione
work profile di Android.
Permette alle app di girare in un ambiente logicamente separato con confini
rigidi.
Ho creato un profilo di lavoro dedicato e ci ho spostato WhatsApp.
Questo trasforma WhatsApp in un sottosistema semi-isolato.
Cosa rende possibile
- Database dei contatti completamente separato
- Nessun accesso implicito alla mia rubrica principale
- Accesso al GPS negato
- Accesso alla libreria foto negato
Per ora l'accesso a posizione e media è completamente bloccato.
L'esperimento consiste nel vedere fin dove si può spingere l'usabilità senza
rompere del tutto l'esperienza d'uso.
Una precisazione importante
Non si tratta di odiare WhatsApp.
Anzi, è il contrario.
WhatsApp mi piace sinceramente, soprattutto la funzione
Stato e il suo modello di condivisione senza attriti.
Il problema non è la condivisione sociale — è il meccanismo opaco del backend.
Infrastrutture cloud con sede negli USA, flussi di dati poco chiari e la mancanza di trasparenza su come vengono elaborati i contenuti sono ciò che sono sempre meno disposto ad accettare a occhi chiusi — soprattutto quando si tratta di foto dei miei figli.
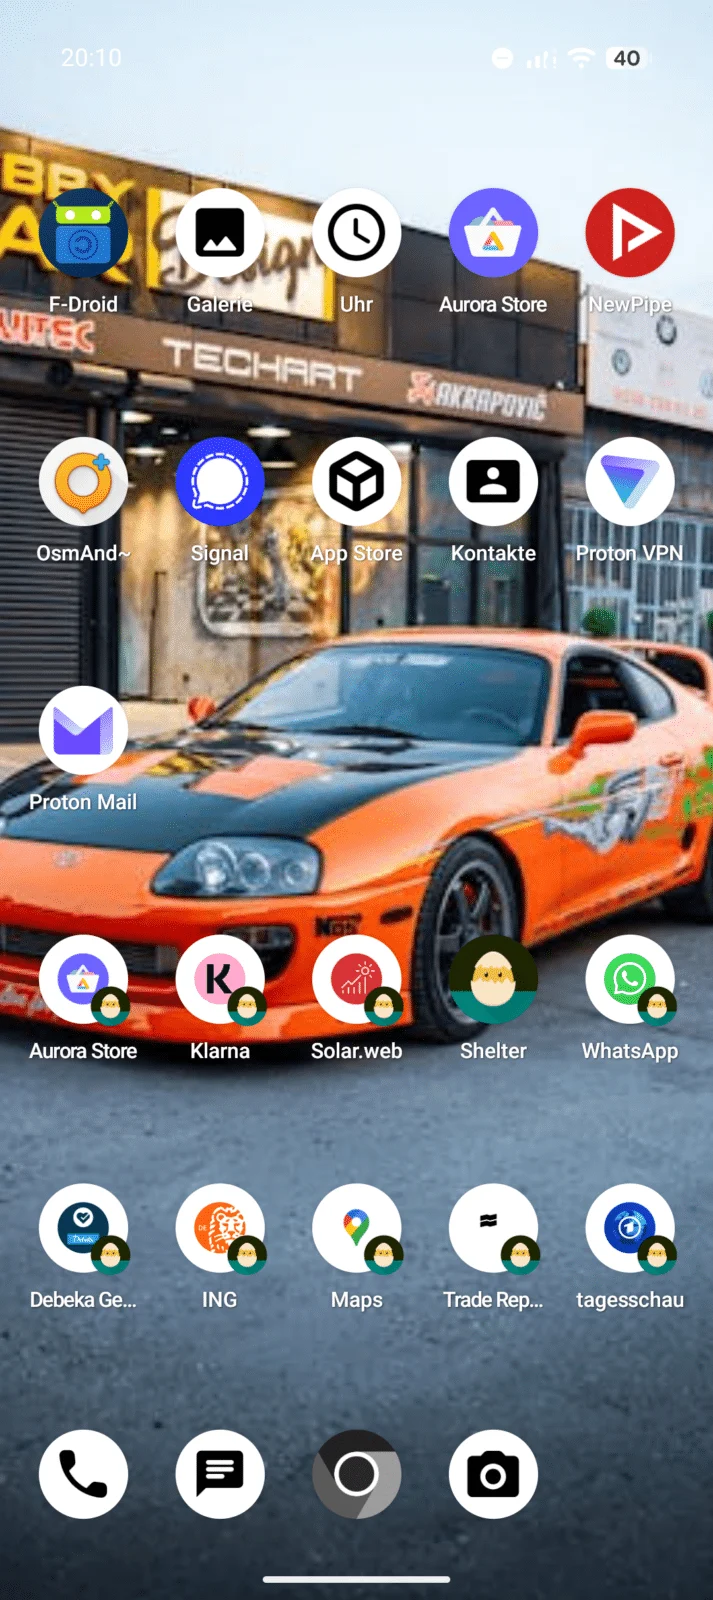
Confini di fiducia visibili: leggere il cassetto delle app
Lo screenshot qui sopra mostra come questa compartimentazione si manifesta
nell'uso quotidiano.
Il cassetto delle app è di fatto diviso in due zone di fiducia distinte.
Nella sezione superiore si vedono le applicazioni che considero
fidate e che quindi girano nel mio profilo utente principale senza ulteriori
restrizioni.
Queste app sono state verificate in misura ragionevole, sono open source oppure
sono sufficientemente limitate nei loro modi di accedere ai dati.
La sezione inferiore contiene applicazioni che sono state
deliberatamente crippled tramite
Shelter.
Queste app girano esclusivamente dentro il profilo di lavoro e vengono trattate come
intrinsecamente non fidate.
Sono contrassegnate da una piccola icona che raffigura una testa bendata — un promemoria discreto ma costante che queste applicazioni sono in sandbox, con permessi limitati e isolate per design.
Questa separazione visiva non è solo estetica.
Funziona come un segnale cognitivo di sicurezza:
un rapido promemoria di quali app operano all'interno del mio confine di fiducia e quali
sono confinate in un ambiente di esecuzione strettamente controllato.
Col tempo si è rivelato sorprendentemente utile.
Rafforza un modello mentale in cui le applicazioni non sono più pari tra loro sul
sistema, ma esplicitamente classificate in base a
trust level,
data access
e potential blast radius.
Cosa viene dopo
Questo setup è ancora in evoluzione.
Continuerò a testare, a regolare i permessi e a osservare i limiti nel mondo
reale.
Aspettati post di seguito su:
- Notifiche push e servizi Google nei profili in sandbox
- Comportamento della batteria dei profili di lavoro
- Compromessi di usabilità a lungo termine
Seguiranno altri aggiornamenti.