Da Debian ad AlmaLinux a K3s: ovvero come ho costruito per sbaglio un mini cloud 🚀
🌐 Anche in: English · Deutsch · Français · Español · Português · Nederlands · Polski
Se ti sei imbattuto nel mio post precedente
“Gestire istanze Nextcloud per la comunità con Ansible, AlmaLinux, SELinux e uno stack Collabora basato su Podman”
,sai già che tutto è cominciato come un’idea assolutamente ragionevole.(Voce del narratore: non era un’idea assolutamente ragionevole.)
Indice
Il Piano Originale™: lasciare Debian, abbracciare SELinux
A un certo punto ho pensato: “Ehi, perché non passare da Debian ad AlmaLinux?”
Motivo principale? SELinux.
Perché niente dice “progetto divertente per il weekend” come fare debug dei security context alle 2 di notte.
In quella fase ho capito come integrare Collabora tramite container — e mi è sembrato
molto più stabile e prevedibile.
Fase 2: “Aggiungiamo giusto Kubernetes” 🤦♂️
Ovviamente la cosa è degenerata.
“Probabilmente dovrei installare Kubernetes.”
Entra in scena K3s — leggero, semplice e pericoloso quanto basta per metterlo su un VPS.
L’idea attuale:
- Far girare i servizi di base (MariaDB, Redis) in modo nativo
- Far girare le applicazioni dentro K3s
- Convincermi che questa sia “architettura” e non curiosità
Ansible: da strumento a ossessione
Quello che prima era “solo un playbook” ora è praticamente un piccolo framework.
Due playbook principali:
- Nextcloud
- WordPress
Componenti condivisi ovunque:
- Repo
- fail2ban
- MariaDB
- K3s
- Regole firewall
Stato attuale: ~16 ruoli.
Stato emotivo: anche lui 16 ruoli.
Il pair programming con l’IA è reale 🤖
Usare Claude AI dentro VS Code è come:
“Un senior DevSecOps engineer si unisce alla tua sessione.”
- Chiede l’output dei comandi
- Fa debug degli errori
- Rifattorizza i playbook
- Spiega davvero i problemi
Leggermente terrificante. Estremamente utile.
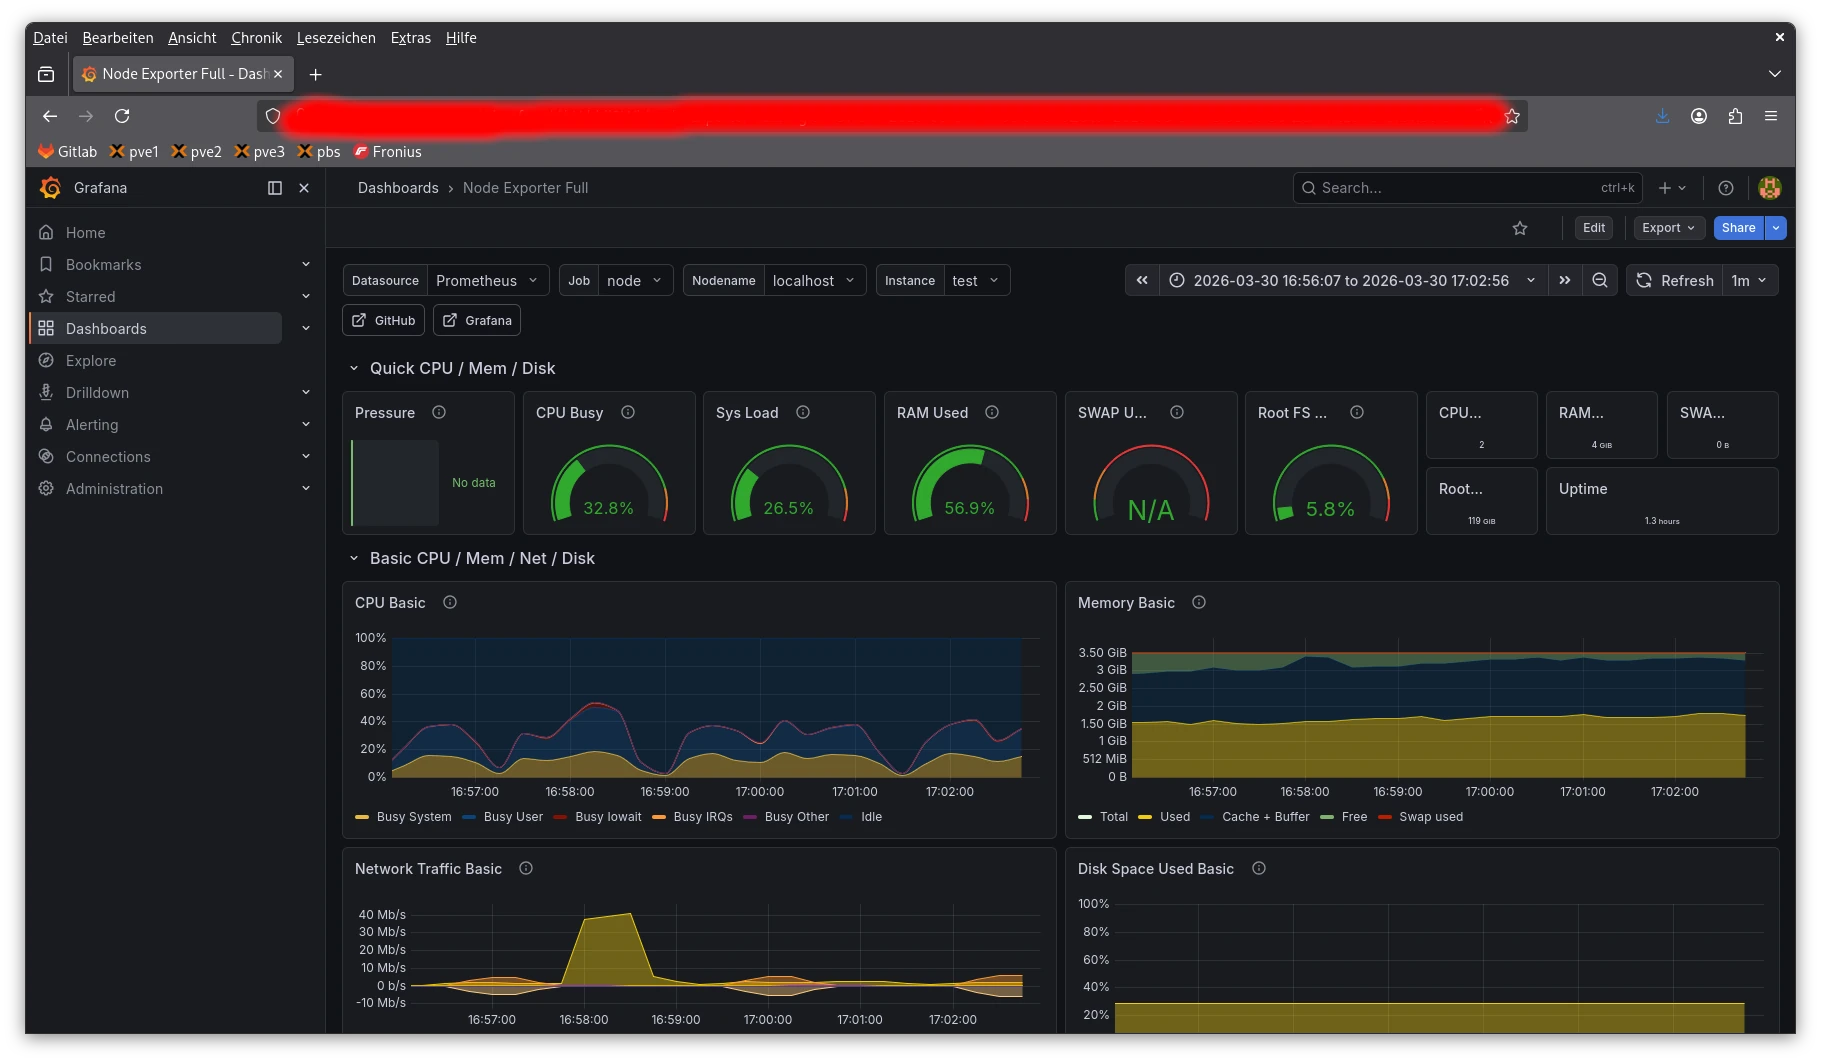
Ora con monitoring 📊
- Prometheus
- Grafana
Ora posso guardare il mio sistema fallire in tempo reale — ma in modo bellissimo.
🔧 Deep dive: da “semplice blog” a infrastruttura completa
Far girare un blog WordPress su un VPS sembra banale — finché non cominci a pensare a:
- Certificati TLS
- Firewall
- Aggiornamenti
- Monitoring di sicurezza
Quindi, naturalmente, ho automatizzato tutto.
Infrastructure as Code (alias YAML ovunque)
L’intero setup è definito in Ansible:
ansible-playbook blog.yml --limit meinserver
Riproducibile. Idempotente. Leggermente assuefacente.
Architettura: K3s vs host
Dentro K3s:
- WordPress (PHP-FPM)
- Nginx (sidecar)
- MariaDB
- ingress-nginx
- cert-manager (Let’s Encrypt)
- CronJob di WordPress
Sull’host:
- Prometheus
- Grafana
- Node Exporter
- fail2ban
- rkhunter
- auditd
- msmtp
Il flusso del playbook
- Sistema base
- SELinux
- K3s
- Deployment
- Monitoring
Sicurezza: difesa in profondità
- Firewall iptables
- fail2ban
- Rate limiting
- HTTPS tramite Let’s Encrypt
- SELinux in enforcing
- auditd
- Aggiornamenti di sicurezza automatici
- Scansioni rkhunter
Considerazioni finali: lavori in corso 🔧
Quello che era cominciato come:
“Proviamo AlmaLinux”
È diventato:
- Kubernetes
- Container
- Framework Ansible
- Stack di monitoring
- Ops assistite dall’IA
A questo punto sto praticamente facendo girare un minuscolo cloud su un VPS.
Ma: sono ancora nel mezzo del rifinire, testare e rompere di nuovo le cose.
Il codice Ansible non è ancora pubblicato — soprattutto perché sto ancora ritoccando i ruoli, facendo pulizia
e assicurandomi che non esploda completamente su un sistema nuovo.
(alias “ancora una modifica veloce” — ultime parole famose)
Ho in programma di pubblicare il playbook completo su GitHub nei prossimi giorni — una volta che sarò sicuro che sia
in qualche modo riutilizzabile e non solo caos su misura.
Il quadro più ampio dietro tutto questo: sto valutando di migrare in questa architettura le istanze Nextcloud esistenti
di due associazioni locali.
Ma in questo momento è ancora un po’ troppo rischioso — spostare dati di produzione e introdurre K3s nello stesso momento
sembra un ottimo modo per rovinarsi un weekend (o diversi).
Questa tecnologia per me è ancora un territorio relativamente nuovo, e vorrei fare più esperienza sul campo
prima di affidarle dati veri degli utenti.
Forse è un progetto per l’autunno 🍂
Restate sintonizzati 😄