
A+ su SSL Labs: cosa parla davvero il TLS del mio blog (e dove vive il codice Ansible)
🌐 Anche in: English · Deutsch · Français · Español · Português · Nederlands · Polski
☝️ Una parola veloce per tutti quelli che volevano solo leggere un post del blog: TLS è il motivo per cui il tuo browser mostra quel piccolo lucchetto. Ogni volta che apri una pagina qui, ti arriva cifrata. Nessuno nello stesso Wi-Fi del bar, presso il tuo provider internet o da qualsiasi altra parte nel mezzo può leggere o scambiare di nascosto qualche parola. E no, non si chiama più “SSL”, anche se il sito di test qui sotto insiste ancora con il vecchio nome. SSL è stato mandato in pensione nel 2015; solo la parola non siamo mai riusciti a pensionarla. Quindi quando qui sotto mi vanto delle “impostazioni TLS”, in realtà mi vanto di quanto sia ben sigillata la busta attorno a questa stessa frase. Prego. 🤓
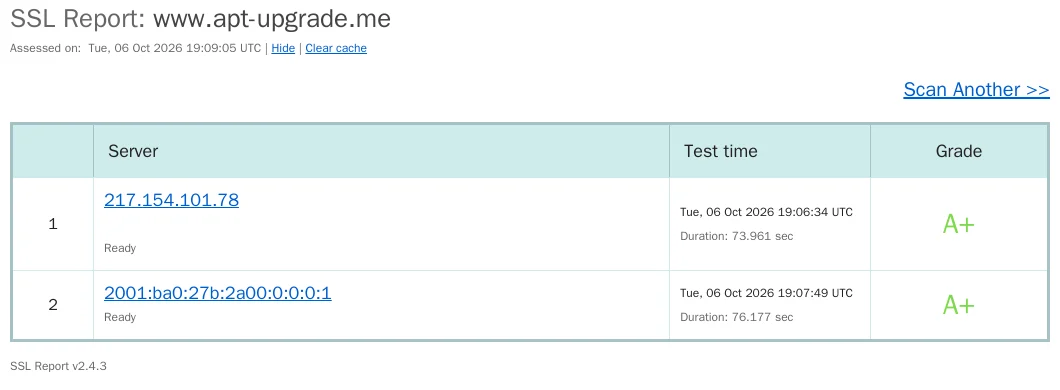
Ogni tanto do in pasto il mio blog a Qualys SSL Labs, soprattutto per assicurarmi che niente sia marcito in silenzio dall’ultima volta. Il risultato di stasera mi ha fatto sorridere: A+ su entrambi gli endpoint, IPv4 e IPv6. Nessun avviso, nessun “ma”, nessun asterisco.
Un voto fa piacere, ma da solo non dice niente. Quindi ecco cosa parla davvero questo server, in parole semplici. Stesso flusso di lavoro di sempre: io faccio le domande e prendo le decisioni, il mio co-amministratore AI (Claude) ha estratto i dati grezzi della scansione dall’API di SSL Labs e li ha confrontati con la configurazione.
Indice
🔐 Cosa supporta il blog (la lista breve)
| Caratteristica | Cosa facciamo | Perché conta |
|---|---|---|
| Protocolli | Solo TLS 1.3 e TLS 1.2 | TLS 1.0/1.1 e ogni versione di SSL sono spariti, e con loro tutto il loro museo di attacchi. |
| Cipher suite | 6 in totale, tutte AEAD: AES-GCM e ChaCha20-Poly1305 | Niente CBC, quindi la famiglia dei padding oracle (POODLE, Lucky13, GOLDENDOODLE, Zombie POODLE …) non ha niente da mordere. |
| Forward secrecy | ECDHE per ogni singola connessione | Una chiave rubata domani non può decifrare il traffico registrato oggi. I session ticket sono spenti, quindi resta vero anche con la ripresa delle sessioni. |
| Scambio di chiavi post-quantum | X25519MLKEM768 ibrido offerto per primo | Le versioni attuali di Chrome e Firefox lo usano già. “Registra ora, decifra dopo” diventa molto meno attraente. |
| Certificato | ECDSA P-256 da Let’s Encrypt, chiave nuova a ogni rinnovo | Più piccolo e veloce di RSA, e una chiave vecchia non sopravvive mai al suo certificato. |
| HSTS | 1 anno, includeSubDomains, preload – anche sul redirect dell’apex | Dopo la prima visita il browser rifiuta l’HTTP in chiaro verso questo dominio. È questo che trasforma la A in A+. |
| Extra | HTTP/2 via ALPN, TLS_FALLBACK_SCSV, niente 0-RTT | Veloce, resistente ai downgrade, e niente early data riproducibili. |
Ogni test di vulnerabilità nel report risulta negativo: Heartbleed, ROBOT, Ticketbleed, FREAK, Logjam, tutto quanto. Non per qualche patch ingegnosa, ma perché i mattoni vulnerabili semplicemente non sono più in offerta.
🤓 Tre dettagli che ho trovato più interessanti del voto
- La parte post-quantum è arrivata gratis. Non ho mai configurato
X25519MLKEM768. L’ingress controller include nginx compilato con OpenSSL 3.5, che per default mette il gruppo ibrido al primo posto. A volte la migliore funzionalità di sicurezza è semplicemente tenere aggiornate le immagini. - Niente OCSP stapling – di proposito. SSL Labs lo indica come “No”, e sembra una lacuna. Non lo è: Let’s Encrypt ha dismesso OCSP, e i certificati attuali non contengono affatto un URL OCSP. Non c’è niente da allegare; la revoca ora funziona tramite CRL e durate brevi.
- Il prezzo del rigore. 46 dei 68 client simulati si connettono senza problemi. I 22 che falliscono sono fossili: Internet Explorer fino alla versione 10, Android fino alla 4.3, Safari fino all'8, Java 6/7, OpenSSL 0.9.8, Chrome 49 su Windows XP e un crawler Baidu del 2015. Posso conviverci.
🛠️ Dove vive l’A+: il mio codice Ansible
Niente di tutto questo è stato messo insieme a colpi di clic sul server. L’intero stack viene distribuito dal mio repository Ansible pubblico aptupgrademe/www_k3s, e la scansione qui sopra è stata eseguita sul server esattamente come lo lascia un’esecuzione del playbook, senza ritocchi manuali. Quindi considera questo post un report di test per il codice. Se vuoi copiare le impostazioni, questi sono i due file da leggere:
roles/common_k3s/templates/ingress-nginx-values.yml.j2– protocolli, lista dei cipher, session cache, ticket spenti, e il commento che spiega perché l’OCSP stapling manca deliberatamente.roles/blog_k3s_deploy/templates/ingress.yml.j2– la richiesta del certificato ECDSA per cert-manager, l’header HSTS e il redirect dell’apex pronto per il preload.
Il cuore di tutto sta in una schermata:
# ingress controller (shared role, also in front of my Nextclouds)
ssl-protocols: "TLSv1.2 TLSv1.3"
ssl-ciphers: "ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305"
ssl-prefer-server-ciphers: "false"
ssl_session_tickets off;

# blog ingress: ECDSA certificate with a fresh key on every renewal
cert-manager.io/private-key-algorithm: "ECDSA"
cert-manager.io/private-key-size: "256"
cert-manager.io/private-key-rotation-policy: "Always"

# HSTS, even on the redirects
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always;
Siccome la parte TLS vive in un ruolo condiviso, le stesse impostazioni proteggono anche le mie due istanze Nextcloud. Una correzione, tre server.
📝 Ancora in lista
- Invio per l’HSTS preload: l’header è pronto per il preload, ma il dominio non è ancora nelle liste di preload dei browser. È una porta a senso unico, quindi me la prendo con calma.
- Record CAA: una voce DNS che dice “solo Let’s Encrypt può emettere certificati per questo dominio”. Piccola, economica, non ancora presente.
Vuoi controllare tu stesso? Il report live di SSL Labs è a un clic di distanza. E se il tuo server prende una B, la lista dei cipher qui sopra è un buon punto di partenza.
📚 Post correlati