
Mi servono davvero WordPress e Kubernetes per questo blog? Un esperimento con Hugo, numeri reali e cosa richiederebbe una migrazione
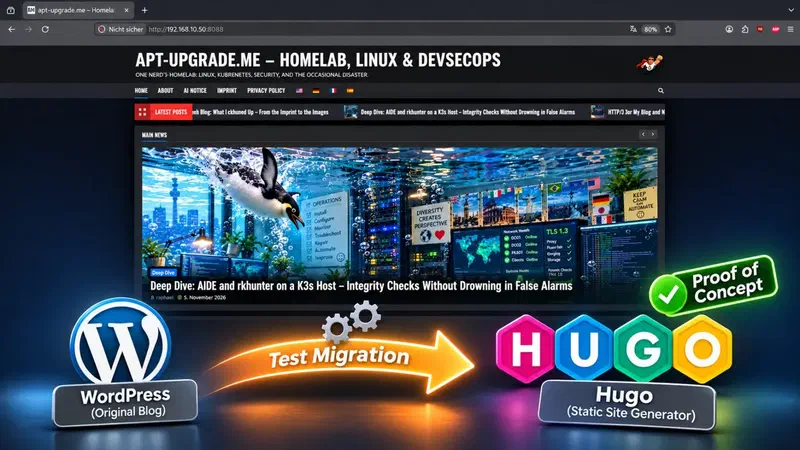
Ho ricostruito parte di questo blog in Hugo e l'ho misurato contro WordPress su K3s: velocità, hardware, patch, sicurezza, Grafana, ruoli Ansible e impegno della migrazione. La decisione è ancora aperta.
🌐 Anche in: English · Deutsch · Français · Español · Português · Nederlands · Polski
Aggiornamento del 6 novembre 2026: Nel frattempo è stato deciso e fatto: questo blog ora gira su Hugo. Cosa è successo lungo la strada è qui.
La versione breve: Questo blog è fatto per lo più di testo e immagini, eppure gira su Kubernetes con un database, un pool PHP, una cache e dieci plugin. Così ne ho ricostruito una parte come sito statico con Hugo e ho confrontato i due. Il risultato mi ha sorpreso in entrambe le direzioni: per i lettori il guadagno di velocità è più piccolo del previsto. Per la manutenzione il guadagno è molto più grande. La decisione non è presa. Questo blog gira ancora su WordPress.
In passato trovavo Hugo troppo macchinoso, troppo laborioso e non abbastanza comodo, sia da usare sia per migrarci da WordPress. Con un’assistenza IA veloce questo è cambiato del tutto: la conversione, il tema e gli script di verifica per questo test sono stati pronti in poco tempo. Ecco perché ora mi pongo di nuovo la domanda.
Questo post raccoglie tutto ciò che vorrei sapere prima di decidere: misurazioni, stime chiaramente indicate come stime, l’effetto su ogni ruolo Ansible, Grafana, SELinux, la questione di un nuovo repository, l’impegno reale e una checklist nel caso decida di procedere.
Indice
🧒 Per chi non è del settore IT: qual è la differenza?
WordPress costruisce una pagina quando qualcuno la chiede: un programma legge il testo da un database e assembla la pagina, e una cache conserva il risultato finito per un po’. Hugo costruisce tutte le pagine una volta, in anticipo, sulla mia macchina. Il server poi consegna solo file già pronti. Nessun programma gira per un visitatore, non esiste un database e non c’è una pagina di login che qualcuno possa attaccare.
Il prezzo: non c’è più un comodo editor nel browser. Un post è un file di testo, e pubblicare significa fare la build e caricare.
La lezione: WordPress è un programma in esecuzione che serve pagine. Hugo è uno strumento che produce file. Quasi ogni differenza qui sotto discende da questo.
🧪 L’esperimento: tre post, tutte le pagine, quattro lingue
Ho preso gli ultimi tre post e tutte le pagine statiche in inglese, tedesco, francese e spagnolo, li ho convertiti in Markdown e ho scritto un piccolo tema con gli stessi colori, font e struttura delle pagine. Su disco un post ora ha questo aspetto:
---
title: 'HTTP/3 for My Blog and Nextcloud'
slug: http-3-for-my-blog-and-nextcloud
date: '2026-11-03T19:58:05+01:00'
translationKey: wp3277
categories: [DevSecOps]
image: img/2026_11_no_http3.webp
---

**Update, November 4, 2026:** HTTP/3 is off again on all my servers.
Per un lettore si comporta allo stesso modo: stesso menu, bandiere delle lingue, ticker, slider, elenco degli articoli, sidebar, indice e ricerca. Le piccole differenze rimaste si vedono solo mettendo le versioni una accanto all’altra. Il tema è una mia ricostruzione, non una copia del tema WordPress, quindi qualche pixel è diverso.
Sembrare simili dimostra poco, così uno script ha confrontato ogni pagina con l’originale:
| Controllato | Risultato |
|---|---|
| Pagine confrontate con l’originale WordPress | 28 su 28 identiche nel testo |
| Blocchi di codice confrontati carattere per carattere | 24, nessuna differenza |
| Tabelle, titoli, voci di elenco | 20, 251 e 300, conteggi identici |
| Link nel testo degli articoli | 84, tutti corretti |
| Indirizzi, canonical, hreflang, noindex | Identici su tutte le 28 pagine |
| Riferimenti interni nell’intera build | 7.740 in 225 file HTML, 0 rotti |
| Tempo di build | 1,9 s la prima volta, 0,14 s le successive |
| Dimensione di tema e strumenti | 561 righe di tema, 217 righe di Python |
Ha prodotto anche i bug che rendono utile un test del genere. Hugo ha sostituito in silenzio i link tel: nelle mie note legali con #ZgotmplZ. Le pagine d’archivio mensili nelle altre lingue finivano nel percorso inglese. La mia prima versione mostrava la meta description invece del vero estratto. E il logo era specchiato. Solo lo script di confronto ha trovato il primo; io non avrei mai cliccato su un link telefonico.
La lezione: Una migrazione vale quanto il suo confronto automatico. Un sito che sembra a posto può comunque avere contenuti rotti.
⚡ Velocità: cosa ho misurato e cosa ho solo stimato
Prima le misurazioni. Sono state eseguite dal mio server di casa contro il blog live, 14 richieste per riga, tempo fino al primo byte. Un file statico sul server live fa le veci di ciò che consegnerebbe un sito Hugo.
| Richiesta | Mediana | Intervallo |
|---|---|---|
| File statico | 57 ms | 50–59 ms |
| Home page dalla cache delle pagine di WordPress | 58 ms | 55–62 ms |
| Post dalla cache delle pagine di WordPress | 60 ms | 56–63 ms |
| Stesso post, generato da PHP (cache saltata) | 146 ms | 134–163 ms |
Ecco la sorpresa: una pagina WordPress in cache è veloce quanto un file statico. La cache fa già il suo lavoro. La differenza appare solo quando la cache manca il colpo.
Il guadagno più chiaro sta in quanto deve scaricare un browser, senza contare immagini e font:
| Home page, compressa | WordPress | Hugo | Variazione |
|---|---|---|---|
| HTML | 19,4 KB | 4,9 KB | −75 % |
| CSS | 8 file, 67,7 KB | 1 file, 3,6 KB | −95 % |
| JavaScript | 16 file, 111,1 KB | 1 file, 1,0 KB | −99 % |
| Totale | 25 file, 198 KB | 3 file, 9,5 KB | −95 % |
Ora le stime. Sono le mie aspettative, non misurazioni. Non ho ancora fatto un vero test con un browser in condizioni realistiche.
| Situazione | Guadagno atteso | Base |
|---|---|---|
| Pagina già nella cache di WordPress | Circa 0 % | Misurato: 57 contro 58 ms |
| Pagina non in cache | Attesa più breve di circa il 60 %, circa 2,5× più veloce | Misurato: 146 contro 57 ms |
| Prima visita da un telefono con una connessione mediocre | Circa il 20–40 % più veloce fino a pagina utilizzabile | Stima dal 95 % in meno di CSS e JavaScript |
| Pagine successive nella stessa visita | Piccolo | I file sono già nella cache del browser |
| Picco di traffico | Molto più robusto | Nessun limite di worker e nessun database nel percorso |
La lezione: La velocità da sola non giustificherebbe una migrazione. Un WordPress ben messo in cache è già veloce. Ciò che guadagna un lettore è soprattutto meno codice da scaricare, più che mai su un telefono.
🖥️ Hardware: di cosa avrebbe davvero bisogno il server
Questi sono i valori odierni del server del blog e la mia stima per un sito statico. Grafana e il monitoraggio completo restano in entrambi i casi, perché voglio tenerli.
| Valore | WordPress su K3s (misurato) | Hugo (stima) |
|---|---|---|
| CPU | 4 core, load circa 0,2 | 1–2 core |
| RAM in uso | 2,7 GB su 7,5 GB | Circa 1,0–1,2 GB |
| Dimensione sensata del server | 4 GB o più | 2 GB |
| Dati Kubernetes su disco | 7,1 GB | 0 |
| Sito web su disco | 375 MB di applicazione e media | Meno di 500 MB per tutti i post |
| Pod in esecuzione / immagini container | 17 / 14 | 0 / 0 |
| Job in background ogni pochi minuti | wp-cron | Nessuno |
| Regole firewall (output di nftables) | 7.760 righe, per lo più da K3s | Qualche centinaio di righe |
Dove va oggi la memoria, per memoria residente per processo. Questi valori si sovrappongono, quindi sommati danno più del totale reale:
| Parte | Memoria | Con Hugo |
|---|---|---|
| k3s-server | 847 MB | Sparisce |
| containerd e i suoi shim | 383 MB | Sparisce |
| php-fpm | 349 MB | Sparisce |
| MariaDB | 249 MB | Sparisce |
| Ingress (nginx e controller) | 316 MB | Sostituito da un piccolo nginx |
| Grafana | 357 MB | Resta |
| Alloy | 273 MB | Resta |
| Loki | 179 MB | Resta |
| Prometheus | 175 MB | Resta |
La lezione: Il sito in sé non richiederebbe quasi nulla. Il monitoraggio, con circa 1 GB, diventerebbe la cosa più grande sul server, e a quel punto determinerebbe la dimensione minima.
📅 Lavoro quotidiano e patch
Dal 1° settembre questo repository ha visto 256 commit, e 76 di questi hanno toccato i tre ruoli principali del blog. Non tutto è manutenzione, perché molto era costruzione. Comunque mostra dove va l’attenzione. L’Update Day e le due RCE di PHP in un giorno sono buoni esempi di cosa significhi in pratica.
| Compito | WordPress su K3s | Hugo |
|---|---|---|
| Aggiornamenti del sistema operativo | Sì | Sì |
| K3s, Helm, ingress, cert-manager | Sì | Nessuno |
| WordPress, 10 plugin, tema | Sì, automatici con controlli | Nessuno |
| PHP, comprese le patch d’emergenza | Sì | Nessuna sul server |
| MariaDB e Redis | Sì | Nessuno |
| Versioni fissate per il blog | 9 voci su 30, più lo stack K3s condiviso | nginx dal sistema, Hugo sulla mia macchina |
| Scansione notturna delle immagini e i suoi risultati | Sì, vedi Trivy | Nessuna; restano i pacchetti di sistema |
| Allarmi su worker, pod, database | Sì | Nessuno |
| Svuotare le cache dopo una modifica | Cache di pagine, oggetti e ottimizzatore | Nessuna |
| Leggere le mail di monitoraggio e sicurezza | Sì | Sì, con molte meno cause |
| Scrivere un post | Editor nel browser | File di testo, Git, build, upload |
| Se un aggiornamento rompe qualcosa | Il sito live può andare giù | La build fallisce, il sito live resta com’era |
| Rollback | Dump del database e ripristino dei file | Caricare la build precedente |
I Nextcloud restano su K3s, quindi il mio giorno degli aggiornamenti non sparisce. Diventa solo più corto.
La lezione: Questo è il vero guadagno. Intere classi di aggiornamenti, emergenze e allarmi spariscono perché il software sul server non esiste più.
🔐 Sicurezza: una valutazione onesta
Questa valutazione è un mio giudizio, non una misurazione. “Alto” significa rischio alto.
| Minaccia | WordPress su K3s | Hugo | Perché |
|---|---|---|---|
| Vulnerabilità di plugin o core | Medio-alto | Nessuno | Sul server non gira codice |
| Esecuzione remota di codice in PHP | Medio | Nessuno | Niente PHP |
| SQL injection | Basso-medio | Nessuno | Niente database |
| Login admin rubato | Basso, grazie a 2FA e filtro geografico | Nessuno | Non c’è login web |
| Perdita di dati dopo un’intrusione | Medio | Basso | Nessun dato utente; basta una ricostruzione pulita |
| Vulnerabilità di nginx | Medio | Medio | Resta |
| Kernel o sistema operativo | Medio | Medio | Resta |
| Chiave SSH o di deploy | Basso | Basso-medio | La chiave di deploy diventa il segreto prezioso |
| Catena di build (Hugo, tema, la mia macchina) | Non applicabile | Basso-medio | Nuovo: una build avvelenata verrebbe pubblicata |
| Login di Grafana | Basso-medio | Basso-medio | Resta e diventa il bersaglio web più grande |
| Kubernetes come superficie d’attacco | Basso-medio | Nessuno | Nessun API server |
Due punti scomodi. Primo, “statico” non significa “sicuro”: server, SSH, nginx e DNS richiedono ancora la stessa cura, e i miei nove livelli non diventano inutili. Secondo, Grafana fa sì che l’host non sia più puramente statico. Lì esiste ancora un login, e meriterebbe la massima attenzione.
La lezione: La superficie d’attacco si riduce parecchio, perché diverse classi di attacco non hanno più niente da colpire. I rischi rimanenti si spostano sulla chiave di deploy e su Grafana.
🧱 Mi serve ancora K3s sul server del blog?
No, non tecnicamente. Il deep dive su K3s e il post su WordPress su Kubernetes spiegano perché l’ho scelto. Un singolo nginx con una cartella di file non ha bisogno di un orchestratore. Ma K3s ha vantaggi che perderei davvero:
| Aspetto | Con K3s | Senza K3s |
|---|---|---|
| Memoria e disco | ➖ Circa 1,2 GB di RAM e 7,1 GB di disco | ➕ Niente |
| Parti in movimento | ➖ API server, kubelet, containerd, CNI, ingress, cert-manager | ➕ Un solo servizio |
| Firewall | ➖ K3s aggiunge migliaia di righe; serve attenzione a ogni modifica | ➕ Solo le mie regole |
| Aggiornamenti | ➖ K3s, chart e immagini | ➕ Pacchetti di sistema |
| Alta disponibilità | ➖ Comunque nessuna su un solo nodo | ➖ Nemmeno |
| Isolamento tra le parti | ➕ Pod, NetworkPolicy | ➖ Poco necessario con un solo servizio |
| Rolling update senza downtime | ➕ Integrato | ➕ Sostituito da uno scambio atomico di cartella |
| Stessi strumenti dei Nextcloud | ➕ Un solo modo di lavorare | ➖ Due modi di lavorare |
| Banco di prova per i Nextcloud | ➕ Host piccolo che riceve per primo gli aggiornamenti di K3s | ➖ Perso; dovrebbe sostituirlo una VM di test |
| Valore didattico e materiale per il blog | ➕ Alto | ➖ Più basso su questo host |
I Nextcloud sono un caso diverso: PHP, Collabora, push e cron job sono davvero diversi servizi che lavorano insieme.
La lezione: Per il blog, K3s non è più giustificato da una necessità tecnica, ma solo da uniformità, test e apprendimento. Sono ragioni legittime, ma vanno nominate onestamente.
📝 Cosa ha ancora dalla sua WordPress
Sarebbe facile liquidare WordPress qui. Sarebbe sbagliato, perché WordPress risolve problemi reali che Hugo non risolve:
| Punto di forza di WordPress | Con Hugo |
|---|---|
| Editor nel browser, utilizzabile da chiunque | Editor di testo e Git, o uno strumento CMS aggiuntivo |
| Scrivere e pubblicare da un telefono | Scomodo senza strumenti aggiuntivi |
| Libreria media con upload e ricerca | File in una cartella |
| Più autori con ruoli | Solo tramite Git o uno strumento aggiuntivo |
| Commenti e moduli | Serve un servizio esterno |
| Pubblicazione programmata | Solo con una build temporizzata |
| Plugin per quasi tutto | Fattelo da solo |
| Analisi SEO durante la scrittura (Yoast) | Meta tag sì, analisi in tempo reale no |
| Passaggio di consegne a una persona non tecnica | Quasi impossibile |
| Shop, aree riservate, contenuti dinamici | Non è lo strumento giusto |
Ecco cosa diventerebbero i plugin attuali:
| Plugin | Con Hugo |
|---|---|
| Polylang | Integrato in Hugo |
| Yoast SEO | Template propri: titoli, meta, Open Graph, schema, sitemap. Schema più semplice, nessuna analisi nell’editor |
| Easy Table of Contents | Integrato in Hugo |
| Autoptimize | Integrato in Hugo (minify) |
| CompressX | Elaborazione immagini di Hugo al momento della build |
| WP Super Cache, Redis Cache | Non servono |
| Two Factor, Limit Login Attempts | Non servono senza login |
| Classic Editor | Non applicabile |
C’è anche un aspetto personale. La maggior parte dei miei post recenti nasce con l’assistenza dell’IA, quindi il comodo editor conta meno per me di quanto conterebbe per la maggior parte dei blogger. Per un file Markdown e un commit Git, il workflow con un assistente IA sarebbe persino più semplice di oggi. In ogni caso non resterei vincolato: il Markdown si può modificare con qualsiasi editor di testo.
La lezione: WordPress resta la scelta giusta quando scrivono altre persone, quando pubblichi in mobilità o quando il sito fa più che mostrare contenuti. È lo strumento sbagliato solo se nulla di tutto questo si applica.
📈 Quanti siti WordPress, quanti siti Hugo?
Hugo è una piccola nicchia del mercato. Secondo W3Techs, al 5 novembre 2026:
| Misura | WordPress | Hugo |
|---|---|---|
| Quota di tutti i siti web | 39,5 % | 0,1 % |
| Quota dei siti con un CMS noto | 58,2 % | 0,2 % |
| Rapporto su tutti i siti web | Circa 400 : 1 | 1 |
| Stelle su GitHub | 21.519 (un mirror; lo sviluppo avviene altrove) | 90.379 |
| Licenza | GPL | Apache 2.0 |
Leggi queste cifre con cautela. W3Techs fornisce quote, non numeri assoluti, e non riesce a riconoscere in modo affidabile i siti statici, quindi Hugo è probabilmente sottostimato. Le stelle misurano l’interesse tra gli sviluppatori, non i siti in funzione, e il repository di WordPress è solo un mirror. I due valori non andrebbero confrontati direttamente.
I numeri mostrano comunque qualcosa: milioni di persone usano WordPress senza aver mai visto un repository Git, mentre Hugo ha un seguito insolitamente grande rispetto alla sua quota di mercato. La mia impressione, senza dati certi, è che siano soprattutto i nerd a prendere quella strada, e per ragioni che si adattano a questo post: niente PHP, niente database, niente login, una piccola superficie d’attacco, Markdown e Git invece di un’interfaccia web. Un sito veloce è un bel extra. Per molti, sospetto, è anche semplicemente il piacere di possedere un setup che si può capire fino in fondo.
La lezione: WordPress è il mainstream sicuro con l’ecosistema più grande, e Hugo è una nicchia scelta deliberatamente. Essere in minoranza non è un argomento né in un senso né nell’altro.
🛡️ SELinux diventerebbe più semplice?
Sì, chiaramente per la parte web, anche se non sparisce. Il deep dive su SELinux mostra quanto lavoro ci sia stato dietro.
| Tema | WordPress su K3s | Hugo su AlmaLinux |
|---|---|---|
| Pacchetto per le regole dei container | k3s-selinux, ancora nessuna versione stabile per AlmaLinux 10 | Non serve |
| Domini per la parte web | Container con categorie separate | nginx nel collaudatissimo httpd_t |
| File | Volumi ed etichette dei container | Una cartella come httpd_sys_content_t |
| Relabel dopo un download di K3s | Necessario | Non applicabile |
| Proxy verso Grafana | Tramite ingress in un pod | Un boolean o una porta etichettata |
Domini di monitoraggio propri (homelab_*) | Restano | Restano |
| Denial nascosti da dontaudit | Vanno controllati | Vanno controllati |
| Impegno per la migrazione | — | Nuova fase di apprendimento per nginx sull’host |
Su FreeBSD la domanda cambia del tutto, perché lì SELinux non esiste. Al suo posto ci sono le jail e il framework MAC.
La lezione: La parte più difficile di SELinux, i container e il loro pacchetto, sparisce. La modalità enforcing resta, e resta anche il dovere di controllare il dominio effettivo di ogni servizio.
📊 Grafana resta. Cosa significa?
Oggi Grafana gira come normale servizio di sistema, ma è raggiungibile tramite l’ingress di K3s. È la dipendenza più importante:
| Parte | Oggi | Con Hugo | Impegno |
|---|---|---|---|
| Servizio Grafana | Servizio di sistema | Invariato | Nessuno |
| Accesso via /grafana/ | Ingress di K3s | Reverse proxy nel nginx dell’host, con supporto WebSocket | Piccolo |
| Filtro geografico per il login | Nell’ingress | Da spostare nel nginx dell’host | Piccolo |
| fail2ban per il login di Grafana | Legge i log dei pod | Legge il log di nginx, servono un nuovo percorso e un nuovo filtro | Piccolo |
| Prometheus | Node, kubelet, kube-state, MariaDB, PHP-FPM | Node e un exporter nginx | Piccolo |
| Alloy e Loki | Legge /var/log/pods | Legge /var/log/nginx e il journal | Medio |
| Dashboard per i container | Presente | Non su questo host | Da rimuovere |
| Dashboard per PHP-FPM, MariaDB, Redis | Presenti | Non su questo host | Da rimuovere |
| Allarmi su worker, pod, database | Attivi | Da rimuovere, altrimenti segnaleranno NoData | Medio |
| Nuovo: richieste ed errori di nginx | Tramite ingress | Dall’exporter nginx e dai log | Medio |
| Nuovo: ultimo deploy riuscito | — | Metrica con timestamp e un allarme | Piccolo |
| Scadenza TLS | Check di Monit sull’ingress | Check di Monit sull’host | Piccolo |
| Memoria | Circa 1 GB | Circa 1 GB | Determina la dimensione del server |
Una lezione di prima vale direttamente: se rimuovo delle metriche e dimentico una regola, potrebbe non segnalare nulla e sembrare verde per sempre. Quindi dopo la migrazione controllerei lo stato di ogni regola, non l’assenza di mail.
Un’alternativa sarebbe un Grafana centrale a casa che raccoglie da tutti i server. Toglierebbe l’ultimo login dall’host del blog, ma è una decisione separata con i suoi rischi.
La lezione: Tenere Grafana non è un ostacolo. Significa però che sull’host restano un reverse proxy, il filtro geografico e un login, e che il monitoraggio va ricostruito per guardare nginx invece dei pod.
🎭 I ruoli Ansible, uno per uno
La mia prima ipotesi era che sarebbero rimasti pochissimi ruoli. Era sbagliata. La maggior parte dei ruoli protegge l’host, non WordPress, quindi la maggior parte resta. Questi sono i 29 ruoli in blog.yml, con il numero di righe che si riferiscono a Kubernetes:
| Ruolo | Righe | Righe K8s | Con Hugo |
|---|---|---|---|
| blog_k3s_deploy | 2.962 | 69 | ❌ Rimosso |
| blog_wordpress | 1.473 | 45 | ❌ Rimosso |
| common_k3s | 1.139 | 186 | ❌ Non su questo host (Nextcloud lo tiene) |
| common_kube_metrics | 214 | 5 | ❌ Non su questo host |
| common_trivy | 406 | 14 | ❌ Non su questo host (niente immagini) |
| blog_packages | 222 | 0 | 🔄 Da riscrivere: nginx, client ACME, rsync |
| blog_verify | 478 | 13 | 🔄 Da riscrivere: sito, certificati, link, deploy |
| blog_visitor_stats | 237 | 3 | 🔄 Nuovo percorso dei log, stessa idea |
| common_version_check | 340 | 49 | 🔄 Nuovo ramo per il blog |
| common_version_active | 223 | 17 | 🔄 Nuovo ramo per il blog |
| common_fail2ban | 487 | 42 | 🔧 Nuovi percorsi dei log, jail di WordPress rimossa |
| common_firewall | 1.179 | 18 | 🔧 Più semplice: niente tabelle K3s né NodePort |
| common_monit | 702 | 12 | 🔧 Niente check dei pod; check di nginx e del deploy |
| common_grafana | 1.552 | 0 | 🔧 Meno dashboard e allarmi |
| common_loki | 843 | 7 | 🔧 File di log invece dei log dei pod |
| common_prometheus | 451 | 1 | 🔧 Target diversi |
| common_selinux | 220 | 6 | 🔧 Niente k3s-selinux; regole per nginx |
| common_selinux_monitoring | 399 | 0 | 🔧 Meno domini |
| common_clamav | 261 | 0 | 🔧 Probabilmente spento: nessun upload sul server |
| common_cis_hardening | 571 | 8 | 🔧 Rimuovere le eccezioni per K3s |
| common_auditd | 252 | 4 | 🔧 Rimuovere i percorsi di K3s |
| common_sysctl | 313 | 2 | 🔧 Rimuovere le impostazioni per K3s |
| common_aide_refresh | 101 | 1 | 🔧 Cartella web esclusa di proposito |
| common_dnf_automatic | 225 | 1 | 🔧 Piccolo adattamento |
| common_ssh | 650 | 0 | ✅ Invariato |
| common_msmtp | 138 | 0 | ✅ Invariato |
| common_rkhunter | 187 | 0 | ✅ Invariato |
| common_logrotate | 115 | 0 | ✅ Invariato, aggiunto nginx |
| common_node_exporter | 273 | 1 | ✅ Invariato |
| Risultato | Ruoli |
|---|---|
| ❌ Rimossi da questo host | 5 |
| 🔄 Da riscrivere | 5 |
| 🔧 Da adattare | 14 |
| ✅ Invariati | 5 |
Misurato in righe, circa 6.200 delle circa 16.600 righe che il blog attraversa oggi non verrebbero più usate lì, ovvero il 37 %. Solo circa 4.400 di queste lascerebbero davvero il repository, perché il resto serve ai Nextcloud. L’Ansible Tour sul blog diventerebbe un documento storico.
Naturalmente alcune cose andrebbero costruite da zero:
| Nuovo | Cosa fa | Dimensione |
|---|---|---|
| Ruolo per il sito statico | nginx sull’host, header di sicurezza, redirect, proxy per Grafana | Medio |
| Certificati | Client ACME con rinnovo e reload di nginx, al posto di cert-manager | Piccolo |
| Deploy | Utente limitato, rsync, una nuova cartella per release, scambio atomico, conservare le ultime | Piccolo-medio |
| Exporter nginx | Richieste ed errori per Prometheus | Piccolo |
| Pipeline di build | Versione di Hugo fissata, build, confronto, indice di ricerca, upload | Medio |
| Verifica | Controllo dei link e confronto dei contenuti a ogni build | Esiste dall’esperimento |
| Tabella dei redirect | Vecchi indirizzi come il feed, e percorsi dei media | Piccolo |
| Backup | Semplificato: il contenuto è in Git, più configurazione del server e log | Piccolo |
La lezione: I ruoli costosi se ne vanno, ma la base di sicurezza resta. È una buona notizia: l’hardening che ho costruito in mesi si porta dietro.
📦 Un nuovo repository?
Il mio repository oggi contiene entrambi gli stack. I ruoli condivisi decidono in base alla variabile di play stack, e la mia regola è che ogni modifica deve funzionare per entrambi. Passare a Hugo pone la domanda di come dividere le cose:
| Opzione | Vantaggio | Svantaggio |
|---|---|---|
| A: Tutto nel repository attuale | Un solo posto, una sola storia | Ogni post e immagine finisce nella storia di Ansible e passa per il suo lint; il repository cresce con i media |
| B: Nuovo repository per contenuti, tema e build. Ansible resta | Separazione pulita; nessuna modifica ai ruoli condivisi; CI propria e semplice | Due repository; il deploy deve collegarli |
| C: Separazione completa con i ruoli condivisi come collection | Ordinato per più utilizzatori | Versionamento e release per soli due utenti; impegno alto |
| D: Repository Ansible separato per il blog con ruoli copiati | Completamente indipendente | Ogni correzione di sicurezza due volte; le copie divergeranno |
Sceglierei l’opzione B. Post, immagini, tema e script di build andrebbero in un nuovo repository. Il server resta nel repository Ansible con un terzo valore, stack: static. I ruoli restano in un solo posto, e l’hardening non va mantenuto due volte. Per pubblicare basterebbe una chiave di deploy limitata invece dell’accesso al codice Ansible e al suo vault.
Il costo però è reale: la regola “funziona per entrambi gli stack” diventerebbe “funziona per tre”. Al contrario, i rami per il blog WordPress spariscono da molti ruoli.
La lezione: Contenuti e infrastruttura cambiano a velocità diverse e portano segreti diversi, quindi appartengono a repository diversi. L’hardening condiviso non va copiato.
🐡 E su FreeBSD?
Da anni sono un entusiasta di FreeBSD, anche se rispetto a Linux vive in una nicchia. È un sistema completo da un’unica fonte, con un’ottima documentazione, jail, ZFS e pf. Per questo blog non ha mai avuto una chance, perché K3s dipende da funzioni del kernel Linux e lì non gira in modo pronto per la produzione.
È esattamente questo che cambia con Hugo. Senza K3s, container, PHP e un database, i requisiti si riducono a nginx, un client ACME, rsync e il monitoraggio, e su FreeBSD tutto questo è software ordinario. La complessità che mi legava a Linux non c’è più. Ecco il confronto delle tre varianti:
| Tema | WordPress su K3s | Hugo su AlmaLinux | Hugo su FreeBSD |
|---|---|---|---|
| RAM con monitoraggio completo (stima) | 2,7 GB | Circa 1,0–1,2 GB | Circa 1,0–1,2 GB |
| Patch | ➖ Molti livelli | ➕ Sistema e nginx | ➕ freebsd-update e pkg |
| Aggiornamenti automatici | ➕ Esistono | ➕ Esistono | ➖ Da costruire |
| Isolamento dei servizi | ➕ SELinux e pod | ➕ SELinux e sandbox systemd | ➖ Jail, più grossolane ma semplici |
| Firewall e ban | ➕ Esistono | ➕ Esistono, più semplici | ➖ pf e fail2ban sono nuovi |
| Ruoli riutilizzabili | Tutti | 24 su 29, in parte adattati | Pochi; la maggior parte sarebbe nuova |
| Grafana, Prometheus, Loki | ➕ Esistono | ➕ Esistono, adattati | ➖ I pacchetti esistono; percorsi e regole nuovi |
| Snapshot prima degli aggiornamenti | ➖ Nessuno | ➖ Nessuno di default | ➕ ZFS |
| Gestione insieme ai Nextcloud | ➕ Uguale | ➕ Stesso sistema operativo | ➖ Seconda piattaforma |
| Conoscenze esistenti | ➕ Ampie | ➕ Ampie | ➖ Da costruire |
| Valore come tema per il blog | Già scritto | Medio | ➕ Alto |
La domanda chiave è se questo setup potrebbe essere messo in sicurezza bene quanto quello di oggi. L’ho valutato livello per livello. È una valutazione sulla carta: non l’ho costruito né testato su FreeBSD.
| Livello | Oggi su AlmaLinux | Hugo su FreeBSD | Valutazione |
|---|---|---|---|
| Filtro di pacchetti | nftables | pf con tabelle | 🟢 Equivalente |
| Hardening di SSH, filtro geografico | sshd e set nftables | sshd e tabelle pf | 🟢 Equivalente |
| Bannare gli attaccanti | fail2ban | fail2ban con pf | 🟢 Equivalente, servono nuove regole |
| Isolare nginx | SELinux e sandbox systemd | Jail con il contenuto montato in sola lettura | 🟢 Buono; semplice e facile da verificare |
| Isolare il monitoraggio | Domini SELinux propri | Una jail per servizio | 🟡 Più grossolano, ma confini chiari |
| Regole a grana fine per processo | Type enforcement di SELinux | Nessun equivalente diretto; framework MAC, Capsicum solo dove il software lo supporta | 🔴 Più debole |
| Superficie d’attacco sul web server | Con WordPress: grande | File statici | 🟢 Molto più piccola di oggi |
| Informazioni sulle vulnerabilità | dnf, Trivy | pkg audit e freebsd-update | 🟢 Buono |
| Log di audit | auditd | OpenBSM | 🟡 In linea di principio equivalente; la valutazione va rifatta |
| Integrità dei file, rootkit | AIDE, rkhunter | AIDE, rkhunter, freebsd-update IDS | 🟢 Equivalente |
| Rollback dopo un aggiornamento | Pacchetti, ripristino | Snapshot ZFS e boot environment | 🟢 Migliore |
| Baseline di hardening | CIS benchmark implementato nel mio ruolo | Da ricostruire a mano | 🟡 Impegno; meno materiale pronto |
| Grafana | Dietro filtro geografico e fail2ban | Uguale, nella sua jail | 🟡 Resta il bersaglio più grande |
| Esperienza con gli incidenti | Mesi di scoperte reali | Si parte da zero | 🔴 Più debole all’inizio |
La mia valutazione: sì, per un sito statico FreeBSD potrebbe essere messo in sicurezza a un livello complessivamente simile, anche se con mezzi diversi. Ciò che perderei davvero è il controllo a grana fine per processo di SELinux. Per un WordPress con PHP e plugin, quella perdita farebbe male. Per un nginx che consegna file in sola lettura da una jail conta molto meno, dato che un attaccante potrebbe fare semplicemente molto meno. In cambio, le jail sono abbastanza semplici da controllare a occhio. I due veri punti deboli sono Grafana, che ha ancora bisogno di un login, e la mia mancanza di pratica: il mio setup AlmaLinux è stato messo alla prova da mesi di errori reali, un setup FreeBSD no.
Un punto aperto: i pacchetti per Grafana, Prometheus, Loki e node_exporter sono, per quanto ne so, nei port di FreeBSD, ma dovrei prima verificare Alloy e le versioni attuali. Altrimenti servirebbe un altro raccoglitore di log.
La lezione: Il grande guadagno viene da Hugo, non dal sistema operativo. Ma è Hugo a rendere possibile FreeBSD in primo luogo: una volta sparito K3s, la scelta non è più tecnica. Sarebbe una scelta di convinzione, e per un sito statico sarebbe una scelta difendibile.
💶 Costi e benefici
| Voce | Costo | Beneficio |
|---|---|---|
| Migrazione | Una tantum, vedi sotto | — |
| Server | — | Possibile un server più piccolo e più economico |
| Manutenzione | Nuova catena di build da mantenere | Molte meno patch e meno allarmi |
| Sicurezza | Proteggere chiave di deploy e build | Diverse classi di attacco sparite |
| Velocità | — | Meno da scaricare; meglio nei picchi e quando la cache manca |
| Scrittura | Niente editor, niente workflow da telefono | Storia Git, file semplici, facile con l’IA |
| Backup | — | Molto più semplici |
| Portabilità | — | Il Markdown funziona ovunque; nessun lock-in da database |
| Know-how | Si perde un banco di prova per K3s | Meno casi speciali in testa |
| SEO | Rischio durante il trasloco; nessuna analisi di Yoast | Pagine veloci e pieno controllo |
| Materiale per il blog | Meno storie operative su questo host | Una bella storia di migrazione |
Non posso indicare qui un prezzo del server in modo utile, perché dipende dal provider. Il risparmio economico è comunque modesto. La vera moneta qui è l’attenzione.
La lezione: Questa migrazione non la paghi con i soldi, e non ti ripaga in soldi. È uno scambio: comodità nella scrittura contro molto meno lavoro operativo.
⏱️ Quanto lavoro sarebbe?
Il blog ha 143 post in ognuna delle quattro lingue, 572 in totale, più 16 pagine statiche e circa 1.400 file multimediali. Le cifre seguenti sono stime. L’esperimento ha richiesto circa una serata con l’assistenza dell’IA, il che suggerisce che la conversione sia la parte più piccola.
| Fase | Con assistenza IA | Nota |
|---|---|---|
| Inventario: plugin, blocchi speciali, download | 2–3 h | Lo strumento di export esiste |
| Convertire tutti i post e i media | 3–6 h | Lo script esiste; i post più vecchi riservano sorprese |
| Finire il tema: paginazione, tag, archivi, vista da telefono | 3–5 h | La base esiste |
| SEO: indirizzi, redirect, feed, schema, sitemap | 2–3 h | Confronto automatico con la sitemap di oggi |
| Ansible: nuovo ruolo, 14 adattati, 5 riscritti, VM di test | 8–15 h | La parte più grande |
| Monitoraggio e Grafana | 3–5 h | Controllare ogni regola |
| Backup, test di ripristino, documentazione in tre lingue, testo sulla privacy | 3–5 h | Da fare con cura |
| Passaggio e monitoraggio attivo | 2–3 h | Poi due settimane di osservazione |
| Totale, Hugo su AlmaLinux | Circa 26–45 h | Distribuite in pratica su 2–3 settimane |
| In più per FreeBSD | Circa 15–30 h | Pochi ruoli riutilizzabili |
| Senza assistenza IA (stima approssimativa) | 3–5 settimane lavorative | Soprattutto tema, conversione e tre lingue |
Le esecuzioni reali in produzione, la revisione di ogni diff e le decisioni restano a me. L’IA rende più veloce la battitura, ma non toglie il dovere di controllare.
La lezione: La maggior parte del lavoro non sta nella conversione, ma in Ansible, monitoraggio e verifica. È lì che va pianificato il tempo.
✅ Cosa dovrei fare se decidessi per Hugo
- Decidere i requisiti: posso vivere senza l’editor nel browser e il workflow da telefono? Senza questa risposta, nient’altro conta.
- Scegliere la piattaforma: AlmaLinux come default, FreeBSD solo come scelta deliberata.
- Fare un backup completo: database, file e media. Tenere disponibile l’installazione WordPress per diverse settimane.
- Creare il repository dei contenuti con post, media, tema e versione di Hugo fissata. Eseguire la scansione dei segreti su tutto prima del primo push.
- Convertire tutto e confrontare automaticamente ogni pagina: testo, blocchi di codice con i loro backslash, tabelle, link, testi alternativi, titoli e descrizioni.
- Mantenere ogni indirizzo: post, lingue, categorie, tag, e anche
/wp-content/uploads/, perché le immagini sono linkate dall’esterno. Confrontare con la sitemap di oggi. - Impostare i redirect: l’RSS passa da
/feed/a/index.xmlse non configurato diversamente. Controllare anche i link?p=e il vecchio indirizzo della ricerca. - Riscrivere la privacy policy e controllare le note legali. Il testo attuale descrive WordPress e i suoi plugin. Controllare anche la nota sull’IA e le licenze di tutti i download.
- Finire tema e SEO, comprese le immagini Open Graph sotto il limite di dimensione di WhatsApp e
noindexper le pagine legali. - Costruire la parte Ansible su una VM di test:
stack: static, il nuovo ruolo, i ruoli adattati. Eseguirla due volte; la seconda esecuzione deve mostrarechanged=0. - Controllare SELinux sul serio: domini con
ps -eZ, denial nascosti consemodule -DB, e il log proprio di ogni servizio. - Ricostruire il monitoraggio: Grafana dietro nginx con filtro geografico e fail2ban, nuovo exporter, rimuovere le vecchie regole, poi controllare lo stato di ogni regola.
- Proteggere il percorso di deploy: una chiave limitata, scambio atomico, le ultime release conservate e un allarme se il deploy fallisce.
- Testare un ripristino: costruire un server pulito partendo solo dai repository, prima di toccare la produzione.
- Adattare tutto ciò che sta intorno: script di backup, monitoraggio dall’esterno, controllo degli aggiornamenti, drift check, le guide operative in tre lingue e una nota nei deep dive più vecchi.
- Pianificare il passaggio: abbassare il TTL del DNS, scegliere un momento tranquillo, tenere pronto il rollback e poi controllare motori di ricerca e log alla ricerca di 404.
- Osservare per due settimane, e solo allora rimuovere WordPress e K3s dall’host.
La lezione: La maggior parte dei punti non riguarda affatto Hugo. Riguarda il non perdere indirizzi, la correttezza legale, il monitoraggio e la via del ritorno.
🌐 HTTP/3 diventerebbe più facile?
In parte. Come ho descritto nel post su HTTP/3, l’ho spento perché le connessioni si bloccavano dopo un reload. Con nginx direttamente sull’host il setup sarebbe più semplice, dato che la deviazione dell’ingress sparisce. La causa però resta: i vecchi worker restano attaccati ai socket UDP. È una questione di nginx, non di K3s, ed è per questo che ho aperto l’issue #1937. Meno connessioni di lunga durata e reload rari attenuerebbero il problema. Non l’ho testato. Su un sito statico il beneficio sarebbe comunque piccolo, quindi per ora lo lascerei spento.
La lezione: Un setup più semplice non corregge un bug nel livello sottostante.
🎯 Le lezioni
- Misura prima di credere. Mi aspettavo un grosso guadagno di velocità. Un WordPress in cache rispondeva in 58 ms, un file statico in 57 ms.
- La maggior parte del beneficio è operativa. Il software che non esiste più non ha bisogno di patch, allarmi né emergenze.
- L’hardening sopravvive. La mia ipotesi che sarebbero rimasti pochi ruoli era sbagliata: 24 su 29 restano almeno in parte, perché proteggono l’host.
- “Statico” non significa automaticamente “semplice”. Grafana, deploy e catena di build restano, e il rischio si sposta sulla chiave di deploy.
- Una migrazione ha bisogno di uno strumento di confronto. Senza, mi sarebbero sfuggiti i link telefonici rotti nelle mie note legali.
🤔 A che punto sono
Non ho deciso. Per questo blog K3s e WordPress non sono più tecnicamente necessari; questo è chiaro. Altrettanto chiaro è che mi costano attenzione, non esperienza di lettura. Dall’altra parte ci sono l’editor, il banco di prova K3s per i Nextcloud e un setup che funziona e che conosco molto bene.
Se procedo, sarà Hugo con un repository dei contenuti separato, e il monitoraggio resta. AlmaLinux è la scelta sensata perché quasi tutto si porta dietro. FreeBSD è la scelta che mi entusiasma, e per la prima volta sarebbe una scelta realistica su questo blog. E se lo faccio, ci sarà una seconda parte con i numeri reali, compreso tutto ciò che queste stime hanno sbagliato.