
Mijn homelab- en NAS-setup – een snelle rondleiding
🌐 Ook in: English · Deutsch · Français · Español · Italiano · Português · Polski
In de loop van flink wat jaren heb ik een berg belangrijke bestanden verzameld — vooral familiefoto’s, ook van mensen die er helaas niet meer zijn. Daar iets van kwijtraken is gewoon geen optie. En omdat we in huis meerdere pc’s, laptops, mediaspelers en meer gebruiken — en ik veel waarde hecht aan regelmatige back-ups — besloot ik een centraal, altijd draaiend lokaal opslagsysteem op te zetten.
Er zijn veel persoonlijke en waardevolle gegevens bij betrokken, en ik heb er niet veel zin in om die aan de grote cloudreuzen te geven — zeker niet met de chaos die deze week toevallig weer uit de VS komt. Dus ja, een self-hosted NAS (Network Attached Storage) op open source was een no-brainer. 😄
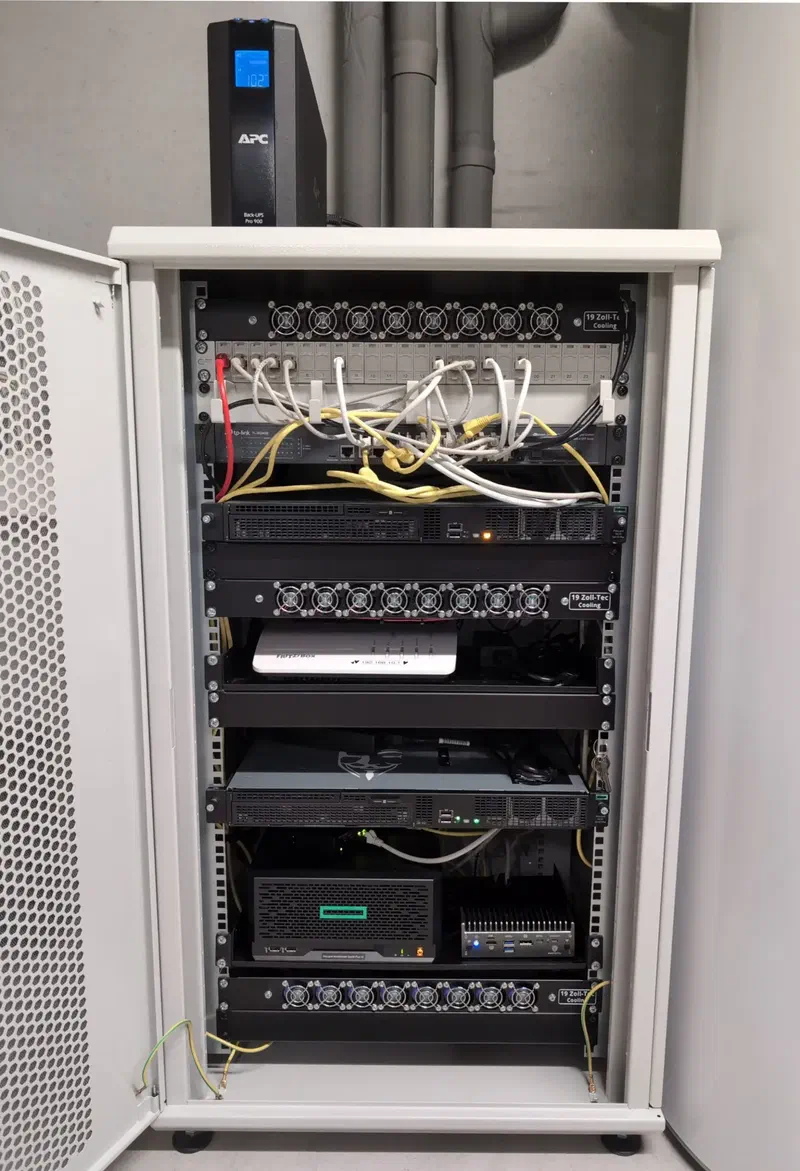
Wat er in het rack zit (beneden in de kelder)
Ik heb alles opgezet in een klein 19"-rack. Dit zit er momenteel in:
- 1x Fritzbox 7590AX – verbindt via glasvezel met internet (Telekom)
- 1x TP-Link TL-SG3428 – managed switch met 24 poorten
- 2x HP DL20 Gen10 Plus-servers
- 1x HP MicroServer Gen10 v2
- 1x patchpaneel – verbindt alle LAN-poorten uit elke kamer
- 1x APC UPS – voor stroom uit de accu
- 1x Protectli VP2420 – firewall-appliance
Beide HP DL20’s draaien Proxmox als hypervisor. Elk heeft een snelle SSD voor het OS en een klassieke HDD voor de eigenlijke data.
Bestanden delen, back-ups & netwerkzaken
Op de hoofdserver heb ik een Samba-VM die al mijn bestanden via CIFS deelt. Zo kan ik overal bij vanaf verschillende clients — pc’s, laptops, zelfs mediaspelers. Ik gebruik op dit moment CIFS in plaats van NFS om alles compatibel te houden tussen Linux, Windows en macOS.
Ik weet nog niet wat ik met de tweede HP-server ga doen — ofwel splits ik intern en extern (zoiets als een DMZ-opzet), of misschien maak ik er gewoon een testomgeving van.
Op de derde server draait Proxmox Backup Server. Die regelt de regelmatige back-ups van alle VM’s.
Daarnaast kloon ik mijn data af en toe naar een externe USB-schijf, en ik heb er nog een buitenshuis liggen voor het geval dat iets als brand of een overstroming ooit de kelder treft. De 3-2-1-back-upregel moet je volgen, toch?
Alle servers hebben twee netwerkkaarten — één voor intern verkeer, één voor de externe/DMZ-zone.
VPN naar mijn moeder
Er loopt een beveiligde WireGuard-VPN-tunnel van mijn Fritzbox naar de pc van mijn moeder bij haar thuis in een andere stad. Ze heeft WireGuard direct op haar systeem geïnstalleerd. Vroeger deden we VPN van router naar router, maar nadat haar provider veranderde, ben ik overgestapt op WireGuard op de client. Het verbaasde me hoe snel zo’n versleutelde verbinding over internet op te zetten is. Op mijn Fritzbox leidde een wizard me door de installatie en genereerde een configbestand voor het tunnel-endpoint op de client. Dat bestand hoefde ik alleen op de pc van mijn moeder te zetten en de tunnel te activeren. De verbinding wordt na elke herstart van Windows automatisch opnieuw opgebouwd. Haar machine krijgt nu een IP-adres uit mijn lokale netwerk, alsof hij hier gewoon thuis is ingeplugd."
Nu zorgt Robocopy ervoor dat haar data regelmatig naar mijn server wordt gesynchroniseerd — geen handmatige back-ups met USB-schijven meer (die eerlijk gezegd superonregelmatig gebeurden, als ze al gebeurden).
Koeling & stroom
Het rack heeft een geperforeerde voordeur voor de luchtstroom, maar ik heb er ook een horgaas bij gedaan omdat de leds van de servers insecten aantrokken 😅. De ventilatoren zuigen altijd lucht naar binnen, dus dat hielp.
Bovenin heb ik onlangs afzuigventilatoren toegevoegd om de warme lucht naar buiten te duwen. Op echt hete zomerdagen zet ik de rackdeur gewoon wijd open — werkt prima.
Extra VM’s & services
Naast NAS draait mijn setup nog een hoop andere VM’s in het homelab. Op dit moment heb ik:
- Jellyfin voor mediastreaming
- GitLab voor codehosting en CI
- Grafana voor monitoring
- Nextcloud voor bestanden delen en synchroniseren
- WordPress voor deze blog en hier en daar wat lichte hosting
Ik gebruik ook Icinga2 om alles te monitoren. Dat stuurt me een e-mail als een VM of service uitvalt — Nextcloud, de VPN, de zonnepanelen, de AP’s, de internetverbinding, noem maar op.
To-do: automatisch afsluiten via de UPS
Eén ding moet ik nog afmaken: de UPS de servers automatisch laten afsluiten als hij een stroomuitval detecteert. Op dit moment is dat nog niet helemaal ingericht, maar ik ben ermee bezig.
OS-voorkeuren
Op mijn clients draai ik meestal Debian 12 of Ubuntu. Windows gebruik ik alleen waar het echt moet — zoals voor Adobe Lightroom, omdat ik nog geen degelijk open-source alternatief heb gevonden voor het bewerken van RAW-foto’s van mijn DSLR.
Gastwifi
Ik heb een apart gastwifinetwerk voor vrienden en familie -- en de incidentele loodgieter of elektricien die internet nodig heeft. 🔧📶. Het is volledig geïsoleerd van mijn interne netwerk.
Wie weet of zij echt updates installeren, of dat hun telefoons en tablets gewoon malwarekwekerijen met wifi zijn die chaos veroorzaken? 😅
Daarom houd ik ze in een apart, geïsoleerd netwerk. Je weet maar nooit. 😉
Updates & beveiliging
Als IT’er ben ik helemaal voor alles up-to-date houden — bugs fixen, beveiligingslekken dichten en al dat goeds.
Van de cloud naar de kelder: moet ik de Nextcloud van onze kerkgroep zelf hosten?
Op dit moment draai ik een Nextcloud-instantie op een gehuurde internetserver voor een plaatselijke kerkgroep hier in de stad. Dat werkt goed, betrouwbaar, zonder grote hoofdpijn -- en dat al jaren. Maar nu mijn homelab blijft groeien (sneller dan mijn behoefte aan slaap), zat ik te denken: waarom draai ik het niet gewoon zelf? Ik heb thuis meer serverresources dan ik weet wat ik ermee moet — ik zou Bitcoin minen, maar mijn GPU zou waarschijnlijk gewoon in brand vliegen. Dus in plaats daarvan zet ik de hardware in voor iets nuttigs. 😄
Dus hier is het (mogelijk briljante) idee: ik migreer de hele setup naar mijn homelab en automatiseer, zoals altijd, alles tot op het bot met Ansible. Er gaat niets boven een volledig werkende Nextcloud-stack opstarten met één commando en een vers kopje koffie.
Maar ik doe dit niet alleen voor de lol (oké, misschien een beetje). De instantie wordt de laatste tijd veel gebruikt, en het is geen bijproject meer. Het is een kerntool geworden voor de samenwerking in de groep — documenten delen, agenda’s synchroniseren. En daar komt wat druk bij kijken: ik weet wat het zou betekenen om dit ding zelf te hosten.
Natuurlijk zijn er zorgen — laten we eerlijk zijn. Qua hardware zit ik helemaal goed. CPU, RAM, opslag? Check, check en check. De enige echte zorg is mijn internetverbinding - want als die langere tijd wegvalt (zeg, één verkeerde beweging met de graafmachine van een buurman) - boem: geen Nextcloud voor wie dan ook.
Toch denk ik: met goede back-ups en een schone rollbackstrategie zou terugschakelen naar een gehuurde server niet al te pijnlijk moeten zijn, zelfs als mijn thuissetup offline gaat. Het is geen beslissing die ik overhaast ga nemen, maar ik overweeg het zeker serieus.
Om af te ronden: self-hosting klinkt in theorie altijd leuk — en is in de praktijk vaak ook leuk — maar als anderen van de service afhankelijk zijn, verandert dat. Toch zou het met de juiste voorbereiding en automatisering een solide zet kunnen zijn.
Ik denk dat dit een persoonlijk project wordt dat me een tijdje ’s avonds bezighoudt — en onderweg waarschijnlijk nog een paar posts oplevert. 😊
Als je een zinvol project of vrijwilligersproject kent dat wel wat homelab-onderdak kan gebruiken — laat het me gewoon weten! Ik zet rackruimte altijd graag nuttig in 🙂
TL;DR
Ik heb een volledig self-hosted open-source homelab opgezet om mijn groeiende stapel belangrijke data veilig te houden — van familiefoto’s tot (misschien ooit) bestanden van de kerkgroep. Het draait 24/7 in een rack in de kelder, ondersteund door Proxmox, back-ups, zonne-energie en een vleugje paranoia 😳 (hallo, schijven buitenshuis en VPN naar moeders huis!). Ik heb de grote cloudproviders gedumpt in ruil voor volledige controle, automatisering met Ansible en digitale gemoedsrust - en de kans om iets terug te geven — via techniek en infrastructuur, op de manier die ik het beste ken. Met Nextcloud, Samba-shares, mediastreaming en meer VM’s dan ik nodig heb, is het eigenlijk mijn eigen persoonlijke datacenter — insecten op het horgaas inbegrepen.
En waarom doe ik dit allemaal? Simpel antwoord: omdat het kan 😄🙈😄 — en omdat ik er onderweg ontzettend veel van leer, wat perfect aansluit bij wat ik professioneel doe. Ik werk in de IT en heb dagelijks te maken met GNU/Linux, monitoring, cybersecurity en automatisering — eigenlijk leef ik op een eindeloze loopband van configs, scripts en fixes. Bovendien verdrink ik met zonnepanelen op het dak tegenwoordig praktisch in de stroom — dan kan ik die net zo goed nuttig gebruiken! 😄
Als je meer wilt weten of ergens dieper in wilt duiken — laat het me gewoon weten!