
Over digitale soevereiniteit, mijn softwarestack ont-Amerikaniseren en WhatsApp in een sandbox draaien
🌐 Ook in: English · Deutsch · Français · Español · Italiano · Português · Polski
Inhoud
Waarom dit experiment bestaat
De laatste tijd kom ik steeds terug bij een idee dat al jaren door mijn hoofd spookt:
hoe ik geleidelijk afstap van software die om de VS draait.
Inmiddels is dat een persoonlijk experiment geworden —
deels technische uitdaging, deels vermaak, deels filosofische oefening.
Het doel is geen ideologische zuiverheid, maar bewuste afwegingen.
Mijn kernuitgangspunt is in de loop der jaren hetzelfde gebleven:
onnodige blootstelling van data minimaliseren.
Gezien het huidige politieke klimaat — vooral de ontwikkelingen in de Amerikaanse politiek —
voelt het onderwerp digitale soevereiniteit relevanter dan ooit.
Digitale soevereiniteit betekent controle houden over softwareafhankelijkheden, datastromen en infrastructuur — ook als dat ten koste gaat van gemak.
Het berichtenprobleem: techniek vs. mensen
Een aantal jaren geleden lukte het me verrassend lang om weg te blijven van
WhatsApp.
Puur technisch gezien was dat triviaal.
Alternatieven zoals Signal zijn compleet qua functies, cryptografisch solide en qua ontwerp vaak beter.
Het echte obstakel was niet de software — het waren menselijke netwerkeffecten.
- De meeste niet-technische gebruikers maken zich niet druk om het verzamelen van metadata
- Surveillancekapitalisme is abstract en onzichtbaar
- “Nog een app” installeren voelt als frictie
Daardoor blijft WhatsApp de kleinste gemene deler voor sociale communicatie.
Stoppen met WhatsApp is geen technische beslissing — het is een sociale.
Op dit moment ben ik niet bereid de sociale prijs van volledige onthouding te betalen.
Te veel mensen zouden dan alleen nog bereikbaar zijn via
SMS, phone calls of email.
GrapheneOS: een andere basis
In plaats van WhatsApp helemaal te verwijderen, besloot ik de besturingssysteemlaag te heroverwegen.
Ik installeerde GrapheneOS op mijn dagelijkse telefoon — een Pixel 9.
Het installatieproces zelf is verfrissend modern:
een installer in de browser, uitstekende documentatie en een totale installatietijd
van ongeveer 20 minutes.
Hoewel GrapheneOS onder de motorkap nog steeds Android is, wordt het bewust geleverd zonder Google Play Services en zonder dat je een Google-account nodig hebt.
Google-diensten zijn optioneel, draaien in een sandbox en worden per gebruikersprofiel geïnstalleerd — niet globaal.
Er zit natuurlijk een zekere ironie in het feit dat GrapheneOS officieel alleen Google Pixel-toestellen ondersteunt — hardware die Google zelf bouwt.
Compartimentering met Shelter
Om onbetrouwbare applicaties verder te isoleren, installeerde ik Shelter.
Shelter is in wezen een gebruiksvriendelijke frontend voor de
work profile-functie van Android.
Het laat apps draaien in een logisch gescheiden omgeving met strikte
grenzen.
Ik maakte een apart werkprofiel aan en verplaatste WhatsApp daarheen.
Zo wordt WhatsApp een half afgeschermd subsysteem.
Wat dit mogelijk maakt
- Een volledig gescheiden contactendatabase
- Geen impliciete toegang tot mijn hoofdadresboek
- GPS-toegang geweigerd
- Toegang tot de fotobibliotheek geweigerd
Voorlopig zijn locatie- en mediatoegang volledig geblokkeerd.
Het experiment is om te zien hoe ver de bruikbaarheid kan worden opgerekt zonder
de gebruikerservaring volledig kapot te maken.
Belangrijke verduidelijking
Dit gaat niet over WhatsApp haten.
Integendeel.
Ik vind WhatsApp oprecht leuk, vooral de
Status-functie en het laagdrempelige deelmodel.
Het probleem is niet het sociale delen — het is de ondoorzichtige backend-machinerie.
Cloudinfrastructuur in de VS, onduidelijke datastromen en het gebrek aan transparantie over de verwerking van content zijn wat ik steeds minder blind wil accepteren — zeker als het om foto's van mijn kinderen gaat.
Visuele vertrouwensgrenzen: de app-lade lezen
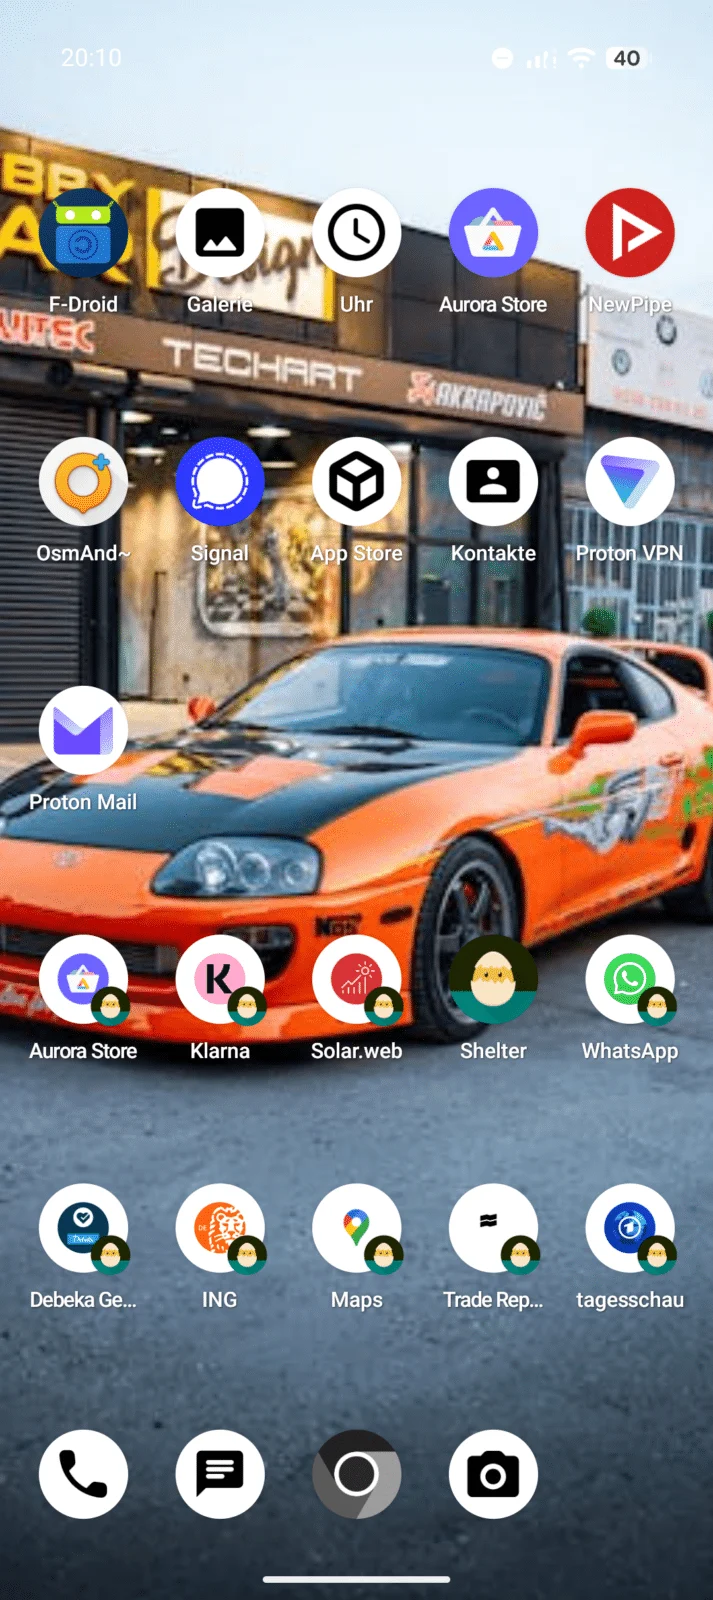
De screenshot hierboven laat zien hoe deze compartimentering zich
in het dagelijks gebruik uit.
De app-lade is in feite opgesplitst in twee duidelijke vertrouwenszones.
In het bovenste deel zie je applicaties die ik als
betrouwbaar beschouw en die daarom zonder extra beperkingen in mijn primaire
gebruikersprofiel draaien.
Deze apps zijn in redelijke mate geaudit, zijn open source of
zijn voldoende beperkt in hoe ze data benaderen.
Het onderste deel bevat applicaties die
bewust crippled zijn via
Shelter.
Deze apps draaien uitsluitend in het werkprofiel en worden behandeld als
inherent onbetrouwbaar.
Apps die door Shelter worden beheerd, zijn makkelijk te herkennen.
Ze zijn gemarkeerd met een klein icoontje van een geblinddoekt hoofd — een subtiele maar constante herinnering dat deze applicaties in een sandbox draaien, beperkte rechten hebben en by design geïsoleerd zijn.
Deze visuele scheiding is niet alleen cosmetisch.
Ze werkt als een cognitief beveiligingssignaal:
een snelle herinnering welke apps binnen mijn vertrouwensgrens werken en welke
opgesloten zitten in een strak gecontroleerde uitvoeringsomgeving.
Na verloop van tijd bleek dat verrassend nuttig.
Het versterkt een mentaal model waarin applicaties niet langer gelijkwaardig zijn op het
systeem, maar expliciet worden ingedeeld op basis van
trust level,
data access
en potential blast radius.
Wat er nog komt
Deze setup is nog in ontwikkeling.
Ik blijf testen, rechten bijstellen en de beperkingen in de praktijk
observeren.
Verwacht vervolgposts over:
- Pushmeldingen en Google-diensten in profielen met sandbox
- Batterijgedrag van werkprofielen
- Afwegingen in bruikbaarheid op de lange termijn
Meer updates volgen.