Van Debian via AlmaLinux naar K3s: of hoe ik per ongeluk een mini-cloud bouwde 🚀
🌐 Ook in: English · Deutsch · Français · Español · Italiano · Português · Polski
Als je mijn vorige post bent tegengekomen
“Nextcloud-instanties voor verenigingen beheren met Ansible, AlmaLinux, SELinux en een Collabora-stack op Podman”
,weet je al dat dit begon als een volkomen redelijk idee.(Stem van de verteller: het was geen volkomen redelijk idee.)
Inhoud
Het Oorspronkelijke Plan™: Debian verlaten, SELinux omarmen
Op een gegeven moment dacht ik: “Hé, waarom niet van Debian naar AlmaLinux?”
Belangrijkste reden? SELinux.
Want niets zegt “leuk weekendproject” zoals om 2 uur ’s nachts security contexts debuggen.
In die fase ontdekte ik hoe ik Collabora via containers kon integreren — en dat voelde
veel stabieler en voorspelbaarder.
Fase 2: “Laten we er gewoon Kubernetes bij doen” 🤦♂️
Uiteraard escaleerde dit.
“Ik zou eigenlijk Kubernetes moeten installeren.”
Enter K3s — lichtgewicht, simpel en net gevaarlijk genoeg om op een VPS uit te rollen.
Het huidige idee:
- Kernservices (MariaDB, Redis) native draaien
- Applicaties binnen K3s draaien
- Mezelf wijsmaken dat dit “architectuur” is en geen nieuwsgierigheid
Ansible: van tool tot obsessie
Wat ooit “gewoon een playbook” was, is nu eigenlijk een klein framework.
Twee hoofdplaybooks:
- Nextcloud
- WordPress
Overal gedeelde componenten:
- Repo’s
- fail2ban
- MariaDB
- K3s
- Firewallregels
Huidige status: ~16 rollen.
Emotionele status: ook 16 rollen.
AI-pairprogramming is echt 🤖
Claude AI gebruiken in VS Code voelt als:
“Een senior DevSecOps-engineer schuift aan bij je sessie.”
- Vraagt om commando-output
- Debugt fouten
- Refactort playbooks
- Legt problemen echt uit
Licht beangstigend. Extreem nuttig.
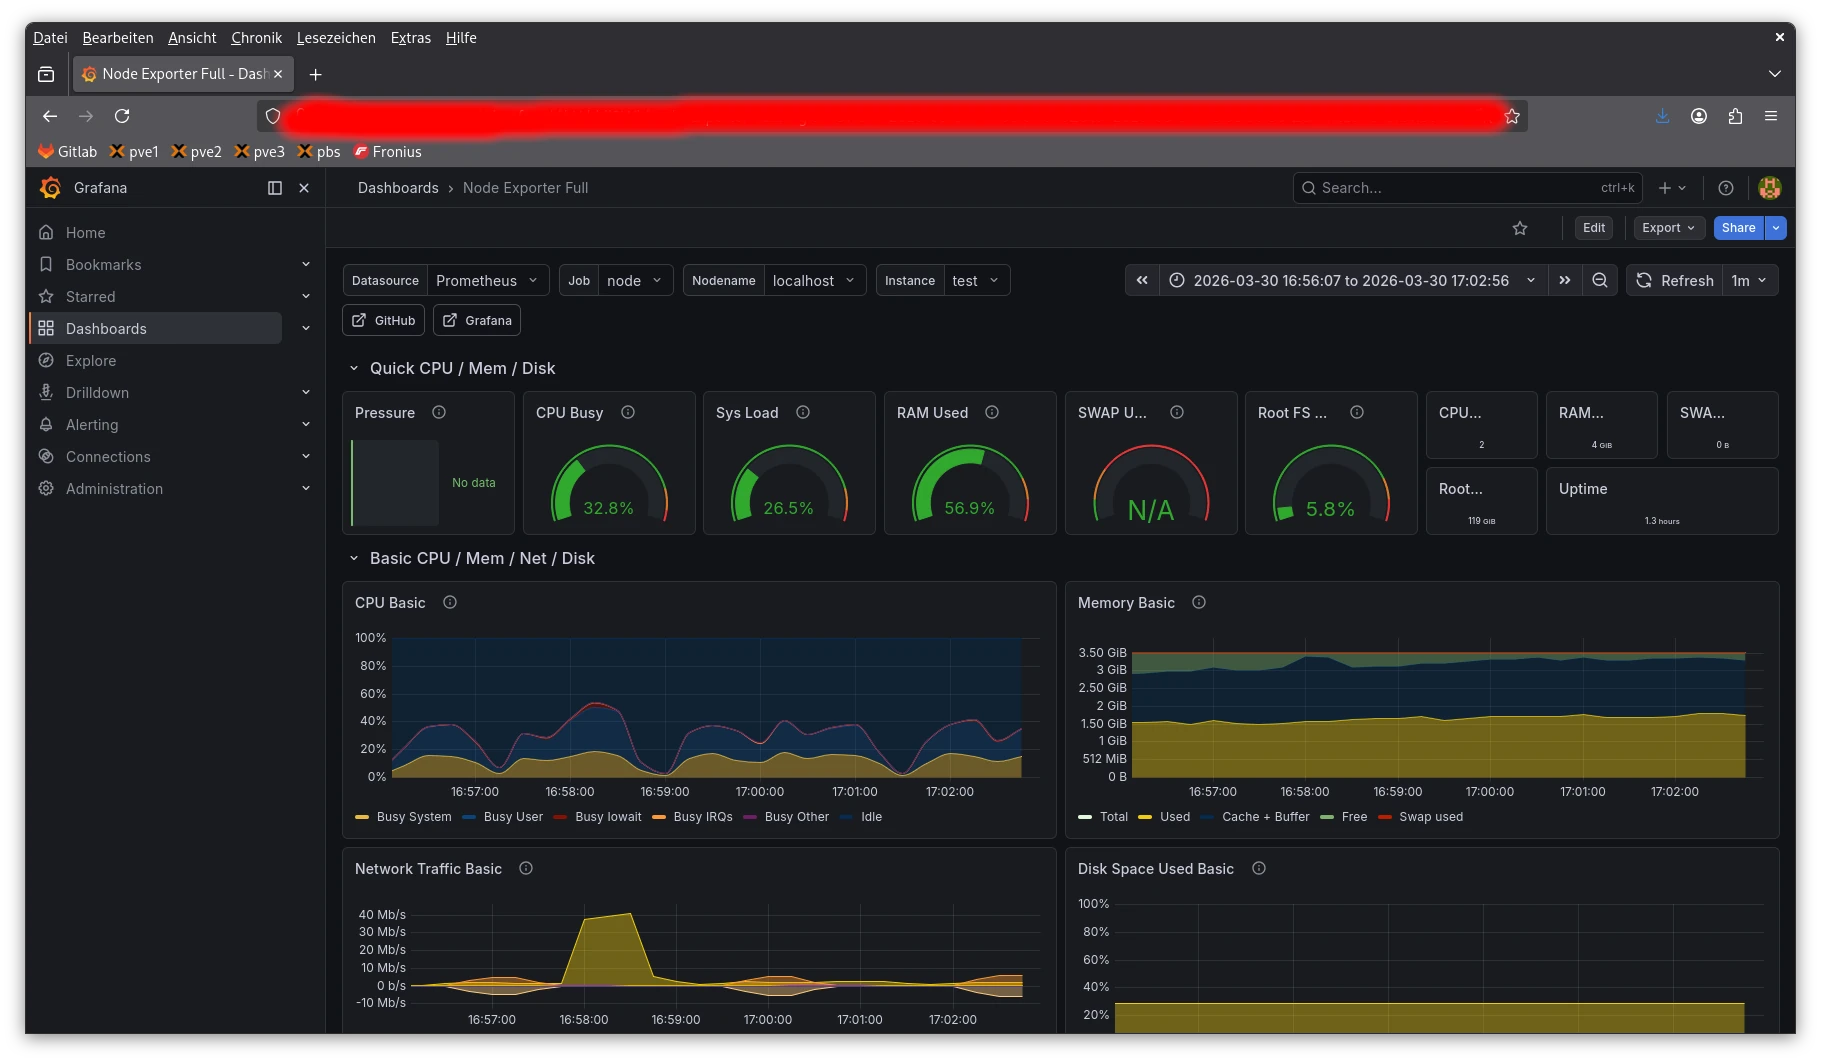
Nu met monitoring 📊
- Prometheus
- Grafana
Ik kan mijn systeem nu in realtime zien falen — maar wel prachtig.
🔧 Deep dive: van “simpele blog” naar volledige infrastructuur
Een WordPress-blog op een VPS draaien klinkt triviaal — totdat je gaat nadenken over:
- TLS-certificaten
- Firewalls
- Updates
- Securitymonitoring
Dus uiteraard heb ik alles geautomatiseerd.
Infrastructure as Code (oftewel overal YAML)
De hele setup is in Ansible gedefinieerd:
ansible-playbook blog.yml --limit meinserver
Reproduceerbaar. Idempotent. Licht verslavend.
Architectuur: K3s vs. host
Binnen K3s:
- WordPress (PHP-FPM)
- Nginx (sidecar)
- MariaDB
- ingress-nginx
- cert-manager (Let’s Encrypt)
- WordPress-CronJob
Op de host:
- Prometheus
- Grafana
- Node Exporter
- fail2ban
- rkhunter
- auditd
- msmtp
De flow van het playbook
- Basissysteem
- SELinux
- K3s
- Deployment
- Monitoring
Beveiliging: defence in depth
- iptables-firewall
- fail2ban
- Rate limiting
- HTTPS via Let’s Encrypt
- SELinux in enforcing
- auditd
- Automatische security-updates
- rkhunter-scans
Slotgedachten: work in progress 🔧
Wat begon als:
“Laten we AlmaLinux eens proberen”
Werd:
- Kubernetes
- Containers
- Ansible-framework
- Monitoringstack
- AI-ondersteund beheer
Op dit punt draai ik eigenlijk een piepkleine cloud op een VPS.
Maar: ik zit nog midden in het verfijnen, testen en weer kapotmaken van dingen.
De Ansible-code is nog niet gepubliceerd — vooral omdat ik nog aan rollen schaaf, dingen opruim
en ervoor zorg dat het op een vers systeem niet volledig ontploft.
(oftewel “nog één snelle wijziging” — beroemde laatste woorden)
Ik ben van plan het volledige playbook de komende dagen op GitHub te zetten — zodra ik er zeker van ben dat het
enigszins herbruikbaar is en niet alleen chaos op maat.
Het grotere plaatje achter dit alles: ik overweeg de bestaande Nextcloud-instanties
van twee lokale verenigingen naar deze architectuur te migreren.
Maar op dit moment is dat nog net iets te riskant — productiedata verhuizen en tegelijk K3s introduceren
voelt als een prima manier om een weekend (of meerdere) te verpesten.
De technologie is voor mij nog relatief nieuw terrein, en ik wil meer praktijkervaring opdoen
voordat ik er echte gebruikersdata aan toevertrouw.
Misschien is dat een project voor de herfst 🍂
Stay tuned 😄