
A+ op SSL Labs: wat de TLS van mijn blog echt spreekt (en waar de Ansible-code staat)
🌐 Ook in: English · Deutsch · Français · Español · Italiano · Português · Polski
☝️ Even een woordje voor iedereen die gewoon een blogpost wilde lezen: TLS is de reden dat je browser dat kleine hangslotje toont. Elke keer dat je hier een pagina opent, reist die versleuteld naar je toe. Niemand op hetzelfde café-wifi, bij je internetprovider of ergens daartussen kan meelezen of stiekem een paar woorden omwisselen. En nee, het heet niet meer “SSL”, ook al houdt de testsite hieronder nog vast aan de oude naam. SSL is in 2015 met pensioen gegaan; alleen het woord kregen we nooit met pensioen. Dus als ik hieronder opschep over “TLS-instellingen”, schep ik eigenlijk op over hoe goed de envelop rond juist deze zin is dichtgeplakt. Graag gedaan. 🤓
Af en toe gooi ik mijn eigen blog in Qualys SSL Labs, vooral om zeker te weten dat er sinds de vorige keer niets stilletjes is weggerot. Het resultaat van vanavond liet me glimlachen: A+ op beide endpoints, IPv4 en IPv6. Geen waarschuwingen, geen “maar”, geen sterretje.
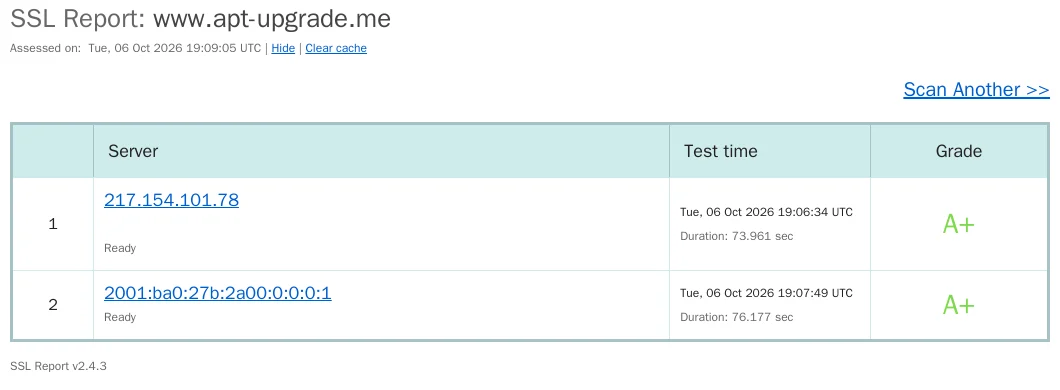
Een cijfer is leuk, maar een cijfer alleen zegt niets. Dus hier is wat deze server echt spreekt, in gewone woorden. Dezelfde werkwijze als altijd: ik stel de vragen en neem de beslissingen, mijn AI-co-admin (Claude) haalde de ruwe scandata uit de SSL Labs-API en controleerde die tegen de config.
Inhoud
🔐 Wat de blog ondersteunt (de korte lijst)
| Functie | Wat we doen | Waarom het ertoe doet |
|---|---|---|
| Protocollen | Alleen TLS 1.3 en TLS 1.2 | TLS 1.0/1.1 en elke SSL-versie zijn weg, en daarmee hun hele museum aan aanvallen. |
| Cipher suites | 6 in totaal, allemaal AEAD: AES-GCM en ChaCha20-Poly1305 | Helemaal geen CBC, dus de padding-oracle-familie (POODLE, Lucky13, GOLDENDOODLE, Zombie POODLE …) heeft niets om in te bijten. |
| Forward secrecy | ECDHE voor elke verbinding | Een sleutel die morgen gestolen wordt, kan verkeer dat vandaag is opgenomen niet ontsleutelen. Session tickets staan uit, dus dat blijft ook bij hervattingen zo. |
| Post-quantum sleuteluitwisseling | Hybride X25519MLKEM768 als eerste aangeboden | Actuele Chrome en Firefox gebruiken het al. “Nu opnemen, later ontsleutelen” wordt een stuk minder aantrekkelijk. |
| Certificaat | ECDSA P-256 van Let’s Encrypt, verse sleutel bij elke vernieuwing | Kleiner en sneller dan RSA, en een oude sleutel overleeft zijn certificaat nooit. |
| HSTS | 1 jaar, includeSubDomains, preload – ook op de apex-redirect | Na het eerste bezoek weigert de browser gewoon HTTP naar dit domein. Dat maakt van een A een A+. |
| Extra’s | HTTP/2 via ALPN, TLS_FALLBACK_SCSV, geen 0-RTT | Snel, bestand tegen downgrades en geen early data die opnieuw afgespeeld kan worden. |
Elke kwetsbaarheidstest in het rapport komt negatief terug: Heartbleed, ROBOT, Ticketbleed, FREAK, Logjam, de hele rij. Niet door slim patchen, maar omdat de kwetsbare bouwstenen gewoon niet meer aangeboden worden.
🤓 Drie details die ik interessanter vond dan het cijfer
- Het post-quantumdeel kwam gratis. Ik heb
X25519MLKEM768nooit geconfigureerd. De ingress-controller levert nginx gebouwd tegen OpenSSL 3.5, dat de hybride groep standaard vooraan zet. Soms is de beste securityfeature gewoon je images actueel houden. - Geen OCSP stapling – met opzet. SSL Labs vermeldt “No”, wat eruitziet als een gat. Dat is het niet: Let’s Encrypt heeft OCSP uitgefaseerd, en de huidige certificaten bevatten helemaal geen OCSP-URL meer. Er valt niets te stapelen; intrekking werkt nu via CRL’s en korte looptijden.
- De prijs van strengheid. 46 van de 68 gesimuleerde clients verbinden prima. De 22 die falen zijn fossielen: Internet Explorer tot versie 10, Android tot 4.3, Safari tot 8, Java 6/7, OpenSSL 0.9.8, Chrome 49 op Windows XP en een Baidu-crawler uit 2015. Daar kan ik mee leven.
🛠️ Waar de A+ woont: mijn Ansible-code
Niets hiervan is op de server bij elkaar geklikt. De hele stack wordt uitgerold door mijn publieke Ansible-repository aptupgrademe/www_k3s, en de scan hierboven liep tegen de server precies zoals een playbookrun hem achterlaat, zonder handmatige aanpassingen erbovenop. Zie deze post dus als testrapport voor de code. Wil je de instellingen overnemen, dan zijn dit de twee bestanden om te lezen:
roles/common_k3s/templates/ingress-nginx-values.yml.j2– protocollen, cipherlijst, sessiecache, tickets uit en het commentaar dat uitlegt waarom OCSP stapling bewust ontbreekt.roles/blog_k3s_deploy/templates/ingress.yml.j2– de ECDSA-certificaataanvraag voor cert-manager, de HSTS-header en de preload-klare apex-redirect.
Het hart ervan past op één scherm:
# ingress controller (shared role, also in front of my Nextclouds)
ssl-protocols: "TLSv1.2 TLSv1.3"
ssl-ciphers: "ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305"
ssl-prefer-server-ciphers: "false"
ssl_session_tickets off;

# blog ingress: ECDSA certificate with a fresh key on every renewal
cert-manager.io/private-key-algorithm: "ECDSA"
cert-manager.io/private-key-size: "256"
cert-manager.io/private-key-rotation-policy: "Always"

# HSTS, even on the redirects
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always;
Omdat het TLS-deel in een gedeelde role zit, beschermen dezelfde instellingen ook mijn twee Nextcloud-instanties. Eén fix, drie servers.
📝 Nog op de lijst
- HSTS-preload indienen: de header is klaar voor preload, maar het domein staat nog niet op de preloadlijsten van de browsers. Dat is een deur die maar één kant op gaat, dus ik neem er de tijd voor.
- CAA-record: een DNS-entry die zegt “alleen Let’s Encrypt mag certificaten voor dit domein uitgeven”. Klein, goedkoop, nog niet aanwezig.
Zelf controleren? Het live SSL Labs-rapport is één klik verwijderd. En als je eigen server een B krijgt, is de cipherlijst hierboven een goed beginpunt.
📚 Gerelateerde posts