
Heb ik voor deze blog eigenlijk wel WordPress en Kubernetes nodig? Een Hugo-experiment, echte cijfers en wat een migratie zou kosten
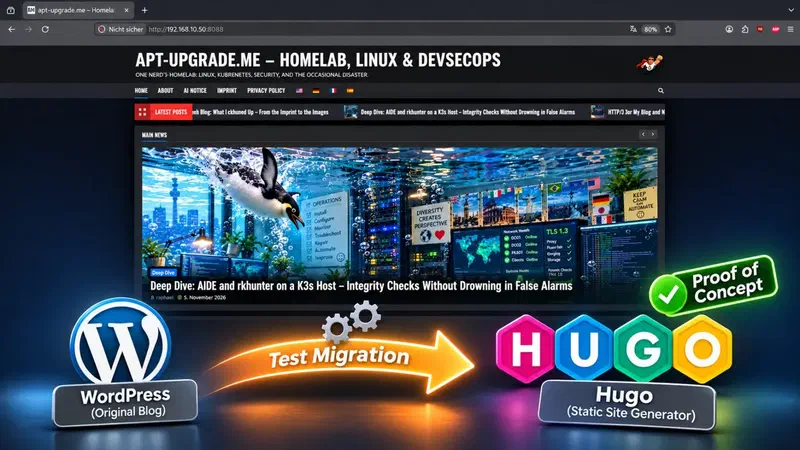
Ik bouwde een deel van deze blog na in Hugo en mat het tegen WordPress op K3s: snelheid, hardware, patchen, security, Grafana, Ansible-rollen en migratiewerk. De beslissing is nog open.
🌐 Ook in: English · Deutsch · Français · Español · Italiano · Português · Polski
Update van 6 november 2026: Inmiddels is het besloten en gedaan: deze blog draait nu op Hugo. Wat er onderweg gebeurde, lees je hier.
De korte versie: Deze blog bestaat vooral uit tekst en afbeeldingen, en toch draait hij op Kubernetes met een database, een PHP-pool, een cache en tien plugins. Dus bouwde ik een deel ervan na als statische site met Hugo en vergeleek ik de twee. Het resultaat verraste me in beide richtingen: voor lezers is de snelheidswinst kleiner dan verwacht. Voor het beheer is de winst veel groter. De beslissing is niet genomen. Deze blog draait nog steeds op WordPress.
Vroeger vond ik Hugo te omslachtig, te veel werk en niet gebruiksvriendelijk genoeg, zowel om mee te werken als om naartoe te migreren vanaf WordPress. Met snelle AI-hulp is dat compleet veranderd: de conversie, het theme en de controlescripts voor deze test stonden in korte tijd. Daarom stel ik de vraag nu opnieuw.
Deze post verzamelt alles wat ik zou willen weten voordat ik beslis: metingen, schattingen die duidelijk als schatting zijn aangeduid, het effect op elke Ansible-rol, Grafana, SELinux, de vraag naar een nieuwe repository, de echte hoeveelheid werk en een checklist voor het geval ik doorzet.
Inhoud
🧒 Voor niet-IT’ers: wat is het verschil?
WordPress bouwt een pagina op het moment dat iemand erom vraagt: een programma leest de tekst uit een database en zet de pagina in elkaar, en een cache bewaart het kant-en-klare resultaat een tijdje. Hugo bouwt alle pagina’s één keer vooraf, op mijn eigen machine. De server levert daarna alleen nog kant-en-klare bestanden uit. Er draait geen programma voor een bezoeker, er bestaat geen database en er is geen loginpagina die iemand kan aanvallen.
De prijs: er is geen comfortabele editor in de browser meer. Een post is een tekstbestand, en publiceren betekent bouwen en uploaden.
De les: WordPress is een draaiend programma dat pagina’s serveert. Hugo is een tool die bestanden produceert. Bijna elk verschil hieronder volgt daaruit.
🧪 Het experiment: drie posts, alle pagina’s, vier talen
Ik nam de drie nieuwste posts en alle statische pagina’s in het Engels, Duits, Frans en Spaans, zette ze om naar Markdown en schreef een klein theme met dezelfde kleuren, lettertypes en paginastructuur. Een post ziet er op schijf nu zo uit:
---
title: 'HTTP/3 for My Blog and Nextcloud'
slug: http-3-for-my-blog-and-nextcloud
date: '2026-11-03T19:58:05+01:00'
translationKey: wp3277
categories: [DevSecOps]
image: img/2026_11_no_http3.webp
---

**Update, November 4, 2026:** HTTP/3 is off again on all my servers.
Voor een lezer gedraagt het zich hetzelfde: zelfde menu, taalvlaggen, ticker, slider, artikellijst, sidebar, inhoudsopgave en zoekfunctie. De kleine resterende verschillen zie je alleen naast elkaar. Het theme is mijn eigen nabouw, geen kopie van het WordPress-theme, dus een paar pixels wijken af.
Er hetzelfde uitzien bewijst weinig, dus vergeleek een script elke pagina met het origineel:
| Gecontroleerd | Resultaat |
|---|---|
| Pagina’s vergeleken met het WordPress-origineel | 28 van 28 identiek in tekst |
| Codeblokken teken voor teken vergeleken | 24, geen verschil |
| Tabellen, koppen, lijstitems | 20, 251 en 300, aantallen identiek |
| Links in de artikeltekst | 84, allemaal correct |
| Adressen, canonical, hreflang, noindex | Identiek op alle 28 pagina’s |
| Interne verwijzingen in de hele build | 7.740 in 225 HTML-bestanden, 0 kapot |
| Buildtijd | 1,9 s de eerste keer, daarna 0,14 s |
| Omvang van theme en tools | 561 regels theme, 217 regels Python |
Het leverde ook de bugs op waardoor zo’n test de moeite waard is. Hugo verving de tel:-links in mijn colofon stilletjes door #ZgotmplZ. Maandarchiefpagina’s in andere talen belandden in het Engelse pad. Mijn eerste versie toonde de meta description in plaats van de echte samenvatting. En het logo was gespiegeld. Alleen het vergelijkingsscript vond de eerste; ik zou nooit op een telefoonlink hebben geklikt.
De les: Een migratie is maar zo goed als haar automatische vergelijking. Een site die er goed uitziet, kan nog steeds kapotte inhoud hebben.
⚡ Snelheid: wat ik heb gemeten en wat ik alleen schat
Eerst de metingen. Ze liepen vanaf mijn thuisserver tegen de live blog, 14 requests per regel, tijd tot de eerste byte. Een statisch bestand op de live server staat model voor wat een Hugo-site zou uitleveren.
| Request | Mediaan | Bereik |
|---|---|---|
| Statisch bestand | 57 ms | 50–59 ms |
| Voorpagina uit de WordPress-paginacache | 58 ms | 55–62 ms |
| Post uit de WordPress-paginacache | 60 ms | 56–63 ms |
| Zelfde post, gerenderd door PHP (cache overgeslagen) | 146 ms | 134–163 ms |
Dat is de verrassing: een gecachete WordPress-pagina is net zo snel als een statisch bestand. De cache doet zijn werk al. Het verschil verschijnt pas bij een cache miss.
De duidelijkere winst zit in hoeveel een browser moet downloaden, afbeeldingen en lettertypes niet meegerekend:
| Voorpagina, gecomprimeerd | WordPress | Hugo | Verandering |
|---|---|---|---|
| HTML | 19,4 KB | 4,9 KB | −75 % |
| CSS | 8 bestanden, 67,7 KB | 1 bestand, 3,6 KB | −95 % |
| JavaScript | 16 bestanden, 111,1 KB | 1 bestand, 1,0 KB | −99 % |
| Totaal | 25 bestanden, 198 KB | 3 bestanden, 9,5 KB | −95 % |
Nu de schattingen. Dit zijn mijn verwachtingen, geen metingen. Ik heb nog geen echte browsertest onder realistische omstandigheden gedaan.
| Situatie | Verwachte winst | Basis |
|---|---|---|
| Pagina al in de WordPress-cache | Ongeveer 0 % | Gemeten: 57 vs. 58 ms |
| Pagina niet in de cache | Ongeveer 60 % korter wachten, grofweg 2,5× sneller | Gemeten: 146 vs. 57 ms |
| Eerste bezoek op een telefoon met een matige verbinding | Grofweg 20–40 % sneller tot de pagina bruikbaar is | Schatting op basis van 95 % minder CSS en JavaScript |
| Verdere pagina’s tijdens hetzelfde bezoek | Klein | Bestanden staan al in de browsercache |
| Verkeerspiek | Veel robuuster | Geen workerlimiet en geen database in het pad |
De les: Snelheid alleen zou een migratie niet rechtvaardigen. Een goed gecachete WordPress is al snel. Wat een lezer wint, is vooral minder code om te downloaden, vooral op een telefoon.
🖥️ Hardware: wat de server echt nodig zou hebben
Dit zijn de waarden van de blogserver vandaag en mijn schatting voor een statische site. Grafana en de volledige monitoring blijven in beide gevallen, omdat ik ze wil houden.
| Waarde | WordPress op K3s (gemeten) | Hugo (schatting) |
|---|---|---|
| CPU | 4 cores, load rond 0,2 | 1–2 cores |
| RAM in gebruik | 2,7 GB van 7,5 GB | Ongeveer 1,0–1,2 GB |
| Zinnige servergrootte | 4 GB of meer | 2 GB |
| Kubernetes-data op schijf | 7,1 GB | 0 |
| Website op schijf | 375 MB applicatie en media | Minder dan 500 MB voor alle posts |
| Draaiende pods / container-images | 17 / 14 | 0 / 0 |
| Achtergrondtaak om de paar minuten | wp-cron | Geen |
| Firewallregels (nftables-uitvoer) | 7.760 regels, vooral van K3s | Een paar honderd regels |
Waar het geheugen vandaag naartoe gaat, per resident geheugen per proces. Deze waarden overlappen, dus opgeteld komen ze hoger uit dan het echte totaal:
| Onderdeel | Geheugen | Met Hugo |
|---|---|---|
| k3s-server | 847 MB | Weg |
| containerd en zijn shims | 383 MB | Weg |
| php-fpm | 349 MB | Weg |
| MariaDB | 249 MB | Weg |
| Ingress (nginx en controller) | 316 MB | Vervangen door een kleine nginx |
| Grafana | 357 MB | Blijft |
| Alloy | 273 MB | Blijft |
| Loki | 179 MB | Blijft |
| Prometheus | 175 MB | Blijft |
De les: De website zelf zou bijna niets nodig hebben. De monitoring, met ruwweg 1 GB, zou het grootste op de server worden en dan de minimale grootte bepalen.
📅 Dagelijks werk en patchen
Sinds 1 september heeft deze repository 256 commits gezien, en 76 daarvan raakten de drie belangrijkste blogrollen. Niet alles daarvan is onderhoud, want veel was bouwwerk. Toch laat het zien waar de aandacht naartoe gaat. De Update Day en de twee PHP-RCE’s op één dag zijn goede voorbeelden van wat dat in de praktijk betekent.
| Taak | WordPress op K3s | Hugo |
|---|---|---|
| Updates van het besturingssysteem | Ja | Ja |
| K3s, Helm, ingress, cert-manager | Ja | Geen |
| WordPress, 10 plugins, theme | Ja, automatisch met controles | Geen |
| PHP, inclusief noodpatches | Ja | Geen op de server |
| MariaDB en Redis | Ja | Geen |
| Vastgepinde versies voor de blog | 9 van 30 items, plus de gedeelde K3s-stack | nginx uit het systeem, Hugo op mijn machine |
| Nachtelijke image-scan en de bevindingen | Ja, zie Trivy | Geen; de systeempakketten blijven |
| Alerts over workers, pods, database | Ja | Geen |
| Caches legen na een wijziging | Pagina-, object- en optimizercache | Geen |
| Monitoring- en securitymails lezen | Ja | Ja, met veel minder aanleidingen |
| Een post schrijven | Editor in de browser | Tekstbestand, Git, build, upload |
| Als een update iets kapotmaakt | De live site kan platgaan | De build faalt, de live site blijft zoals hij was |
| Rollback | Databasedump en bestanden terugzetten | De vorige build uploaden |
De Nextclouds blijven op K3s, dus mijn updatedag verdwijnt niet. Hij wordt alleen korter.
De les: Dit is de echte winst. Hele klassen van updates, noodgevallen en alerts verdwijnen, omdat de software niet meer op de server bestaat.
🔐 Security: een eerlijke inschatting
Deze beoordeling is mijn oordeel, geen meting. Een beoordeling “hoog” betekent een hoog risico.
| Dreiging | WordPress op K3s | Hugo | Waarom |
|---|---|---|---|
| Kwetsbaarheid in plugin of core | Middel tot hoog | Geen | Er draait geen code op de server |
| PHP remote code execution | Middel | Geen | Geen PHP |
| SQL-injectie | Laag tot middel | Geen | Geen database |
| Gestolen adminlogin | Laag, dankzij 2FA en geofilter | Geen | Er is geen weblogin |
| Dataverlies na een inbraak | Middel | Laag | Geen gebruikersdata; een schone rebuild volstaat |
| Kwetsbaarheid in nginx | Middel | Middel | Blijft |
| Kernel of besturingssysteem | Middel | Middel | Blijft |
| SSH- of deploysleutel | Laag | Laag tot middel | De deploysleutel wordt het waardevolle geheim |
| Buildketen (Hugo, theme, mijn machine) | Niet van toepassing | Laag tot middel | Nieuw: een vergiftigde build zou gepubliceerd worden |
| Grafana-login | Laag tot middel | Laag tot middel | Blijft en wordt het grootste webdoelwit |
| Kubernetes als aanvalsoppervlak | Laag tot middel | Geen | Geen API-server |
Twee ongemakkelijke punten. Ten eerste betekent “statisch” niet “veilig”: de server, SSH, nginx en DNS hebben nog steeds dezelfde zorg nodig, en mijn negen lagen worden niet nutteloos. Ten tweede zorgt Grafana ervoor dat de host niet meer puur statisch is. Daar bestaat nog steeds een login, en die verdient de meeste aandacht.
De les: Het aanvalsoppervlak krimpt flink, omdat verschillende klassen van aanvallen niets meer hebben om te raken. De resterende risico’s verschuiven naar de deploysleutel en naar Grafana.
🧱 Heb ik K3s op de blogserver nog nodig?
Nee, technisch niet. De K3s-deep-dive en de post over WordPress op Kubernetes leggen uit waarom ik ervoor koos. Eén nginx met een map bestanden heeft geen orchestrator nodig. Maar K3s heeft voordelen die ik echt zou verliezen:
| Aspect | Met K3s | Zonder K3s |
|---|---|---|
| Geheugen en schijf | ➖ Ongeveer 1,2 GB RAM en 7,1 GB schijf | ➕ Niets |
| Bewegende delen | ➖ API-server, kubelet, containerd, CNI, ingress, cert-manager | ➕ Eén service |
| Firewall | ➖ K3s voegt duizenden regels toe; voorzichtig bij elke wijziging | ➕ Alleen mijn eigen regels |
| Updates | ➖ K3s, charts en images | ➕ Systeempakketten |
| Hoge beschikbaarheid | ➖ Sowieso geen op één node | ➖ Ook geen |
| Isolatie tussen onderdelen | ➕ Pods, NetworkPolicies | ➖ Nauwelijks nodig met één service |
| Rolling updates zonder downtime | ➕ Ingebouwd | ➕ Vervangen door een atomaire mapwissel |
| Zelfde tools als op de Nextclouds | ➕ Eén manier van werken | ➖ Twee manieren van werken |
| Testomgeving voor de Nextclouds | ➕ Kleine host die K3s-updates als eerste krijgt | ➖ Weg; een test-VM zou die rol moeten overnemen |
| Leerwaarde en blogmateriaal | ➕ Hoog | ➖ Lager op deze host |
De Nextclouds zijn een ander verhaal: PHP, Collabora, push en cronjobs zijn echt meerdere services die samenwerken.
De les: Voor de blog is K3s niet meer gerechtvaardigd door technische noodzaak, alleen door uniformiteit, testen en leren. Dat zijn legitieme redenen, maar je moet ze eerlijk benoemen.
📝 Wat WordPress nog in zijn voordeel heeft
Het zou makkelijk zijn om WordPress hier af te schrijven. Dat zou onterecht zijn, want WordPress lost echte problemen op die Hugo niet oplost:
| Sterk punt van WordPress | Met Hugo |
|---|---|
| Editor in de browser, door iedereen te gebruiken | Teksteditor en Git, of een extra CMS-tool |
| Schrijven en publiceren vanaf een telefoon | Onhandig zonder extra tools |
| Mediabibliotheek met upload en zoekfunctie | Bestanden in een map |
| Meerdere auteurs met rollen | Alleen via Git of een extra tool |
| Reacties en formulieren | Externe dienst nodig |
| Ingepland publiceren | Alleen met een getimede build |
| Plugins voor bijna alles | Zelf bouwen |
| SEO-analyse tijdens het schrijven (Yoast) | Metatags ja, live analyse nee |
| Overdracht aan een niet-technisch persoon | Nauwelijks mogelijk |
| Shop, leden, dynamische content | Niet de juiste tool |
Dit zou er van de huidige plugins worden:
| Plugin | Met Hugo |
|---|---|
| Polylang | Ingebouwd in Hugo |
| Yoast SEO | Eigen templates: titels, meta, Open Graph, schema, sitemap. Eenvoudiger schema, geen analyse in de editor |
| Easy Table of Contents | Ingebouwd in Hugo |
| Autoptimize | Ingebouwd in Hugo (minify) |
| CompressX | Hugo-beeldverwerking tijdens de build |
| WP Super Cache, Redis Cache | Niet nodig |
| Two Factor, Limit Login Attempts | Niet nodig zonder login |
| Classic Editor | Niet van toepassing |
Er is ook een persoonlijk punt. De meeste van mijn recente posts ontstaan met AI-hulp, dus de comfortabele editor is voor mij minder belangrijk dan voor de meeste bloggers. Voor een Markdown-bestand en een Git-commit zou de workflow met een AI-assistent zelfs eenvoudiger zijn dan nu. Toch zou ik niet vastzitten: Markdown kun je met elke teksteditor bewerken.
De les: WordPress blijft de juiste keuze als anderen schrijven, als je onderweg publiceert of als de site meer doet dan content tonen. Het is alleen de verkeerde tool als niets daarvan van toepassing is.
📈 Hoeveel WordPress-sites, hoeveel Hugo-sites?
Hugo is een kleine niche in de markt. Volgens W3Techs, stand 5 november 2026:
| Maatstaf | WordPress | Hugo |
|---|---|---|
| Aandeel van alle websites | 39,5 % | 0,1 % |
| Aandeel van sites met een bekend CMS | 58,2 % | 0,2 % |
| Verhouding over alle websites | Ongeveer 400 : 1 | 1 |
| Sterren op GitHub | 21.519 (een mirror; de ontwikkeling gebeurt elders) | 90.379 |
| Licentie | GPL | Apache 2.0 |
Lees deze cijfers met voorzichtigheid. W3Techs geeft aandelen, geen absolute aantallen, en kan statische sites niet betrouwbaar herkennen, dus Hugo wordt waarschijnlijk ondergeteld. Sterren meten interesse onder developers, niet websites in gebruik, en de WordPress-repository is maar een mirror. De twee waarden moet je niet direct met elkaar vergelijken.
De cijfers laten toch iets zien: miljoenen mensen gebruiken WordPress zonder ooit een Git-repository te hebben gezien, terwijl Hugo een ongewoon grote aanhang heeft in verhouding tot zijn marktaandeel. Mijn indruk, zonder harde data, is dat vooral de nerds die kant op gaan, en om redenen die bij deze post passen: geen PHP, geen database, geen login, een klein aanvalsoppervlak, Markdown en Git in plaats van een webinterface. Een snelle site is een mooie bonus. Voor velen is het vermoedelijk ook gewoon het plezier van een setup die je volledig kunt begrijpen.
De les: WordPress is de veilige mainstream met het grootste ecosysteem, en Hugo is een bewust gekozen niche. In de minderheid zijn is in geen van beide richtingen een argument.
🛡️ Zou SELinux eenvoudiger worden?
Ja, duidelijk voor het webgedeelte, al verdwijnt het niet. De SELinux-deep-dive laat zien hoeveel werk hierin zat.
| Onderwerp | WordPress op K3s | Hugo op AlmaLinux |
|---|---|---|
| Pakket voor containerregels | k3s-selinux, nog geen stabiele versie voor AlmaLinux 10 | Niet nodig |
| Domeinen voor het webgedeelte | Containers met aparte categorieën | nginx in het goed geteste httpd_t |
| Bestanden | Volumes en containerlabels | Eén map als httpd_sys_content_t |
| Relabel na een K3s-download | Verplicht | Niet van toepassing |
| Proxy naar Grafana | Via ingress in een pod | Eén boolean of een gelabelde poort |
Eigen monitoringdomeinen (homelab_*) | Blijven | Blijven |
| Verborgen denials door dontaudit | Moeten gecontroleerd worden | Moeten gecontroleerd worden |
| Migratiewerk | — | Nieuwe leerfase voor nginx op de host |
Op FreeBSD verandert de vraag volledig, omdat SELinux daar niet bestaat. Jails en het MAC-framework nemen die plek in.
De les: Het moeilijkste SELinux-deel, containers en hun pakket, verdwijnt. Enforcing mode blijft, en ook de plicht om het werkelijke domein van elke service te controleren.
📊 Grafana blijft. Wat betekent dat?
Grafana draait vandaag als gewone systeemservice, maar is bereikbaar via de K3s-ingress. Dit is de belangrijkste afhankelijkheid:
| Onderdeel | Vandaag | Met Hugo | Werk |
|---|---|---|---|
| Grafana-service | Systeemservice | Ongewijzigd | Geen |
| Toegang via /grafana/ | K3s-ingress | Reverse proxy in de host-nginx, met WebSocket-ondersteuning | Klein |
| Geofilter voor de login | In de ingress | Verhuizen naar de host-nginx | Klein |
| fail2ban voor de Grafana-login | Leest podlogs | Leest de nginx-log, heeft een nieuw pad en filter nodig | Klein |
| Prometheus | Node, kubelet, kube-state, MariaDB, PHP-FPM | Node en een nginx-exporter | Klein |
| Alloy en Loki | Leest /var/log/pods | Leest /var/log/nginx en de journal | Middel |
| Dashboard voor containers | Beschikbaar | Niet op deze host | Verwijderen |
| Dashboards voor PHP-FPM, MariaDB, Redis | Beschikbaar | Niet op deze host | Verwijderen |
| Alerts over workers, pods, database | Actief | Verwijderen, anders melden ze NoData | Middel |
| Nieuw: nginx-requests en -fouten | Via ingress | Uit de nginx-exporter en logs | Middel |
| Nieuw: laatste geslaagde deploy | — | Timestamp-metric met een alert | Klein |
| TLS-verloop | Monit-check op de ingress | Monit-check op de host | Klein |
| Geheugen | Ongeveer 1 GB | Ongeveer 1 GB | Bepaalt de servergrootte |
Eén les van eerder geldt direct: als ik metrics verwijder en een regel vergeet, meldt die misschien niets en ziet hij er voor altijd groen uit. Dus na de migratie zou ik de status van elke regel controleren, niet het uitblijven van mails.
Een alternatief zou een centrale Grafana thuis zijn die van alle servers verzamelt. Die zou de laatste login van de bloghost halen, maar dat is een aparte beslissing met eigen risico’s.
De les: Grafana houden is geen obstakel. Het betekent wel dat een reverse proxy, het geofilter en een login op de host blijven, en dat de monitoring opnieuw opgebouwd moet worden om naar nginx te kijken in plaats van naar pods.
🎭 De Ansible-rollen, één voor één
Mijn eerste aanname was dat er nauwelijks rollen over zouden blijven. Dat klopte niet. De meeste rollen beschermen de host in plaats van WordPress, dus de meeste blijven. Dit zijn de 29 rollen in blog.yml, met het aantal regels dat naar Kubernetes verwijst:
| Rol | Regels | K8s-regels | Met Hugo |
|---|---|---|---|
| blog_k3s_deploy | 2.962 | 69 | ❌ Verwijderd |
| blog_wordpress | 1.473 | 45 | ❌ Verwijderd |
| common_k3s | 1.139 | 186 | ❌ Niet op deze host (Nextcloud houdt hem) |
| common_kube_metrics | 214 | 5 | ❌ Niet op deze host |
| common_trivy | 406 | 14 | ❌ Niet op deze host (geen images) |
| blog_packages | 222 | 0 | 🔄 Herschrijven: nginx, ACME-client, rsync |
| blog_verify | 478 | 13 | 🔄 Herschrijven: site, certificaten, links, deploy |
| blog_visitor_stats | 237 | 3 | 🔄 Nieuw logpad, zelfde idee |
| common_version_check | 340 | 49 | 🔄 Nieuwe blogtak |
| common_version_active | 223 | 17 | 🔄 Nieuwe blogtak |
| common_fail2ban | 487 | 42 | 🔧 Nieuwe logpaden, WordPress-jail verwijderd |
| common_firewall | 1.179 | 18 | 🔧 Eenvoudiger: geen K3s-tabellen of NodePorts |
| common_monit | 702 | 12 | 🔧 Geen podcheck; nginx- en deploychecks |
| common_grafana | 1.552 | 0 | 🔧 Minder dashboards en alerts |
| common_loki | 843 | 7 | 🔧 Logbestanden in plaats van podlogs |
| common_prometheus | 451 | 1 | 🔧 Andere targets |
| common_selinux | 220 | 6 | 🔧 Geen k3s-selinux; nginx-regels |
| common_selinux_monitoring | 399 | 0 | 🔧 Minder domeinen |
| common_clamav | 261 | 0 | 🔧 Waarschijnlijk uit: geen uploads op de server |
| common_cis_hardening | 571 | 8 | 🔧 K3s-uitzonderingen verwijderen |
| common_auditd | 252 | 4 | 🔧 K3s-paden verwijderen |
| common_sysctl | 313 | 2 | 🔧 K3s-instellingen verwijderen |
| common_aide_refresh | 101 | 1 | 🔧 Webmap bewust uitgesloten |
| common_dnf_automatic | 225 | 1 | 🔧 Kleine aanpassing |
| common_ssh | 650 | 0 | ✅ Ongewijzigd |
| common_msmtp | 138 | 0 | ✅ Ongewijzigd |
| common_rkhunter | 187 | 0 | ✅ Ongewijzigd |
| common_logrotate | 115 | 0 | ✅ Ongewijzigd, nginx toegevoegd |
| common_node_exporter | 273 | 1 | ✅ Ongewijzigd |
| Resultaat | Rollen |
|---|---|
| ❌ Verwijderd van deze host | 5 |
| 🔄 Herschrijven | 5 |
| 🔧 Aanpassen | 14 |
| ✅ Ongewijzigd | 5 |
In regels gemeten zouden ongeveer 6.200 van de zo’n 16.600 regels die de blog vandaag doorloopt daar niet meer gebruikt worden, oftewel 37 %. Slechts ongeveer 4.400 daarvan zouden de repository echt verlaten, omdat de Nextclouds de rest nodig hebben. De Ansible Tour over de blog zou een historisch document worden.
Natuurlijk zou er ook iets nieuw gebouwd moeten worden:
| Nieuw | Wat het doet | Omvang |
|---|---|---|
| Rol voor de statische site | nginx op de host, security headers, redirects, Grafana-proxy | Middel |
| Certificaten | ACME-client met vernieuwing en nginx-reload, ter vervanging van cert-manager | Klein |
| Deploy | Beperkte gebruiker, rsync, een nieuwe map per release, atomaire wissel, de laatste paar bewaren | Klein tot middel |
| nginx-exporter | Requests en fouten voor Prometheus | Klein |
| Buildpipeline | Hugo-versie vastgepind, build, vergelijking, zoekindex, upload | Middel |
| Verificatie | Linkcheck en contentvergelijking bij elke build | Bestaat al uit het experiment |
| Redirecttabel | Oude adressen zoals de feed, en mediapaden | Klein |
| Backup | Vereenvoudigd: content staat in Git, plus serverconfiguratie en logs | Klein |
De les: De dure rollen verdwijnen, maar de securitybasis blijft. Dat is goed nieuws: de hardening die ik maandenlang heb opgebouwd, gaat mee.
📦 Een nieuwe repository?
Mijn repository bevat momenteel beide stacks. De gedeelde rollen beslissen op basis van de playvariabele stack, en mijn regel is dat elke wijziging voor beide moet werken. De overstap naar Hugo roept de vraag op hoe je de boel opsplitst:
| Optie | Voordeel | Nadeel |
|---|---|---|
| A: Alles in de huidige repository | Eén plek, één geschiedenis | Elke post en afbeelding belandt in de Ansible-geschiedenis en gaat door de lint; de repository groeit met media |
| B: Nieuwe repository voor content, theme en build. Ansible blijft | Schone scheiding; geen wijziging aan gedeelde rollen; eigen, eenvoudige CI | Twee repositories; de deploy moet ze verbinden |
| C: Volledige splitsing met gedeelde rollen als collection | Netjes voor meerdere afnemers | Versiebeheer en releases voor maar twee gebruikers; veel werk |
| D: Aparte Ansible-repository voor de blog met gekopieerde rollen | Volledig onafhankelijk | Elke securityfix twee keer; de kopieën gaan uit elkaar lopen |
Ik zou voor optie B kiezen. Posts, afbeeldingen, theme en buildscripts gaan naar een nieuwe repository. De server blijft in de Ansible-repository met een derde waarde, stack: static. De rollen blijven op één plek, en de hardening hoeft niet dubbel onderhouden te worden. Publiceren zou alleen een beperkte deploysleutel vereisen in plaats van toegang tot de Ansible-code en de vault.
De prijs is wel echt: de regel “werkt voor beide stacks” wordt “werkt voor alle drie”. Omgekeerd verdwijnen de WordPress-blogtakken uit veel rollen.
De les: Content en infrastructuur veranderen in een ander tempo en dragen andere geheimen, dus ze horen in verschillende repositories. Gedeelde hardening moet je niet kopiëren.
🐡 En op FreeBSD?
Ik ben al jaren enthousiast over FreeBSD, ook al leidt het vergeleken met Linux een niche-bestaan. Het is een compleet systeem uit één bron, met zeer goede documentatie, jails, ZFS en pf. Voor deze blog maakte het nooit een kans, omdat K3s afhangt van features van de Linux-kernel en daar niet op een productierijpe manier draait.
Precies dat verandert Hugo. Zonder K3s, containers, PHP en een database krimpen de eisen tot nginx, een ACME-client, rsync en monitoring, en dat is allemaal gewone software op FreeBSD. De complexiteit die me aan Linux bond, is weg. Hier de vergelijking van alle drie de varianten:
| Onderwerp | WordPress op K3s | Hugo op AlmaLinux | Hugo op FreeBSD |
|---|---|---|---|
| RAM met volledige monitoring (schatting) | 2,7 GB | Ongeveer 1,0–1,2 GB | Ongeveer 1,0–1,2 GB |
| Patchen | ➖ Veel lagen | ➕ Systeem en nginx | ➕ freebsd-update en pkg |
| Automatische updates | ➕ Bestaat | ➕ Bestaat | ➖ Moet gebouwd worden |
| Service-isolatie | ➕ SELinux en pods | ➕ SELinux en systemd-sandbox | ➖ Jails, grover maar eenvoudig |
| Firewall en bans | ➕ Bestaat | ➕ Bestaat, eenvoudiger | ➖ pf en fail2ban zijn nieuw |
| Herbruikbare rollen | Alle | 24 van 29, deels aangepast | Weinig; de meeste zouden nieuw zijn |
| Grafana, Prometheus, Loki | ➕ Bestaat | ➕ Bestaat, aangepast | ➖ Pakketten bestaan; paden en regels nieuw |
| Snapshots voor updates | ➖ Geen | ➖ Standaard geen | ➕ ZFS |
| Beheer naast de Nextclouds | ➕ Hetzelfde | ➕ Zelfde OS | ➖ Tweede platform |
| Bestaande kennis | ➕ Groot | ➕ Groot | ➖ Moet opgebouwd worden |
| Waarde als blogonderwerp | Al geschreven | Middel | ➕ Hoog |
De kernvraag is of deze setup net zo goed beveiligd kan worden als die van vandaag. Ik heb het laag voor laag beoordeeld. Dit is een beoordeling op papier: ik heb het niet op FreeBSD gebouwd of getest.
| Laag | Vandaag op AlmaLinux | Hugo op FreeBSD | Beoordeling |
|---|---|---|---|
| Pakketfilter | nftables | pf met tabellen | 🟢 Gelijk |
| SSH-hardening, geofilter | sshd en nftables-sets | sshd en pf-tabellen | 🟢 Gelijk |
| Aanvallers bannen | fail2ban | fail2ban met pf | 🟢 Gelijk, nieuwe regels nodig |
| nginx isoleren | SELinux en systemd-sandbox | Jail met content read-only gemount | 🟢 Goed; eenvoudig en makkelijk te verifiëren |
| Monitoring isoleren | Eigen SELinux-domeinen | Eén jail per service | 🟡 Grover, maar duidelijke grenzen |
| Fijnmazige regels per proces | SELinux type enforcement | Geen direct equivalent; MAC-framework, Capsicum alleen waar software het ondersteunt | 🔴 Zwakker |
| Aanvalsoppervlak op de webserver | Met WordPress: groot | Statische bestanden | 🟢 Veel kleiner dan vandaag |
| Informatie over kwetsbaarheden | dnf, Trivy | pkg audit en freebsd-update | 🟢 Goed |
| Auditlog | auditd | OpenBSM | 🟡 In principe gelijk; de evaluatie moet nieuw |
| Bestandsintegriteit, rootkits | AIDE, rkhunter | AIDE, rkhunter, freebsd-update IDS | 🟢 Gelijk |
| Rollback na een update | Pakketten, restore | ZFS-snapshots en boot environments | 🟢 Beter |
| Hardening-baseline | CIS-benchmark geïmplementeerd in mijn rol | Moet met de hand opnieuw gebouwd worden | 🟡 Werk; minder kant-en-klaar materiaal |
| Grafana | Achter geofilter en fail2ban | Hetzelfde, in een eigen jail | 🟡 Blijft het grootste doelwit |
| Ervaring met incidenten | Maanden aan echte bevindingen | Begint bij nul | 🔴 In het begin zwakker |
Mijn inschatting: ja, voor een statische site zou FreeBSD over het geheel op een vergelijkbaar niveau beveiligd kunnen worden, al met andere middelen. Wat ik echt zou verliezen, is de fijnmazige controle per proces van SELinux. Voor een WordPress met PHP en plugins zou dat verlies pijn doen. Voor nginx die read-only bestanden uit een jail serveert, maakt het veel minder uit, omdat een aanvaller simpelweg veel minder kan doen. Daar staat tegenover dat jails eenvoudig genoeg zijn om met het blote oog te controleren. De twee echte zwakke punten zijn Grafana, dat nog steeds een login nodig heeft, en mijn gebrek aan praktijk: mijn AlmaLinux-setup is getest door maanden aan echte fouten, een FreeBSD-setup zou dat niet zijn.
Eén open punt: de pakketten voor Grafana, Prometheus, Loki en node_exporter zitten voor zover ik weet in de FreeBSD-ports, maar Alloy en de actuele versies zou ik eerst moeten controleren. Anders zou een andere logcollector nodig zijn.
De les: De grote winst komt van Hugo, niet van het besturingssysteem. Maar Hugo is wat FreeBSD überhaupt mogelijk maakt: zodra K3s weg is, is de keuze niet meer technisch. Het zou een keuze uit overtuiging zijn, en voor een statische site een verdedigbare.
💶 Kosten en baten
| Punt | Kosten | Baten |
|---|---|---|
| Migratie | Eenmalig, zie hieronder | — |
| Server | — | Kleinere en goedkopere server mogelijk |
| Onderhoud | Nieuwe buildketen om te onderhouden | Veel minder patchen en minder alerts |
| Security | Deploysleutel en build beschermen | Verschillende klassen van aanvallen weg |
| Snelheid | — | Minder te downloaden; beter bij pieken en cache misses |
| Schrijven | Geen editor, geen telefoonworkflow | Git-geschiedenis, eenvoudige bestanden, makkelijk met AI |
| Backups | — | Veel eenvoudiger |
| Overdraagbaarheid | — | Markdown werkt overal; geen database-lock-in |
| Knowhow | Een testomgeving voor K3s gaat verloren | Minder speciale gevallen in mijn hoofd |
| SEO | Risico tijdens de verhuizing; geen Yoast-analyse | Snelle pagina’s en volledige controle |
| Blogmateriaal | Minder beheerverhalen op deze host | Eén goed migratieverhaal |
Een serverprijs kan ik hier niet zinnig noemen, want dat hangt van de provider af. De financiële besparing is hoe dan ook bescheiden. De echte valuta is hier aandacht.
De les: Je betaalt deze migratie niet met geld, en je krijgt het ook niet in geld terug. Het is een ruil: gemak bij het schrijven tegen veel minder beheerwerk.
⏱️ Hoeveel werk zou het zijn?
De blog heeft 143 posts in elk van de vier talen, 572 in totaal, plus 16 statische pagina’s en ongeveer 1.400 mediabestanden. De volgende cijfers zijn schattingen. Het experiment kostte ongeveer één avond met AI-hulp, wat doet vermoeden dat de conversie het kleinste deel is.
| Fase | Met AI-hulp | Opmerking |
|---|---|---|
| Inventarisatie: plugins, speciale blokken, downloads | 2–3 u | Exporttool bestaat |
| Alle posts en media converteren | 3–6 u | Script bestaat; oudere posts bevatten verrassingen |
| Theme afmaken: paginering, tags, archieven, telefoonweergave | 3–5 u | Basis bestaat |
| SEO: adressen, redirects, feed, schema, sitemap | 2–3 u | Automatische vergelijking met de huidige sitemap |
| Ansible: nieuwe rol, 14 aangepast, 5 herschreven, test-VM | 8–15 u | Het grootste deel |
| Monitoring en Grafana | 3–5 u | Elke regel controleren |
| Backup, restoretest, docs in drie talen, privacytekst | 3–5 u | Moet zorgvuldig gebeuren |
| Overstap en actieve monitoring | 2–3 u | Daarna twee weken observatie |
| Totaal, Hugo op AlmaLinux | Ongeveer 26–45 u | In de praktijk verspreid over 2–3 weken |
| Extra voor FreeBSD | Ongeveer 15–30 u | Weinig rollen herbruikbaar |
| Zonder AI-hulp (ruwe gok) | 3–5 werkweken | Vooral het theme, de conversie en drie talen |
Echte runs op productie, de review van elke diff en de beslissingen blijven bij mij. AI maakt het typen sneller, maar neemt de plicht tot controleren niet weg.
De les: Het meeste werk zit niet in de conversie, maar in Ansible, monitoring en verificatie. Daar moet je de tijd voor inplannen.
✅ Wat ik zou moeten doen als ik voor Hugo kies
- Beslissen over de eisen: Kan ik leven zonder de browsereditor en de telefoonworkflow? Zonder dit antwoord doet de rest er niet toe.
- Het platform kiezen: AlmaLinux als standaard, FreeBSD alleen als bewuste keuze.
- Een volledige backup maken: database, bestanden en media. De WordPress-installatie een aantal weken beschikbaar houden.
- De contentrepository aanmaken met posts, media, theme en vastgepinde Hugo-versie. De secretscan op alles draaien vóór de eerste push.
- Alles converteren en elke pagina automatisch vergelijken: tekst, codeblokken met hun backslashes, tabellen, links, alt-teksten, titels en beschrijvingen.
- Elk adres behouden: posts, talen, categorieën, tags en ook
/wp-content/uploads/, omdat afbeeldingen van buitenaf gelinkt worden. Vergelijken met de huidige sitemap. - Redirects inrichten: RSS verhuist van
/feed/naar/index.xml, tenzij anders geconfigureerd. Ook?p=-links en het oude zoekadres controleren. - De privacyverklaring herschrijven en het colofon controleren. De huidige tekst beschrijft WordPress en zijn plugins. Ook de AI-mededeling en de licenties van alle downloads controleren.
- Theme en SEO afmaken, inclusief Open Graph-afbeeldingen onder de groottelimiet van WhatsApp en
noindexvoor de juridische pagina’s. - Het Ansible-deel bouwen op een test-VM:
stack: static, de nieuwe rol, de aangepaste rollen. Twee keer draaien; de tweede run moetchanged=0tonen. - SELinux echt controleren: domeinen met
ps -eZ, verborgen denials metsemodule -DBen de eigen log van elke service. - Monitoring opnieuw opbouwen: Grafana achter nginx met geofilter en fail2ban, nieuwe exporter, oude regels verwijderen en daarna de status van elke regel controleren.
- Het deploypad beschermen: een beperkte sleutel, atomaire wissel, de laatste releases bewaard en een alert als de deploy faalt.
- Een restore testen: een schone server bouwen uitsluitend vanuit de repositories, voordat je productie aanraakt.
- Alles eromheen aanpassen: backupscripts, externe monitoring, update-check, drift-check, de beheerhandleidingen in drie talen en een notitie bij de oudere deep dives.
- De overstap plannen: de DNS-TTL verlagen, een rustig moment kiezen, de rollback klaar houden en daarna zoekmachines en logs op 404’s controleren.
- Twee weken observeren, en pas dan WordPress en K3s van de host verwijderen.
De les: De meeste punten gaan helemaal niet over Hugo. Ze gaan over geen adressen verliezen, juridische correctheid, monitoring en de weg terug.
🌐 Zou HTTP/3 makkelijker worden?
Deels. Zoals ik in de HTTP/3-post beschreef, heb ik het uitgezet omdat verbindingen na een reload bleven hangen. Met nginx direct op de host zou de setup eenvoudiger zijn, omdat de omweg via de ingress wegvalt. De oorzaak blijft echter: oude workers houden de UDP-sockets vast. Dat is een nginx-kwestie, geen K3s-kwestie, en daarom heb ik issue #1937 geopend. Minder langlevende verbindingen en zeldzame reloads zouden het probleem verzachten. Dat heb ik niet getest. Op een statische site zou het voordeel sowieso klein zijn, dus ik zou het voorlopig uit laten.
De les: Een eenvoudigere setup lost geen bug in de laag eronder op.
🎯 De lessen
- Meet voordat je gelooft. Ik verwachtte een grote snelheidswinst. Een gecachete WordPress antwoordde in 58 ms, een statisch bestand in 57 ms.
- Het meeste voordeel is operationeel. Software die niet meer bestaat, heeft geen patch, geen alert en geen noodgeval nodig.
- Hardening overleeft. Mijn aanname dat er weinig rollen zouden overblijven, was fout: 24 van 29 blijven op zijn minst gedeeltelijk, omdat ze de host beschermen.
- “Statisch” is niet automatisch “eenvoudig”. Grafana, deploy en buildketen blijven, en het risico verschuift naar de deploysleutel.
- Een migratie heeft een vergelijkingstool nodig. Zonder die tool had ik de kapotte telefoonlinks in mijn colofon gemist.
🤔 Waar ik sta
Ik heb niet besloten. Voor deze blog zijn K3s en WordPress technisch niet meer nodig; zoveel is duidelijk. Even duidelijk is dat ze me aandacht kosten, geen leeservaring. Daartegenover staan de editor, de K3s-testomgeving voor de Nextclouds en een setup die werkt en die ik heel goed ken.
Als ik doorzet, wordt het Hugo met een aparte contentrepository, en de monitoring blijft. AlmaLinux is de verstandige keuze, omdat bijna alles meegaat. FreeBSD is de keuze waar ik enthousiast van word, en voor het eerst zou het op deze blog een realistische zijn. En als ik het doe, komt er een deel twee met de echte cijfers, inclusief alles waarin deze schattingen ernaast zaten.