
Mój homelab i NAS – szybka wycieczka
🌐 Także w: English · Deutsch · Français · Español · Italiano · Português · Nederlands
Przez sporo lat nazbierałem masę ważnych plików — głównie rodzinnych zdjęć, w tym niektórych osób, których niestety już z nami nie ma. Utrata czegokolwiek z tego po prostu nie wchodzi w grę. A ponieważ w domu używamy kilku pecetów, laptopów, odtwarzaczy multimedialnych i nie tylko — i bardzo zależy mi na regularnych backupach — postanowiłem postawić centralny, zawsze włączony lokalny system przechowywania danych.
Chodzi o mnóstwo osobistych i cennych danych, a ja nie bardzo mam ochotę oddawać ich wielkim gigantom chmurowym — zwłaszcza nie przy chaosie, który akurat w tym tygodniu płynie z USA. Więc tak, self-hosted NAS (Network Attached Storage) na open source był oczywistym wyborem. 😄
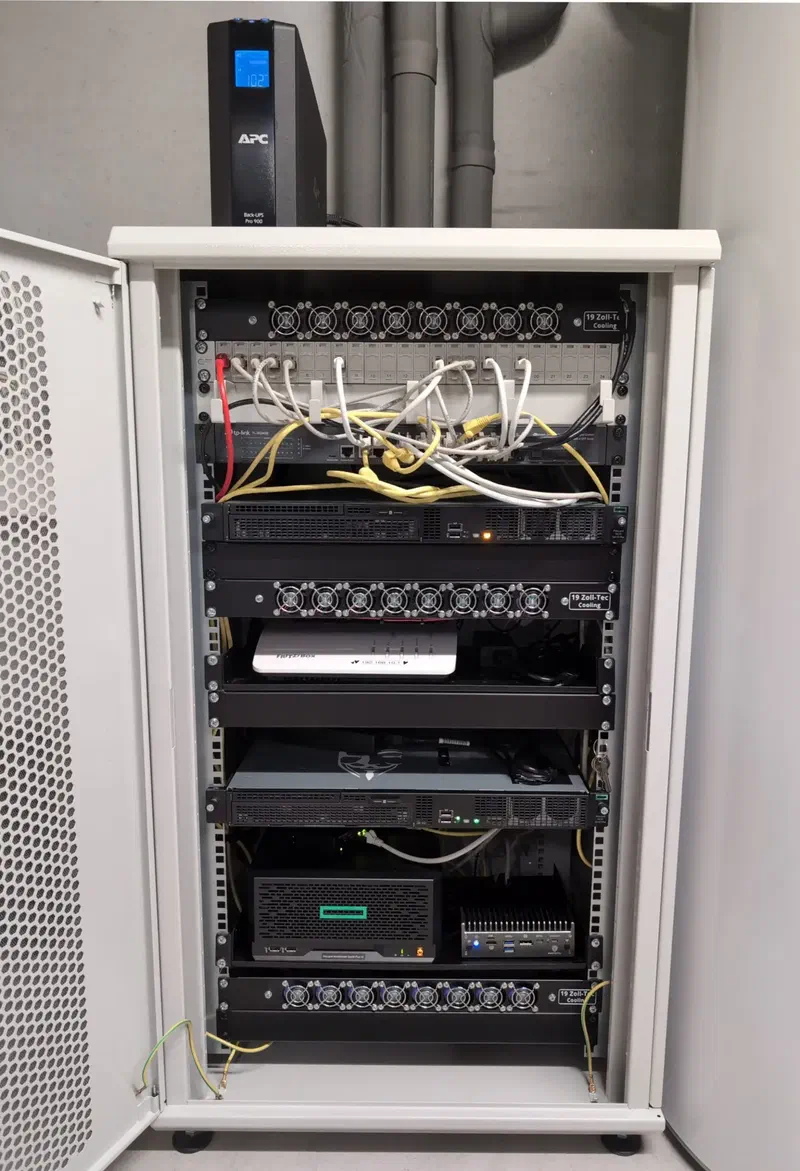
Co jest w szafie (na dole w piwnicy)
Wszystko stoi w małej szafie 19". Oto co aktualnie jest w środku:
- 1x Fritzbox 7590AX – łączy z internetem przez światłowód (Telekom)
- 1x TP-Link TL-SG3428 – zarządzalny switch 24-portowy
- 2x serwery HP DL20 Gen10 Plus
- 1x HP MicroServer Gen10 v2
- 1x patch panel – łączy wszystkie porty LAN ze wszystkich pomieszczeń
- 1x APC UPS – zasilanie awaryjne z baterii
- 1x Protectli VP2420 – appliance firewalla
Oba HP DL20 działają na Proxmoxie jako hypervisory. Każdy ma szybki SSD na system i klasyczny HDD na właściwe dane.
Udostępnianie plików, backupy & sprawy sieciowe
Na głównym serwerze mam VM z Sambą, która udostępnia wszystkie moje pliki przez CIFS. Dzięki temu mam do wszystkiego dostęp z różnych klientów — pecetów, laptopów, nawet odtwarzaczy multimedialnych. Na razie używam CIFS zamiast NFS, żeby zachować zgodność między Linuksem, Windowsem i macOS.
Wciąż nie zdecydowałem, co zrobić z drugim serwerem HP — albo rozdzielę rzeczy wewnętrzne i zewnętrzne (coś jak DMZ), albo po prostu zrobię z niego środowisko testowe.
Na trzecim serwerze działa Proxmox Backup Server. Zajmuje się regularnymi backupami wszystkich VM.
Do tego od czasu do czasu klonuję dane na zewnętrzny dysk USB, a kolejny trzymam poza domem, na wypadek gdyby piwnicę dopadł pożar albo powódź. Trzeba trzymać się zasady backupu 3-2-1, prawda?
Wszystkie serwery mają dwie karty sieciowe — jedną do ruchu wewnętrznego, drugą do strefy zewnętrznej/DMZ.
VPN do mamy
Z mojego Fritzboxa do peceta mojej mamy, u niej w domu w innym mieście, prowadzi bezpieczny tunel VPN WireGuard. Ma WireGuard zainstalowany bezpośrednio w systemie. Kiedyś robiliśmy VPN router–router, ale po zmianie jej dostawcy przestawiłem ją na WireGuard po stronie klienta. Zaskoczyło mnie, jak szybko da się zestawić takie szyfrowane połączenie przez internet. Na moim Fritzboxie kreator przeprowadził mnie przez instalację i wygenerował plik konfiguracyjny dla końcówki tunelu po stronie klienta. Wystarczyło wgrać ten plik na peceta mamy i aktywować tunel. Połączenie odnawia się automatycznie po każdym restarcie Windowsa. Jej komputer dostaje teraz adres IP z mojej sieci lokalnej, zupełnie jakby był wpięty tutaj, u mnie w domu."
Teraz Robocopy dba o regularną synchronizację jej danych na mój serwer — koniec z ręcznymi backupami na dyski USB (które, szczerze mówiąc, odbywały się bardzo nieregularnie, o ile w ogóle).
Chłodzenie & zasilanie
Szafa ma perforowane przednie drzwi dla przepływu powietrza, ale dodałem też siatkę przeciw owadom, bo diody serwerów przyciągały robaki 😅. Wentylatory cały czas zasysają powietrze, więc to pomogło.
Na górze niedawno dodałem wentylatory wyciągowe, które wypychają gorące powietrze. W naprawdę upalne letnie dni po prostu otwieram szeroko drzwi szafy — działa jak złoto.
Dodatkowe VM & usługi
Poza byciem NAS-em mój setup uruchamia w homelabie mnóstwo innych VM. Obecnie mam:
- Jellyfin do streamingu multimediów
- GitLab do hostingu kodu i CI
- Grafana do monitoringu
- Nextcloud do udostępniania i synchronizacji plików
- WordPress dla tego bloga i odrobiny lekkiego hostingu tu i tam
Używam też Icinga2 do monitorowania wszystkiego. Wysyła mi e-mail, gdy padnie VM albo usługa — Nextcloud, VPN, instalacja solarna, AP, łącze internetowe, co tylko chcesz.
Do zrobienia: automatyczne wyłączanie przez UPS
Jedna rzecz, którą muszę jeszcze dokończyć: żeby UPS automatycznie wyłączał serwery, gdy wykryje zanik zasilania. Na razie nie jest to w pełni skonfigurowane, ale nad tym pracuję.
Preferencje systemowe
Na moich klientach zwykle działa Debian 12 albo Ubuntu. Windowsa używam tylko tam, gdzie absolutnie muszę — na przykład do Adobe Lightroom, bo nie znalazłem jeszcze solidnej alternatywy open source do obróbki zdjęć RAW z mojej lustrzanki.
Wi-Fi dla gości
Mam osobną sieć Wi-Fi dla gości dla przyjaciół i rodziny -- i okazjonalnego hydraulika czy elektryka, który potrzebuje internetu. 🔧📶. Jest całkowicie odizolowana od mojej sieci wewnętrznej.
Kto wie, czy oni naprawdę instalują aktualizacje, czy ich telefony i tablety to po prostu farmy malware z Wi-Fi siejące chaos? 😅
Dlatego trzymam ich w osobnej, odizolowanej sieci. Na wszelki wypadek. 😉
Aktualizacje & bezpieczeństwo
Jako informatyk jestem całym sercem za aktualizowaniem wszystkiego na bieżąco — poprawianiem błędów, łataniem dziur bezpieczeństwa i wszystkimi tymi dobrymi rzeczami.
Z chmury do piwnicy: czy powinienem sam hostować Nextclouda naszej grupy kościelnej?
Obecnie prowadzę instancję Nextclouda na wynajętym serwerze w internecie dla lokalnej grupy kościelnej tu w mieście. Działa dobrze, niezawodnie, bez większych bólów głowy -- i tak jest już od lat. Ale ponieważ mój homelab ciągle rośnie (szybciej niż moja potrzeba snu), zacząłem się zastanawiać: czemu po prostu nie uruchomić tego samemu? Mam w domu więcej zasobów serwerowych, niż wiem, co z nimi zrobić — kopałbym Bitcoina, ale moja karta graficzna pewnie by się po prostu zapaliła. Więc zamiast tego wykorzystuję sprzęt do czegoś naprawdę pożytecznego. 😄
Oto więc (być może genialny) pomysł: przeniósłbym cały setup do mojego homelabu i, jak zawsze, zautomatyzował wszystko na maksa przy użyciu Ansible. Nic nie przebije postawienia w pełni działającego stacku Nextcloud jednym poleceniem przy świeżej kawie.
Ale nie robię tego tylko dla zabawy (no dobra, może trochę). Instancja jest ostatnio intensywnie używana i to już nie jest projekt poboczny. Stała się kluczowym narzędziem współpracy w grupie — udostępnianie dokumentów, synchronizacja kalendarzy. A z tym wiąże się pewna presja: wiem, co oznaczałoby hostowanie tego samemu.
Oczywiście są obawy — bądźmy szczerzy. Sprzętowo jestem całkowicie zabezpieczony. CPU, RAM, dyski? Check, check i check. Jedyną realną obawą jest moje łącze internetowe - bo jeśli padnie na dłużej (powiedzmy, jeden zły ruch koparki sąsiada) - bum: Nextcloud dla nikogo.
Mimo to uważam, że z porządnymi backupami i czystą strategią rollbacku, nawet gdyby mój domowy setup przeszedł w offline, powrót na wynajęty serwer nie powinien być zbyt bolesny. To nie decyzja, którą podejmę w pośpiechu, ale zdecydowanie poważnie ją rozważam.
Podsumowując: self-hosting zawsze brzmi fajnie w teorii — i często jest fajny w praktyce — ale gdy inni zależą od usługi, sytuacja się zmienia. Mimo to, przy odpowiednim przygotowaniu i automatyzacji, to może być solidny ruch.
Myślę, że to zamieni się w osobisty projekt, który przez jakiś czas zajmie mi wieczory — i pewnie przyniesie po drodze kilka kolejnych wpisów. 😊
Jeśli znasz jakiś sensowny albo wolontariacki projekt, któremu przydałoby się miejsce w homelabie — po prostu daj znać! Zawsze chętnie zrobię dobry użytek z miejsca w szafie 🙂
TL;DR
Zbudowałem w pełni self-hosted homelab na open source, żeby chronić moją rosnącą stertę ważnych danych — od rodzinnych zdjęć po (może kiedyś) pliki grupy kościelnej. Działa 24/7 w szafie w piwnicy, wspierany przez Proxmoxa, backupy, energię słoneczną i szczyptę paranoi 😳 (cześć, dyski poza domem i VPN do domu mamy!). Porzuciłem wielkich dostawców chmury na rzecz pełnej kontroli, automatyzacji z Ansible i cyfrowego spokoju ducha - oraz szansy, by coś oddać — poprzez technologię i infrastrukturę, w sposób, który znam najlepiej. Z Nextcloudem, udziałami Samba, streamingiem multimediów i większą liczbą VM, niż potrzebuję, to w zasadzie moje własne prywatne centrum danych — razem z robakami na siatce.
A po co to wszystko? Prosta odpowiedź: bo mogę 😄🙈😄 — i dlatego, że uczę się przy tym masy rzeczy, co idealnie łączy się z tym, czym zajmuję się zawodowo. Pracuję w IT i na co dzień mam do czynienia z GNU/Linuksem, monitoringiem, cyberbezpieczeństwem i automatyzacją — w zasadzie żyję na niekończącej się bieżni konfiguracji, skryptów i poprawek. Do tego z panelami słonecznymi na dachu praktycznie tonę dziś w prądzie — to czemu nie zrobić z niego dobrego użytku! 😄
Jeśli chcesz wiedzieć więcej albo zagłębić się w którąkolwiek z tych rzeczy — po prostu się odezwij!