
O cyfrowej suwerenności, odamerykanizowaniu mojego stosu oprogramowania i uruchamianiu WhatsAppa w piaskownicy
🌐 Także w: English · Deutsch · Français · Español · Italiano · Português · Nederlands
Spis treści
Dlaczego ten eksperyment istnieje
Ostatnio wracam do pomysłu, który od wielu lat chodzi mi po głowie:
jak stopniowo odejść od oprogramowania skupionego wokół USA.
Do tej pory zamieniło się to w osobisty eksperyment —
po części wyzwanie techniczne, po części rozrywka, po części ćwiczenie filozoficzne.
Celem nie jest ideologiczna czystość, lecz świadome kompromisy.
Moje główne założenie przez lata się nie zmieniło:
minimalizować niepotrzebne ujawnianie danych.
W obecnym klimacie politycznym — zwłaszcza przy tym, co dzieje się w polityce USA —
temat cyfrowej suwerenności wydaje się ważniejszy niż kiedykolwiek.
Cyfrowa suwerenność oznacza zachowanie kontroli nad zależnościami od oprogramowania, przepływami danych i infrastrukturą — nawet kosztem wygody.
Problem komunikatorów: technologia kontra ludzie
Kilka lat temu udało mi się zaskakująco długo trzymać z dala od
WhatsApp.
Z czysto technicznego punktu widzenia było to banalne.
Alternatywy takie jak Signal mają pełen zestaw funkcji, solidną kryptografię i często lepszą konstrukcję.
Prawdziwą przeszkodą nie było oprogramowanie — były nią ludzkie efekty sieciowe.
- Większość nietechnicznych użytkowników nie przejmuje się zbieraniem metadanych
- Kapitalizm inwigilacji jest abstrakcyjny i niewidoczny
- Instalowanie „kolejnej aplikacji” odbierane jest jako zbędny wysiłek
W efekcie WhatsApp pozostaje najmniejszym wspólnym mianownikiem komunikacji towarzyskiej.
Rzucenie WhatsAppa to nie decyzja techniczna — to decyzja społeczna.
Na tym etapie nie jestem gotów ponieść społecznego kosztu całkowitej abstynencji.
Zbyt wiele osób byłoby osiągalnych tylko przez
SMS, phone calls albo email.
GrapheneOS: inny punkt wyjścia
Zamiast całkiem usuwać WhatsAppa, postanowiłem przemyśleć warstwę systemu operacyjnego.
Zainstalowałem GrapheneOS na moim codziennym telefonie — Pixelu 9.
Sam proces instalacji jest orzeźwiająco nowoczesny:
instalator w przeglądarce, świetna dokumentacja i całkowity czas konfiguracji
około 20 minutes.
Choć GrapheneOS pod maską to wciąż Android, celowo jest dostarczany bez Google Play Services i bez wymogu posiadania konta Google.
Usługi Google są opcjonalne, działają w piaskownicy i są instalowane per profil użytkownika — a nie globalnie.
Jest oczywiście pewna ironia w tym, że GrapheneOS oficjalnie obsługuje tylko urządzenia Google Pixel — sprzęt zbudowany przez samo Google.
Kompartmentalizacja z Shelter
Żeby jeszcze bardziej odizolować niezaufane aplikacje, zainstalowałem Shelter.
Shelter to w zasadzie przyjazny frontend dla androidowej funkcji
work profile.
Pozwala uruchamiać aplikacje w logicznie oddzielonym środowisku ze ścisłymi
granicami.
Utworzyłem osobny profil służbowy i przeniosłem do niego WhatsAppa.
Dzięki temu WhatsApp staje się częściowo odizolowanym podsystemem.
Co to umożliwia
- Całkowicie oddzielną bazę kontaktów
- Brak niejawnego dostępu do mojej głównej książki adresowej
- Odmowę dostępu do GPS
- Odmowę dostępu do galerii zdjęć
Na razie dostęp do lokalizacji i multimediów jest całkowicie zablokowany.
Eksperyment polega na sprawdzeniu, jak daleko da się naciągnąć użyteczność, nie
psując całkowicie wrażeń z użytkowania.
Ważne wyjaśnienie
Tu nie chodzi o nienawiść do WhatsAppa.
Wręcz przeciwnie.
Naprawdę lubię WhatsAppa, zwłaszcza funkcję
Status i jej bezproblemowy model udostępniania.
Problemem nie jest dzielenie się z innymi — tylko nieprzejrzysta maszyneria backendu.
Chmurowa infrastruktura w USA, niejasne przepływy danych i brak przejrzystości w przetwarzaniu treści to coś, czego coraz mniej chcę akceptować w ciemno — zwłaszcza jeśli chodzi o zdjęcia moich dzieci.
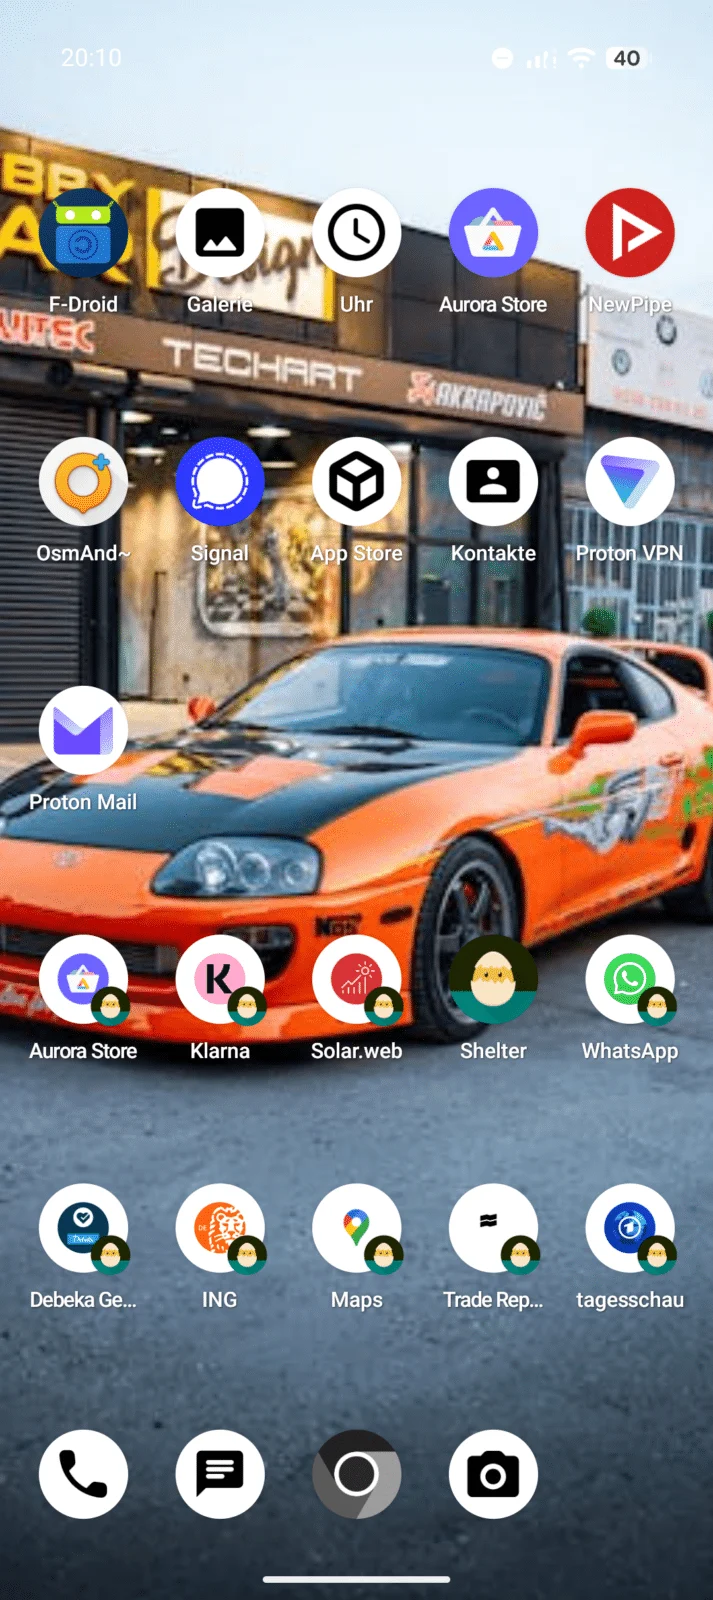
Wizualne granice zaufania: jak czytać szufladę aplikacji
Zrzut ekranu powyżej pokazuje, jak ta kompartmentalizacja przejawia się
w codziennym użyciu.
Szuflada aplikacji jest w praktyce podzielona na dwie wyraźne strefy zaufania.
W górnej części widzisz aplikacje, które uważam za
zaufane i które dlatego działają w moim głównym profilu użytkownika bez dodatkowych
ograniczeń.
Te aplikacje zostały w rozsądnym stopniu sprawdzone, są open source albo
mają wystarczająco ograniczony dostęp do danych.
Dolna część zawiera aplikacje, które zostały
celowo crippled przez
Shelter.
Działają wyłącznie wewnątrz profilu służbowego i są traktowane jako
z natury niezaufane.
Aplikacje zarządzane przez Shelter łatwo rozpoznać.
Są oznaczone małą ikoną przedstawiającą głowę z zawiązanymi oczami — subtelne, ale stałe przypomnienie, że te aplikacje działają w piaskownicy, mają ograniczone uprawnienia i są z założenia odizolowane.
To wizualne rozdzielenie nie jest tylko kosmetyką.
Służy jako poznawczy sygnał bezpieczeństwa:
szybkie przypomnienie, które aplikacje działają w mojej granicy zaufania, a które
są zamknięte w ściśle kontrolowanym środowisku wykonawczym.
Z czasem okazało się to zaskakująco przydatne.
Wzmacnia model myślowy, w którym aplikacje nie są już równorzędnymi uczestnikami w
systemie, lecz są wyraźnie kategoryzowane według
trust level,
data access
i potential blast radius.
Co dalej
Ta konfiguracja wciąż się rozwija.
Będę dalej testować, dostosowywać uprawnienia i obserwować ograniczenia
w praktyce.
Spodziewaj się kolejnych wpisów o:
- Powiadomieniach push i usługach Google w profilach w piaskownicy
- Zachowaniu baterii przy profilach służbowych
- Długoterminowych kompromisach w użyteczności
Kolejne aktualizacje wkrótce.