
🔄 Przemyślenie planu (znowu)
🌐 Także w: English · Deutsch · Français · Español · Italiano · Português · Nederlands
No cóż… znowu to się stało 😄
Po spisaniu pierwotnego planu i dłuższym przemyśleniu architektury zacząłem kwestionować niektóre swoje decyzje. To jest właśnie fajne w homelabie: nic nie jest wykute w kamieniu. Cały sens polega na iterowaniu, uczeniu się i czasem przebudowywaniu wszystkiego od zera.
Więc tak — plan przebudowy się zmienił. Znowu.
To naprawdę przypomina ten klasyczny moment z Monopoly — stoisz nad planszą, trafiasz na „Wróć na Start”, burczysz pod nosem i dociera do ciebie, że musisz zbudować wszystko od zera… 😅🎲
Spis treści
🪟 Windows właściwie działał świetnie
Windows 11 na moich desktopach działał wyjątkowo dobrze. Wsparcie sprzętu było znakomite, sterowniki były do wszystkiego, a integracja z infrastrukturą Windows Server działała zgodnie z oczekiwaniami. Active Directory, DNS, udziały plików i GPO to wciąż bardzo dojrzały ekosystem i technicznie wszystko działało perfekcyjnie.
Szczerze mówiąc, korzystałem z tego windowsowego setupu przez tygodnie bez żadnych problemów. Poważnie rozważałem zbudowanie hybrydowej domowej infrastruktury IT z Windows 11 i Windows Server dla klientów i usług serwerowych, a równolegle Linuksa i Kubernetesa dla innych obciążeń.
Zdałem sobie jednak sprawę, że chcę wrócić do Linuksa jako rdzenia mojego homelabu. Linux jest mi po prostu bliższy — przez lata zgromadziłem w nim dużo głębszą wiedzę. Windows i Windows Server należą do innego świata, w którym nigdy nie miałem dużego praktycznego doświadczenia, i nie chcę teraz otwierać w tym obszarze nowego „projektu”. Może w innym życiu. 😄
To więc nie jest historia pod tytułem „Windows zawiódł” — działał znakomicie. Ale na mojej osobistej ścieżce homelabowej głównym punktem będzie Linux. 🐧
🌍 Powrót do Linuksa & cyfrowa suwerenność
Mój homelab jest ściśle związany z kilkoma osobistymi zasadami:
- 🐧 Oprogramowanie open source
- 🔐 Kontrola nad własną infrastrukturą
- 🌍 Mniejsza zależność od wielkich ekosystemów skupionych na USA
- 🧠 Nauka technologii zgodnych z nowoczesnymi platformami linuksowymi
Choć Windows działa świetnie, powoli wciąga infrastrukturę z powrotem w ekosystem Microsoftu. Dla mojej osobistej ścieżki nauki i filozofii wolę zostać w świecie open source.
Więc Microsoft znów opuszcza homelab. Całkowicie. 🐧
🧠 Kolejna obserwacja: mój trzeci serwer się nudził
Przeglądając pierwotny projekt, zauważyłem, że jeden z moich serwerów przez większość czasu stałby bezczynnie. Utrzymywanie osobnej maszyny tylko na storage i kilka usług nie uzasadnia tego sprzętu.
Serwery powinny się trochę spocić. 💻🔥
Zamiast przypisywać każdej fizycznej maszynie stałą rolę, postanowiłem przejść na bardziej elastyczną architekturę.
🧱 Konfiguracja klastra Proxmox – bez współdzielonego systemu plików
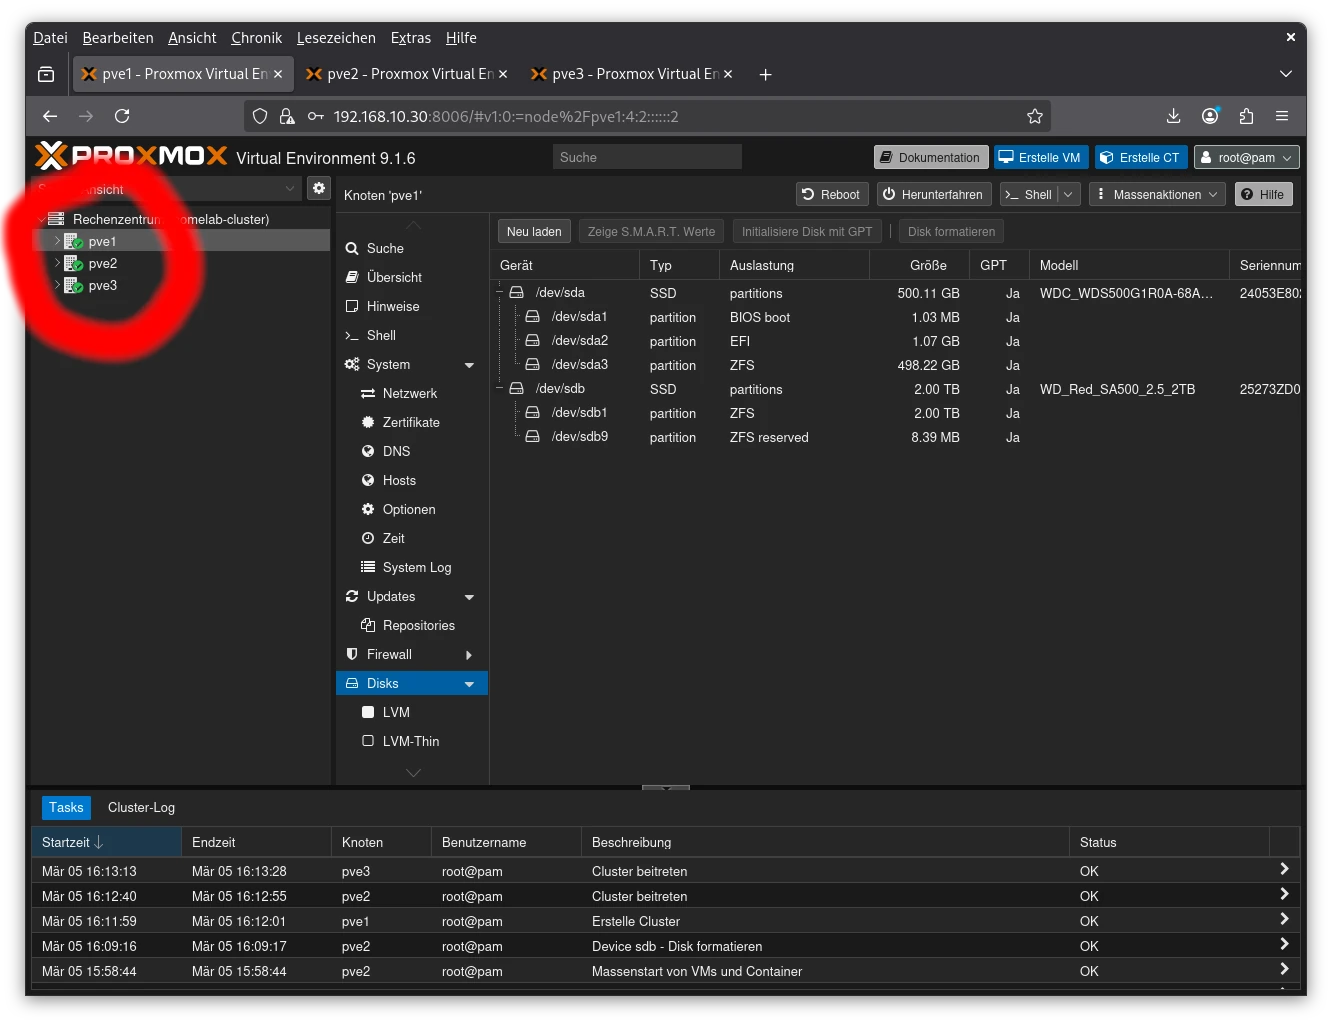
W moim homelabie stawiam trzywęzłowy klaster Proxmox, ale nie idę w rozproszony system plików w rodzaju CephFS. Każdy węzeł będzie używał lokalnego dysku SSD na dane VM. Jeden z moich serwerów ma pulę RAID5 na większą przestrzeń, ale tam jestem gotów pójść na pewne kompromisy.
Kolejny powód, by odpuścić CephFS: moja domowa sieć LAN działa tylko z prędkością 1 Gbit/s, czyli dużo poniżej przepustowości zalecanej dla wydajnego CephFS (zwykle >10 Gbit/s). Klaster ze współdzielonym storage byłby więc raczej wąskim gardłem niż korzyścią.
Głównym powodem klastra jest centralne zarządzanie — jedno GUI z jednym logowaniem dla wszystkich trzech serwerów. Później planuję też migrować VM między węzłami w trybie offline, żeby rozkładać obciążenie i lepiej wykorzystać sprzęt, bez ruszania współdzielonego storage.
W skrócie: klaster = wygoda + elastyczność, a nie rozproszony storage. 💻⚡
🖥️ Sprzęt & architektura serwerów
| Hostname | Rola | Sprzęt |
|---|---|---|
| PVE1 | Węzeł klastra Proxmox | HP DL20 Gen10+ |
| PVE2 | Węzeł klastra Proxmox | HP DL20 Gen10+ |
| PVE3 | Węzeł klastra Proxmox + storage dla VM | HP MicroServer Gen10+ V2 |
Wszystkie węzły w pełni uczestniczą teraz w klastrze i dostarczają moc obliczeniową i storage według potrzeb.
💾 Instalacja Proxmoxa: dysk systemowy na ZFS
Dla samych hostów Proxmox wybrałem ZFS na dysk systemu operacyjnego.
- Opcje systemu plików: ext4, XFS, ZFS → wybrałem ZFS
- Jeden SSD na host dla systemu
- Pula RAID0 (jeden dysk, bez redundancji) dla VM
ZFS daje funkcje storage klasy enterprise nawet w małym homelabie. 💾
⚙️ Ustawienia ZFS
- Kompresja: lz4 → szybka, minimalny narzut na CPU, oszczędza 20–40% miejsca
- Ashift: 12 → bloki 4K, najlepsze dla nowoczesnych SSD
- Sumy kontrolne: włączone → chronią przed cichym uszkodzeniem danych (bitrot)
🧹 Włączenie TRIM dla SSD
zpool set autotrim=on vmdata
Utrzymuje wydajność SSD w czasie, odzyskując nieużywane bloki. 🚀
🧠 Węzeł Proxmox 1 (PVE1)
- System: HP DL20 Gen10+
- RAM: 64 GB
- iLO: 192.168.10.x
- Host Proxmox: 192.168.10.x
Storage
- SSD 512 GB – system / VM infrastrukturalne
- SSD 2 TB – dane VM (pula ZFS RAID0)
VM infrastrukturalne
| VM | IP | System | Rola |
|---|---|---|---|
| VM11 | 192.168.10.x | Debian | NAS SMB / rsync / PiHole |
| VM12 | 192.168.10.x | Debian | GitLab |
| VM13 | 192.168.10.x | Debian | nieużywana |
☸️ Klaster Kubernetes – część 1
| VM | IP | Rola |
|---|---|---|
| VM14 | 192.168.10.x | MASTER1 |
| VM15 | 192.168.10.x | WORKER1 |
🧠 Węzeł Proxmox 2 (PVE2)
- System: HP DL20 Gen10+
- RAM: 32 GB
- iLO: 192.168.10.x
- Host Proxmox: 192.168.10.x
Storage
- SSD 512 GB – system / VM infrastrukturalne
- SSD 2 TB – dane VM (pula ZFS RAID0)
VM infrastrukturalne
| VM | IP | System | Rola |
|---|---|---|---|
| VM21 | 192.168.10.x | Debian | nieużywana |
| VM22 | 192.168.10.x | Debian | nieużywana |
| VM23 | 192.168.10.x | Debian | nieużywana |
☸️ Klaster Kubernetes – część 2
| VM | IP | Rola |
|---|---|---|
| VM24 | 192.168.10.x | MASTER2 |
| VM25 | 192.168.10.x | WORKER2 |
🧠 Węzeł Proxmox 3 (PVE3)
- System: HP MicroServer Gen10+ V2
- Rola: węzeł klastra Proxmox + storage dla VM
Storage
- 3×SSD 2 TB – pula ZFS RAIDZ1
Usługi infrastrukturalne
| VM | IP | System | Rola |
|---|---|---|---|
| VM31 | 192.168.10.x | Debian | Proxmox Backup |
| VM32 | 192.168.10.x | Debian | nieużywana |
| VM33 | 192.168.10.x | Debian | nieużywana |
☸️ Klaster Kubernetes – część 3
| VM | IP | Rola |
|---|---|---|
| VM34 | 192.168.10.x | MASTER3 |
| VM35 | 192.168.10.x | WORKER3 |
💾 Tworzenie pul ZFS na storage dla VM
Podsumowanie pul storage:
- PVE1 & PVE2 → jeden SSD, ZFS RAID0 (bez redundancji)
- PVE3 → jeden SSD, ZFS RAID0 (bez redundancji) + trzy SSD, ZFS RAIDZ1 (chronione parzystością)
Pełne polecenia i tuning (kompresja lz4, ashift=12, sumy kontrolne włączone, atime wyłączone) znajdziesz w poprzednich sekcjach.
🏁 Klaster & migracja VM offline
Wszystkie trzy węzły należą teraz do jednego klastra Proxmox. Każdy zachowuje swoją lokalną pulę ZFS — współdzielony storage nie jest potrzebny. Migracja VM offline pozwala rozkładać obciążenie i lepiej wykorzystywać sprzęt, a centralne GUI wygodnie upraszcza zarządzanie. 💻⚡
🔁 Planowanie replikacji & backupu VM
W następnym wpisie zajmę się replikacją i backupem VM:
- Replikacja wszystkich VM z PVE1 → PVE2 i odwrotnie
- Backup wszystkich VM na Proxmox Backup Server na PVE3
Na razie rozważam Terraform, żeby najpierw ponownie wdrożyć VM. Replikacja przyjdzie później. Główne zalety replikacji: szybszy start VM przy przenoszeniu obciążeń i dodatkowa redundancja jeszcze przed backupami. 😎
🏁 Zaktualizowane podsumowanie
- 🐧 Infrastruktura wyłącznie na Linuksie
- 🧱 Trzywęzłowy klaster Proxmox
- ☸️ Kubernetes jako centralna platforma do nauki
- 📦 Lepsze wykorzystanie sprzętu
- 🧠 Mocny nacisk na narzędzia open source
Mniej Microsoftu. Więcej Linuksa. Więcej kontenerów.
Zdanie „to będzie ostateczna architektura homelabu” to zwykle początek kolejnej przebudowy. 😄
📝 Uwaga: nazwa gry planszowej na obrazku wyróżniającym jest celowo rozmyta – to cudzy znak towarowy.