Setup: jeden serwer, jedna dziura w kształcie RedHata
🌐 Także w: English · Deutsch · Français · Español · Italiano · Português · Nederlands
W moim homelabie stoi HPE ProLiant DL20 Gen10 Plus i po cichu działa na Debianie 13. Debian, czyli: nie RedHat, nie pochodna RedHata, nic, z czym Service Pack for ProLiant (SPP) od HPE chciałby w ogóle rozmawiać, jeśli chodzi o instalowalną, natywną dla systemu ścieżkę aktualizacji. Natywny instalator pakietów SPP opiera się na RPM i koniec. Debian dostaje uprzejme wzruszenie ramion. 🤷
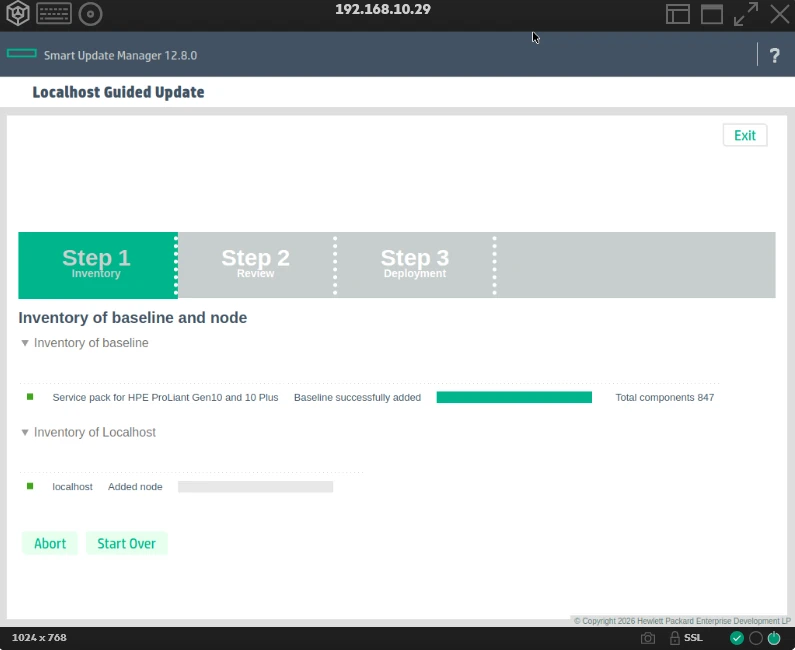
Normalnie nie miałoby to większego znaczenia — firmware nie starzeje się z dnia na dzień — ale chciałem sprawdzić, czy coś na tej maszynie nie potrzebuje trochę troski. Spoiler: tak, trochę. iLO 5 było jedną wersję w tyle (3.20 wobec wydanej 3.21), a ja chciałem pełnego obrazu, zamiast ręcznie gonić PDF z changelogiem dla każdego komponentu z osobna, jak System ROM, SPS, firmware karty sieciowej i cokolwiek jeszcze mieszka w tym 14-elementowym inwentarzu firmware. Chciałem doświadczenia typu “uruchom narzędzie, niech wszystko przeskanuje i powie mi, co jest przestarzałe”. Takie narzędzie istnieje. Nazywa się SUM (Smart Update Manager), jest w ISO SPP i — co kluczowe — wariant bootowalnego ISO w ogóle nie obchodzi, co jest zainstalowane na twoich dyskach. Startuje własne środowisko. W teorii całkowicie niezależny od systemu. Problem z Debianem rozwiązany, prawda? 😌
Drogi czytelniku, nie było tak prosto. Nigdy nie jest.
Spis treści
💾 Akt pierwszy: HP USB Key Utility powtarza swoją największą klapę
Stali czytelnicy może pamiętają wcześniejszy wpis, w którym toczyłem dokładnie tę samą bitwę z oficjalnym narzędziem HPE do nagrywania ISO na USB. Już wtedy było stare. Teraz jest jeszcze starsze. I dalej nie działa niezawodnie — ta sama historia, inny dzień: ciche błędy, pendrive, którego istnienia menu startowe serwera uprzejmie odmawia uznać. HPE chyba nie wkłada już w to narzędzie zbyt wiele serca i to widać. 🪦
🔌 Akt drugi: Rufus w trybie DD staje w miejscu
Plan B: Rufus, konkretnie w trybie DD — w trybie, który zapisuje obraz jako surową kopię blok po bloku, bit po bicie, zamiast zwykłej reinterpretacji ISO na FAT32, czyli dokładnie to, czego chce hybrydowe bootowalne ISO. Podłączyłem, uruchomiłem z niego... i po prostu stanął w połowie startu, najwyraźniej gdzieś w okolicach GRUB-a. Nie czyste “unbootable device”, nie pomocny komunikat błędu — po prostu zawieszony. Naprawdę nie wiadomo dlaczego — a w homelabie “nie wiem dlaczego” w pewnym momencie musi zamienić się w “idziemy dalej”. ➡️
📡 Akt trzeci: iLO w ogóle nie potrzebuje pendrive’a
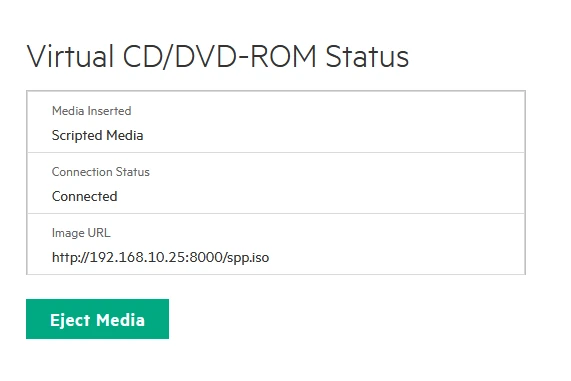
iLO Advanced ma Virtual Media — wskazujesz wirtualnemu CD/DVD w iLO plik ISO, a serwer startuje z niego jak z prawdziwego napędu optycznego, strumieniowanego przez sieć. I szczerze mówiąc, kiedy mi to zaskoczyło, zaskoczyło mocno: to obiektywnie lepszy sposób, pomijając dramę z narzędziami. Serwer mieszka w piwnicy, w racku, robiąc swoje rackowo-piwniczne rzeczy. Podejście z pendrive’em oznacza: zejść na dół, otworzyć rack, znaleźć właściwy port, wetknąć pendrive’a, wrócić na górę, zrobić aktualizację, zejść znowu na dół po pendrive’a, gdy skończy — dwie wyprawy do piwnicy na jedną aktualizację firmware, tylko po to, żeby fizyczny przedmiot mógł na chwilę dotknąć fizycznego portu. Strumieniowanie ISO przez sieć oznacza, że robię to wszystko przy biurku, w wygodnym fotelu, z kawą ☕, a sprzęt nigdy nie musi się dowiedzieć, że w ogóle mam pendrive’a. Warto było przebić się przez kilka warstw narzędziowych bzdur.
Tyle że — i tu interfejs Virtual Media w iLO po cichu zdradza swoje zdanie na ten temat — nie przyjmuje uploadu pliku z przeglądarki. Chce URL-a. Dobra, mam pod ręką pudła z Linuksem, na pewno dam radę serwować jeden (1) plik ISO przez HTTP. 🙃
🐔🥚 Akt czwarty: kura, jajko i VM mieszkająca na złej maszynie
Moja ulubiona część, bo dałem się na nią nabrać całkowicie i zorientowałem się w błędzie dopiero w połowie facepalma.
Pierwszy odruch: hostować ISO z maszyny wirtualnej z Linuksem, którą już miałem uruchomioną. Dwie minuty, gotowe, virtual media zamontowane, byłem z siebie bardzo zadowolony. Potem przyszedł czas, żeby faktycznie zrestartować DL20 i wystartować z tego zamontowanego obrazu.
Co — pewnie widzisz to nadciągające z orbity 🛰️ — zrestartowało też VM, której używałem do serwowania ISO, bo ta VM mieszka dokładnie na tym fizycznym serwerze. Idealna zależność cykliczna: serwer potrzebuje ISO, żeby wystartować, a ISO jest serwowane przez coś, co potrzebuje działającego serwera. W chwili rozpoczęcia restartu mój serwer plików zniknął w pół lotu, a iLO zostało z wirtualnym CD-ROM-em podłączonym do absolutnie niczego. Inwentarz firmware potem: bez zmian, co do ostatniej cyfry — bo poza początkowym handshake’iem montowania nic tak naprawdę nie zostało odczytane.
Lekcja odrobiona ponownie na własnej skórze: kiedy restartujesz fizycznego hosta, wszystko, co ten host hostuje, pada razem z nim. Przełomowe odkrycie, wiem. 🤦
🖥️ Akt piąty: serwowanie z miejsca, które naprawdę zostaje online
Rozwiązanie: hostować ISO z klienta z Windowsem — maszyny, która nie ma żadnego zdania na temat stanu zasilania DL20. Wbudowany serwer WWW Pythona wydawał się oczywistym rozwiązaniem na dwie sekundy:
python -m http.server 8000
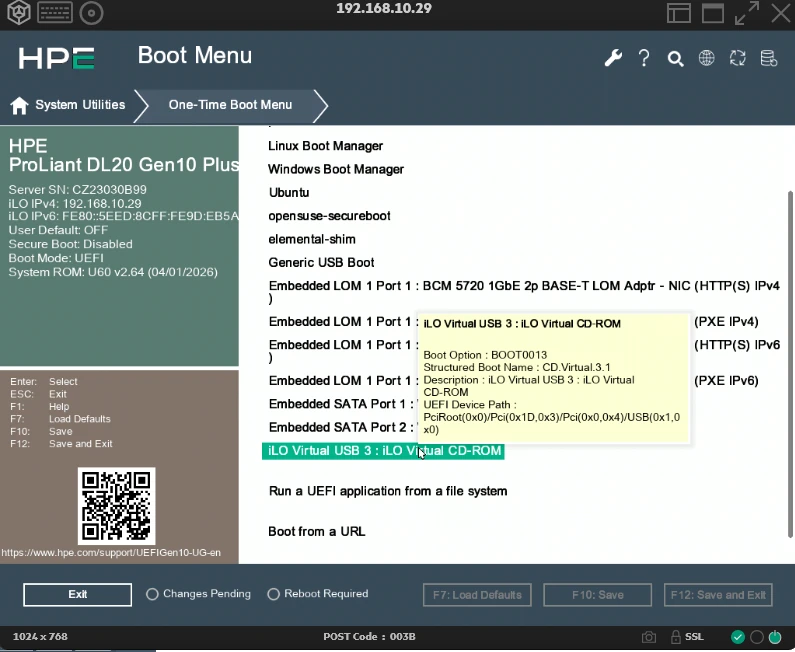
Wskazałem go w iLO, zamontowałem, zrestartowałem do jednorazowego menu startowego, wybrałem wirtualne CD/DVD... i nadal nie wystartowało porządnie. Postęp, nie sukces. Czas naprawdę pomyśleć, co się dzieje, zamiast rzucać w problem kolejnymi narzędziami.
🕵️ Interludium: dlaczego wirtualny CD-ROM to nie pobieranie pliku
Prawdziwe techniczne mięso całej tej sagi: montowanie ISO przez sieć to nie to samo co pobieranie pliku.
Prawdziwy napęd optyczny nie jest z góry w całości wciągany do pamięci. Bootloader czyta konkretne sektory na żądanie, skacząc po strukturze płyty dokładnie tak, jak dyktuje układ systemu plików ISO9660 — kilka bajtów z boot catalogu tu, fragment pliku gdzieś w środku tam. Virtual Media emuluje dokładnie to zachowanie przez HTTP: iLO wysyła żądania w stylu “daj mi bajty od 5 368 709 120 do 5 368 711 168, proszę” — malutki kawałek, pod dowolnym offsetem, pliku o rozmiarze 9,8 GB.
Mechanizm HTTP dokładnie do tego to Range request (Range: bytes=X-Y), na który odpowiada się 206 Partial Content plus pasującym nagłówkiem Content-Range, zawierającym tylko żądany kawałek.
Klasyczny http.server Pythona tego nie robi. W ogóle. Przetestowałem bezpośrednio: wysłałem Range request o kawałek 1 KB i dostałem 200 OK oraz cały plik 9,8 GB, z całkowicie zignorowanym nagłówkiem Range. Przy małym pliku technicznie źle, ale nikt tego nie zauważy. Przy ISO SPP o rozmiarze 9,8 GB, o które proszono przy każdym najmniejszym odczycie sektora, to różnica między natychmiast a praktycznie nieskończenie ♾️ — co od strony iLO wygląda dokładnie jak zepsuty albo pusty napęd wirtualny.
Rozwiązanie to malutki zamiennik:
python -m pip install rangehttpserver
python -m RangeHTTPServer --bind 0.0.0.0 8000
(Zwróć uwagę na python -m pip zamiast gołego pip — przy świeżej instalacji Pythona na Windowsie pip.exe nie zawsze jest niezawodnie w PATH, nawet jeśli python.exe jest. Wywołanie pipa jako modułu przez interpreter całkowicie to omija.)
🔥 Zwrot akcji: firewall kontratakuje
Zmieniłem serwer, ponownie przetestowałem Range request — nadal nic, tym razem goły connection timeout zamiast złej odpowiedzi. Nie “nikogo nie ma w domu” (to wyglądałoby jak odrzucone połączenie), ale “pakiety znikają w próżni” — klasyczna sygnatura firewalla, który po cichu odrzuca ruch, zamiast jawnie go odmawiać.
Okazało się, że Windows Defender Firewall po cichu zablokował nowy serwer: stare uruchomienie http.server dostało już kiedyś kliknięcie “zezwól”, ale uruchomienie go jako python -m RangeHTTPServer najwyraźniej liczyło się jako na tyle inny kontekst programu, że potrzebował własnego, nowego okna z pytaniem o zgodę — które przegapiłem. Jeden wyjątek w firewallu później 🔓 oba problemy wreszcie zniknęły jednocześnie:
HTTP/1.0 206 Partial Content
Content-Range: bytes 1000-2000/9844506624
Accept-Ranges: bytes
Osiągalny i obsługujący Range. Dokładnie to, co chce zobaczyć wirtualny napęd optyczny. ✅
📋 Co tam właściwie siedziało, jeśli chodzi o wersje
Dla ciekawych, jak w ogóle wygląda inwentarz firmware DL20 Gen10 Plus — 14 komponentów, pobranych prosto z API Redfish w iLO, zamiast przeklikiwać się przez GUI strona po stronie:
- iLO 5 — v3.20 (jedno wydanie w tyle; 3.21 już wyszło)
- System ROM (aktywny) — U60 v2.64
- System ROM (slot redundantny/zapasowy) — U60 v2.50, celowo w tyle, od tego jest slot zapasowy
- Intelligent Provisioning, SPS, TPM, wbudowana karta sieciowa BCM5720, kontroler grafiki i firmware obu dysków
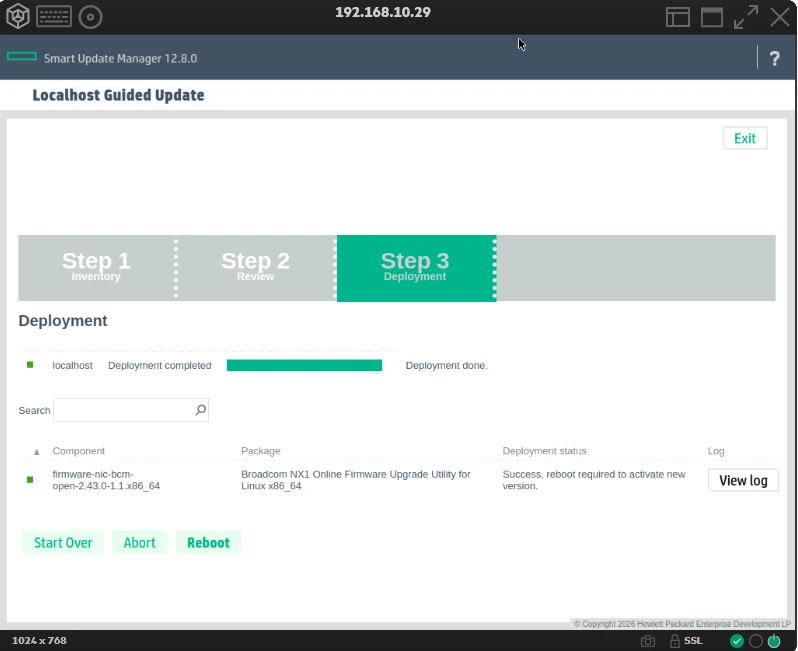
Cały sens startowania z ISO SPP, zamiast ręcznego gonienia każdego pliku .fwpkg po kolei: SUM skanuje wszystko w jednym przebiegu i mówi mi dokładnie, co jest przestarzałe. Bez RedHata, bez pendrive’a, bez drugiej wyprawy do piwnicy. 🎉
🎓 Morał z tej historii
Trzy narzędzia zawiodły albo zawiodły w połowie, zanim trafiłem na to, które naprawdę zadziałało — a i ono zadziałało dopiero wtedy, gdy przestałem traktować “serwowanie pliku przez HTTP” jako problem rozwiązany i przypomniałem sobie, że virtual media niczego nie pobiera, tylko czyta sektory, tak samo jak fizyczny napęd. Dodaj do tego okienko firewalla, które przegapiłem w mgnieniu oka, i masz solidne popołudnie spędzone na czymś, co powinno być zadaniem na pięć minut. Aktualizacje firmware w homelabie: nigdy tak proste jak “kliknij aktualizuj”, zawsze okazja, żeby na nowo nauczyć się czegoś, co technicznie już wiedziałeś. 😅
Następnie: co SUM faktycznie znajdzie, gdy już porządnie wystartuje. Bądź na bieżąco.
📸 Kilka zrzutów ekranu z tej podróży — Rufus po cichu zawodzący, inwentarz firmware z Redfish, nagłówki Range request wreszcie wyglądające poprawnie — znajdziesz poniżej.