
A+ w SSL Labs: czym naprawdę mówi TLS mojego bloga (i gdzie mieszka kod Ansible)
🌐 Także w: English · Deutsch · Français · Español · Italiano · Português · Nederlands
☝️ Krótkie słowo do wszystkich, którzy chcieli tylko przeczytać wpis na blogu: TLS to powód, dla którego twoja przeglądarka pokazuje tę małą kłódkę. Za każdym razem, gdy otwierasz tu stronę, wędruje ona do ciebie zaszyfrowana. Nikt w tym samym kawiarnianym Wi-Fi, u twojego dostawcy internetu ani nigdzie po drodze nie może czytać razem z tobą ani po cichu podmienić paru słów. I nie, to już nie nazywa się „SSL”, nawet jeśli strona testowa poniżej wciąż upiera się przy starej nazwie. SSL przeszedł na emeryturę w 2015 roku; tylko słowa nigdy nie udało się wysłać na emeryturę. Więc kiedy poniżej chwalę się „ustawieniami TLS”, tak naprawdę chwalę się tym, jak dobrze zaklejona jest koperta wokół tego właśnie zdania. Nie ma za co. 🤓
Co jakiś czas wrzucam własnego bloga do Qualys SSL Labs, głównie żeby się upewnić, że od ostatniego razu nic po cichu nie zgniło. Dzisiejszy wynik wywołał u mnie uśmiech: A+ na obu endpointach, IPv4 i IPv6. Żadnych ostrzeżeń, żadnego „ale”, żadnej gwiazdki.
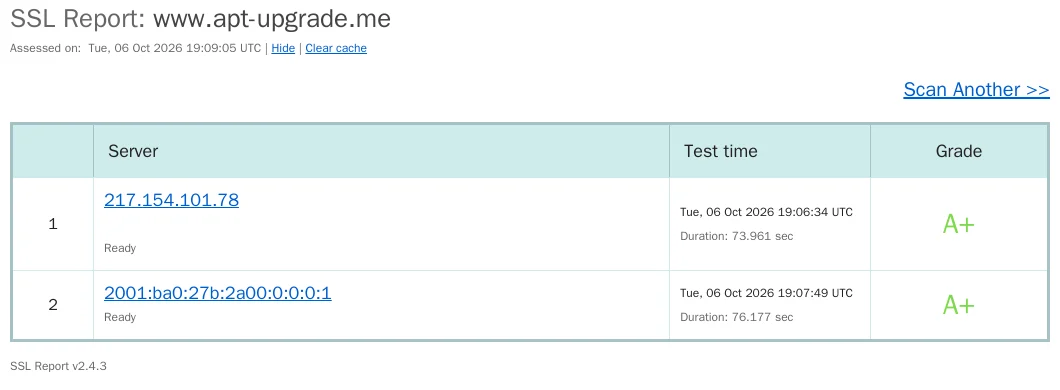
Ocena jest miła, ale sama ocena nic nie mówi. Więc oto, czym ten serwer naprawdę mówi, prostymi słowami. Ten sam tryb pracy co zawsze: ja zadaję pytania i podejmuję decyzje, mój współadmin AI (Claude) pobrał surowe dane skanu z API SSL Labs i porównał je z konfiguracją.
Spis treści
🔐 Co obsługuje blog (krótka lista)
| Funkcja | Co robimy | Dlaczego to ważne |
|---|---|---|
| Protokoły | Tylko TLS 1.3 i TLS 1.2 | TLS 1.0/1.1 i wszystkie wersje SSL zniknęły, a razem z nimi całe ich muzeum ataków. |
| Cipher suites | 6 w sumie, wszystkie AEAD: AES-GCM i ChaCha20-Poly1305 | Zero CBC, więc rodzina padding oracle (POODLE, Lucky13, GOLDENDOODLE, Zombie POODLE …) nie ma w co się wgryźć. |
| Forward secrecy | ECDHE dla każdego połączenia | Klucz skradziony jutro nie odszyfruje ruchu nagranego dzisiaj. Session tickets są wyłączone, więc to obowiązuje także przy wznowieniach sesji. |
| Postkwantowa wymiana kluczy | Hybrydowy X25519MLKEM768 oferowany jako pierwszy | Aktualne Chrome i Firefox już go używają. „Nagraj teraz, odszyfruj później” traci sporo uroku. |
| Certyfikat | ECDSA P-256 od Let’s Encrypt, nowy klucz przy każdym odnowieniu | Mniejszy i szybszy niż RSA, a stary klucz nigdy nie przeżyje swojego certyfikatu. |
| HSTS | 1 rok, includeSubDomains, preload – także na przekierowaniu apex | Po pierwszej wizycie przeglądarka odmawia zwykłego HTTP do tej domeny. To właśnie zamienia A w A+. |
| Dodatki | HTTP/2 przez ALPN, TLS_FALLBACK_SCSV, bez 0-RTT | Szybko, odporne na downgrade i bez early data, które dałoby się odtworzyć. |
Każdy test podatności w raporcie wychodzi negatywnie: Heartbleed, ROBOT, Ticketbleed, FREAK, Logjam, cały komplet. Nie dzięki sprytnemu łataniu, tylko dlatego, że podatne klocki po prostu nie są już oferowane.
🤓 Trzy szczegóły ciekawsze dla mnie niż ocena
- Część postkwantowa przyszła gratis. Nigdy nie konfigurowałem
X25519MLKEM768. Ingress controller dostarcza nginx zbudowany z OpenSSL 3.5, który domyślnie stawia grupę hybrydową na pierwszym miejscu. Czasem najlepszą funkcją bezpieczeństwa jest po prostu trzymanie obrazów na bieżąco. - Brak OCSP stapling – celowo. SSL Labs pokazuje „No”, co wygląda na lukę. To nie luka: Let’s Encrypt wycofał OCSP, a obecne certyfikaty w ogóle nie zawierają już URL-a OCSP. Nie ma czego zszywać; odwoływanie działa teraz przez CRL-e i krótkie okresy ważności.
- Cena surowości. 46 z 68 symulowanych klientów łączy się bez problemu. 22, które odpadają, to skamieliny: Internet Explorer do wersji 10, Android do 4.3, Safari do 8, Java 6/7, OpenSSL 0.9.8, Chrome 49 na Windows XP i crawler Baidu z 2015 roku. Mogę z tym żyć.
🛠️ Gdzie mieszka A+: mój kod Ansible
Nic z tego nie zostało wyklikane na serwerze. Cały stack jest wdrażany przez moje publiczne repozytorium Ansible aptupgrademe/www_k3s, a powyższy skan objął serwer dokładnie w takim stanie, w jakim zostawia go przebieg playbooka, bez żadnych ręcznych poprawek na wierzchu. Traktuj więc ten wpis jako raport z testu kodu. Jeśli chcesz skopiować ustawienia, oto dwa pliki do przeczytania:
roles/common_k3s/templates/ingress-nginx-values.yml.j2– protokoły, lista szyfrów, cache sesji, wyłączone tickety i komentarz wyjaśniający, dlaczego OCSP stapling celowo nie ma.roles/blog_k3s_deploy/templates/ingress.yml.j2– żądanie certyfikatu ECDSA dla cert-managera, nagłówek HSTS i gotowe do preloadu przekierowanie apex.
Serce całości mieści się na jednym ekranie:
# ingress controller (shared role, also in front of my Nextclouds)
ssl-protocols: "TLSv1.2 TLSv1.3"
ssl-ciphers: "ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305"
ssl-prefer-server-ciphers: "false"
ssl_session_tickets off;

# blog ingress: ECDSA certificate with a fresh key on every renewal
cert-manager.io/private-key-algorithm: "ECDSA"
cert-manager.io/private-key-size: "256"
cert-manager.io/private-key-rotation-policy: "Always"

# HSTS, even on the redirects
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always;
Ponieważ część TLS mieszka we wspólnej roli, te same ustawienia chronią też moje dwie instancje Nextcloud. Jedna poprawka, trzy serwery.
📝 Wciąż na liście
- Zgłoszenie do HSTS preload: nagłówek jest gotowy do preloadu, ale domeny nie ma jeszcze na listach preload przeglądarek. To drzwi w jedną stronę, więc się nie spieszę.
- Rekord CAA: wpis DNS mówiący „tylko Let’s Encrypt może wystawiać certyfikaty dla tej domeny”. Mały, tani, jeszcze go nie ma.
Chcesz sprawdzić sam? Raport SSL Labs na żywo jest o jedno kliknięcie stąd. A jeśli twój własny serwer dostanie B, powyższa lista szyfrów to dobry punkt wyjścia.
📚 Powiązane wpisy