
Czy do tego bloga w ogóle potrzebuję WordPressa i Kubernetesa? Eksperyment z Hugo, prawdziwe liczby i co wymagałaby migracja
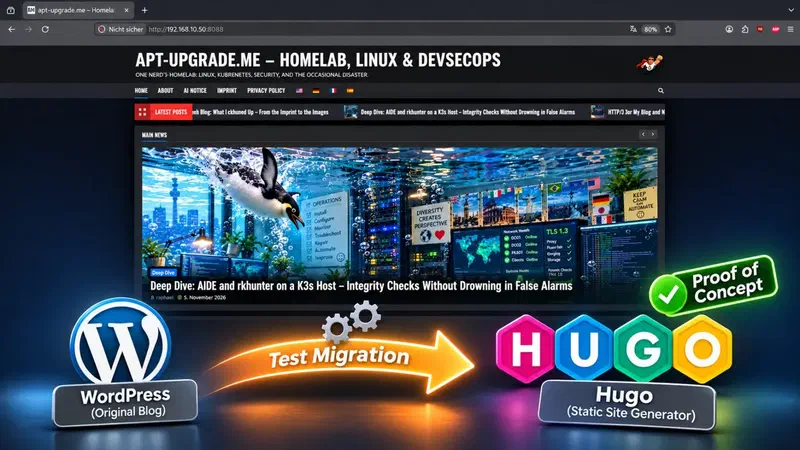
Odtworzyłem część tego bloga w Hugo i porównałem go z WordPressem na K3s: szybkość, sprzęt, łatanie, bezpieczeństwo, Grafana, role Ansible i nakład pracy na migrację. Decyzja wciąż jest otwarta.
🌐 Także w: English · Deutsch · Français · Español · Italiano · Português · Nederlands
Aktualizacja z 6 listopada 2026: W międzyczasie decyzja zapadła i została zrealizowana: ten blog działa teraz na Hugo. Co działo się po drodze, przeczytasz tutaj.
Wersja w skrócie: Ten blog to głównie tekst i obrazki, a mimo to działa na Kubernetesie z bazą danych, pulą PHP, cache’em i dziesięcioma wtyczkami. Odtworzyłem więc jego część jako stronę statyczną w Hugo i porównałem oba rozwiązania. Wynik zaskoczył mnie w obie strony: dla czytelników zysk na szybkości jest mniejszy, niż się spodziewałem. Dla utrzymania zysk jest znacznie większy. Decyzja nie zapadła. Ten blog nadal działa na WordPressie.
Dawniej uważałem Hugo za zbyt uciążliwe, zbyt pracochłonne i zbyt mało przyjazne, zarówno w użyciu, jak i przy migracji z WordPressa. Dzięki szybkiej pomocy AI zmieniło się to całkowicie: konwersja, motyw i skrypty sprawdzające do tego testu powstały w krótkim czasie. Dlatego zadaję to pytanie ponownie.
Ten wpis zbiera wszystko, co chciałbym wiedzieć przed podjęciem decyzji: pomiary, szacunki wyraźnie oznaczone jako szacunki, wpływ na każdą rolę Ansible, Grafanę, SELinux, kwestię nowego repozytorium, rzeczywisty nakład pracy i checklistę na wypadek, gdybym się zdecydował.
Spis treści
🧒 Dla osób spoza IT: na czym polega różnica?
WordPress buduje stronę w momencie, gdy ktoś o nią prosi: program czyta tekst z bazy danych i składa stronę, a cache przechowuje gotowy wynik przez jakiś czas. Hugo buduje wszystkie strony raz, z wyprzedzeniem, na moim własnym komputerze. Serwer potem tylko wydaje gotowe pliki. Dla odwiedzającego nie działa żaden program, nie ma bazy danych i nie ma strony logowania, którą ktoś mógłby zaatakować.
Cena: nie ma już wygodnego edytora w przeglądarce. Wpis to plik tekstowy, a publikacja oznacza zbudowanie strony i wgranie jej na serwer.
Wniosek: WordPress to działający program, który serwuje strony. Hugo to narzędzie, które produkuje pliki. Niemal każda różnica opisana niżej wynika właśnie z tego.
🧪 Eksperyment: trzy wpisy, wszystkie strony, cztery języki
Wziąłem trzy najnowsze wpisy i wszystkie strony statyczne po angielsku, niemiecku, francusku i hiszpańsku, przekonwertowałem je do Markdowna i napisałem mały motyw z tymi samymi kolorami, fontami i strukturą strony. Wpis wygląda teraz na dysku tak:
---
title: 'HTTP/3 for My Blog and Nextcloud'
slug: http-3-for-my-blog-and-nextcloud
date: '2026-11-03T19:58:05+01:00'
translationKey: wp3277
categories: [DevSecOps]
image: img/2026_11_no_http3.webp
---

**Update, November 4, 2026:** HTTP/3 is off again on all my servers.
Dla czytelnika zachowuje się tak samo: to samo menu, flagi języków, ticker, slider, lista artykułów, pasek boczny, spis treści i wyszukiwarka. Drobne pozostałe różnice widać tylko przy porównaniu obok siebie. Motyw to moja własna rekonstrukcja, a nie kopia motywu WordPressa, więc kilka pikseli się różni.
To, że coś wygląda podobnie, niewiele dowodzi, więc skrypt porównał każdą stronę z oryginałem:
| Sprawdzane | Wynik |
|---|---|
| Strony porównane z oryginałem z WordPressa | 28 z 28 z identycznym tekstem |
| Bloki kodu porównane znak po znaku | 24, brak różnic |
| Tabele, nagłówki, elementy list | 20, 251 i 300, liczby identyczne |
| Linki w treści artykułów | 84, wszystkie poprawne |
| Adresy, canonical, hreflang, noindex | Identyczne na wszystkich 28 stronach |
| Odwołania wewnętrzne w całym buildzie | 7 740 w 225 plikach HTML, 0 zepsutych |
| Czas buildu | 1,9 s za pierwszym razem, potem 0,14 s |
| Rozmiar motywu i narzędzi | 561 linii motywu, 217 linii Pythona |
Test wyłapał też błędy, dla których taki test się opłaca. Hugo po cichu zamienił linki tel: w mojej nocie prawnej (imprint) na #ZgotmplZ. Strony archiwum miesięcznego w innych językach trafiały do angielskiej ścieżki. Moja pierwsza wersja pokazywała meta description zamiast prawdziwego zajawki. A logo było odbite lustrzanie. Tylko skrypt porównujący znalazł ten pierwszy błąd; sam nigdy nie kliknąłbym w link telefoniczny.
Wniosek: Migracja jest tak dobra, jak jej automatyczne porównanie. Strona, która wygląda dobrze, nadal może mieć zepsutą treść.
⚡ Szybkość: co zmierzyłem, a co tylko szacuję
Najpierw pomiary. Wykonałem je z mojego domowego serwera na działającym blogu, 14 żądań na wiersz, czas do pierwszego bajtu. Plik statyczny na serwerze produkcyjnym reprezentuje to, co dostarczałaby strona w Hugo.
| Żądanie | Mediana | Zakres |
|---|---|---|
| Plik statyczny | 57 ms | 50–59 ms |
| Strona główna z page cache WordPressa | 58 ms | 55–62 ms |
| Wpis z page cache WordPressa | 60 ms | 56–63 ms |
| Ten sam wpis, renderowany przez PHP (z pominięciem cache) | 146 ms | 134–163 ms |
I to jest niespodzianka: strona WordPressa z cache jest tak samo szybka jak plik statyczny. Cache już robi swoją robotę. Różnica pojawia się dopiero wtedy, gdy cache chybia.
Wyraźniejszy zysk dotyczy tego, ile przeglądarka musi pobrać, nie licząc obrazków i fontów:
| Strona główna, skompresowana | WordPress | Hugo | Zmiana |
|---|---|---|---|
| HTML | 19,4 KB | 4,9 KB | −75 % |
| CSS | 8 plików, 67,7 KB | 1 plik, 3,6 KB | −95 % |
| JavaScript | 16 plików, 111,1 KB | 1 plik, 1,0 KB | −99 % |
| Razem | 25 plików, 198 KB | 3 pliki, 9,5 KB | −95 % |
Teraz szacunki. To moje oczekiwania, nie pomiary. Nie przeprowadziłem jeszcze prawdziwego testu w przeglądarce w realistycznych warunkach.
| Sytuacja | Oczekiwany zysk | Podstawa |
|---|---|---|
| Strona już w cache WordPressa | Około 0 % | Zmierzone: 57 vs 58 ms |
| Strona spoza cache | Około 60 % krótsze czekanie, mniej więcej 2,5× szybciej | Zmierzone: 146 vs 57 ms |
| Pierwsza wizyta na telefonie z przeciętnym łączem | Mniej więcej 20–40 % szybciej do momentu, gdy strona jest używalna | Szacunek na podstawie 95 % mniej CSS i JavaScriptu |
| Kolejne strony w tej samej wizycie | Niewielki | Pliki są już w cache przeglądarki |
| Szczyt ruchu | Znacznie odporniej | Brak limitu workerów i brak bazy danych na ścieżce |
Wniosek: Sama szybkość nie uzasadniałaby migracji. Dobrze scache’owany WordPress już jest szybki. Czytelnik zyskuje głównie mniej kodu do pobrania, przede wszystkim na telefonie.
🖥️ Sprzęt: czego serwer naprawdę by potrzebował
Oto dzisiejsze wartości serwera bloga i mój szacunek dla strony statycznej. Grafana i pełny monitoring zostają w obu przypadkach, bo chcę je zachować.
| Wartość | WordPress na K3s (zmierzone) | Hugo (szacunek) |
|---|---|---|
| CPU | 4 rdzenie, load około 0,2 | 1–2 rdzenie |
| Używana RAM | 2,7 GB z 7,5 GB | Około 1,0–1,2 GB |
| Rozsądny rozmiar serwera | 4 GB lub więcej | 2 GB |
| Dane Kubernetesa na dysku | 7,1 GB | 0 |
| Strona na dysku | 375 MB aplikacji i mediów | Poniżej 500 MB na wszystkie wpisy |
| Działające pody / obrazy kontenerów | 17 / 14 | 0 / 0 |
| Zadanie w tle co kilka minut | wp-cron | Brak |
| Reguły firewalla (wyjście nftables) | 7 760 linii, głównie od K3s | Kilkaset linii |
Na co dziś idzie pamięć, według pamięci rezydentnej każdego procesu. Te wartości się nakładają, więc w sumie dają więcej niż rzeczywiste zużycie:
| Element | Pamięć | Z Hugo |
|---|---|---|
| k3s-server | 847 MB | Znika |
| containerd i jego shimy | 383 MB | Znika |
| php-fpm | 349 MB | Znika |
| MariaDB | 249 MB | Znika |
| Ingress (nginx i controller) | 316 MB | Zastąpiony małym nginxem |
| Grafana | 357 MB | Zostaje |
| Alloy | 273 MB | Zostaje |
| Loki | 179 MB | Zostaje |
| Prometheus | 175 MB | Zostaje |
Wniosek: Sama strona potrzebowałaby prawie niczego. Monitoring, z mniej więcej 1 GB, stałby się największą rzeczą na serwerze i to on wyznaczałby minimalny rozmiar.
📅 Codzienna praca i łatanie
Od 1 września w tym repozytorium pojawiło się 256 commitów, a 76 z nich dotknęło trzech głównych ról bloga. Nie wszystko to jest utrzymanie, bo sporo było budowaniem. Mimo to widać, dokąd idzie uwaga. Update Day i dwa RCE w PHP jednego dnia to dobre przykłady, co to oznacza w praktyce.
| Zadanie | WordPress na K3s | Hugo |
|---|---|---|
| Aktualizacje systemu operacyjnego | Tak | Tak |
| K3s, Helm, ingress, cert-manager | Tak | Brak |
| WordPress, 10 wtyczek, motyw | Tak, automatycznie z kontrolami | Brak |
| PHP, łącznie z łatkami awaryjnymi | Tak | Brak na serwerze |
| MariaDB i Redis | Tak | Brak |
| Przypięte wersje dla bloga | 9 z 30 wpisów plus współdzielony stos K3s | nginx z systemu, Hugo na moim komputerze |
| Nocny skan obrazów i jego wyniki | Tak, zob. Trivy | Brak; pakiety systemowe zostają |
| Alerty o workerach, podach, bazie danych | Tak | Brak |
| Czyszczenie cache po zmianie | Cache stron, obiektów i optymalizatora | Brak |
| Czytanie maili z monitoringu i bezpieczeństwa | Tak | Tak, z dużo mniejszej liczby powodów |
| Pisanie wpisu | Edytor w przeglądarce | Plik tekstowy, Git, build, upload |
| Gdy aktualizacja coś zepsuje | Strona produkcyjna może paść | Build się nie udaje, strona produkcyjna zostaje bez zmian |
| Rollback | Zrzut bazy i przywrócenie plików | Wgranie poprzedniego buildu |
Nextcloudy zostają na K3s, więc mój dzień aktualizacji nie znika. Po prostu się skraca.
Wniosek: To jest prawdziwy zysk. Całe klasy aktualizacji, awarii i alertów znikają, bo tego oprogramowania po prostu nie ma już na serwerze.
🔐 Bezpieczeństwo: uczciwa ocena
Ta ocena to mój osąd, a nie pomiar. Ocena „wysokie” oznacza wysokie ryzyko.
| Zagrożenie | WordPress na K3s | Hugo | Dlaczego |
|---|---|---|---|
| Podatność we wtyczce lub rdzeniu | Średnie do wysokiego | Brak | Na serwerze nie działa żaden kod |
| Zdalne wykonanie kodu w PHP | Średnie | Brak | Brak PHP |
| SQL injection | Niskie do średniego | Brak | Brak bazy danych |
| Skradziony login administratora | Niskie, dzięki 2FA i filtrowi geograficznemu | Brak | Nie ma logowania przez WWW |
| Utrata danych po włamaniu | Średnie | Niskie | Brak danych użytkowników; wystarczy czysty rebuild |
| Podatność w nginx | Średnie | Średnie | Zostaje |
| Jądro lub system operacyjny | Średnie | Średnie | Zostaje |
| Klucz SSH lub klucz do deployu | Niskie | Niskie do średniego | Klucz do deployu staje się cennym sekretem |
| Łańcuch budowania (Hugo, motyw, mój komputer) | Nie dotyczy | Niskie do średniego | Nowe: zatruty build zostałby opublikowany |
| Logowanie do Grafany | Niskie do średniego | Niskie do średniego | Zostaje i staje się największym celem w sieci |
| Kubernetes jako powierzchnia ataku | Niskie do średniego | Brak | Brak API servera |
Dwie niewygodne kwestie. Po pierwsze, „statyczny” nie znaczy „bezpieczny”: serwer, SSH, nginx i DNS nadal wymagają tej samej troski, a moje dziewięć warstw nie staje się bezużyteczne. Po drugie, przez Grafanę host nie jest już czysto statyczny. Nadal istnieje tam logowanie i to ono zasługiwałoby na najwięcej uwagi.
Wniosek: Powierzchnia ataku mocno się kurczy, bo kilka klas ataków nie ma już w co trafić. Pozostałe ryzyka przenoszą się na klucz do deployu i na Grafanę.
🧱 Czy nadal potrzebuję K3s na serwerze bloga?
Nie, technicznie nie. Deep dive o K3s i wpis o WordPressie na Kubernetesie wyjaśniają, dlaczego go wybrałem. Jeden nginx z katalogiem plików nie potrzebuje orkiestratora. Ale K3s ma zalety, które naprawdę bym stracił:
| Aspekt | Z K3s | Bez K3s |
|---|---|---|
| Pamięć i dysk | ➖ Około 1,2 GB RAM i 7,1 GB dysku | ➕ Nic |
| Ruchome części | ➖ API server, kubelet, containerd, CNI, ingress, cert-manager | ➕ Jedna usługa |
| Firewall | ➖ K3s dodaje tysiące linii; ostrożność przy każdej zmianie | ➕ Tylko moje własne reguły |
| Aktualizacje | ➖ K3s, charty i obrazy | ➕ Pakiety systemowe |
| Wysoka dostępność | ➖ I tak brak na jednym węźle | ➖ Również brak |
| Izolacja między elementami | ➕ Pody, NetworkPolicies | ➖ Prawie niepotrzebna przy jednej usłudze |
| Rolling updates bez przestoju | ➕ Wbudowane | ➕ Zastąpione atomową zamianą katalogu |
| Te same narzędzia co na Nextcloudach | ➕ Jeden sposób pracy | ➖ Dwa sposoby pracy |
| Poligon testowy dla Nextcloudów | ➕ Mały host, który dostaje aktualizacje K3s jako pierwszy | ➖ Tracony; musiałaby go zastąpić testowa VM |
| Wartość edukacyjna i materiał na bloga | ➕ Wysoka | ➖ Niższa na tym hoście |
Nextcloudy to inna sprawa: PHP, Collabora, push i cron joby to naprawdę kilka usług współpracujących ze sobą.
Wniosek: Dla bloga K3s nie jest już uzasadniony techniczną koniecznością, tylko jednolitością, testami i nauką. To uprawnione powody, ale trzeba je uczciwie nazwać.
📝 Co wciąż przemawia za WordPressem
Łatwo byłoby tutaj spisać WordPressa na straty. To byłby błąd, bo WordPress rozwiązuje prawdziwe problemy, których Hugo nie rozwiązuje:
| Mocna strona WordPressa | Z Hugo |
|---|---|
| Edytor w przeglądarce, z którego każdy skorzysta | Edytor tekstu i Git albo dodatkowe narzędzie CMS |
| Pisanie i publikowanie z telefonu | Niewygodne bez dodatkowych narzędzi |
| Biblioteka mediów z uploadem i wyszukiwaniem | Pliki w katalogu |
| Wielu autorów z rolami | Tylko przez Git albo dodatkowe narzędzie |
| Komentarze i formularze | Potrzebna usługa zewnętrzna |
| Publikacja zaplanowana | Tylko z buildem uruchamianym o czasie |
| Wtyczki do niemal wszystkiego | Zbuduj sam |
| Analiza SEO podczas pisania (Yoast) | Meta tagi tak, analiza na żywo nie |
| Przekazanie osobie nietechnicznej | Prawie niemożliwe |
| Sklep, członkostwo, treści dynamiczne | Nie to narzędzie |
Oto czym stałyby się obecne wtyczki:
| Wtyczka | Z Hugo |
|---|---|
| Polylang | Wbudowane w Hugo |
| Yoast SEO | Własne szablony: tytuły, meta, Open Graph, schema, sitemap. Prostsze schema, brak analizy w edytorze |
| Easy Table of Contents | Wbudowane w Hugo |
| Autoptimize | Wbudowane w Hugo (minify) |
| CompressX | Przetwarzanie obrazów przez Hugo podczas buildu |
| WP Super Cache, Redis Cache | Niepotrzebne |
| Two Factor, Limit Login Attempts | Niepotrzebne bez logowania |
| Classic Editor | Nie dotyczy |
Jest też kwestia osobista. Większość moich ostatnich wpisów powstaje z pomocą AI, więc wygodny edytor jest dla mnie mniej ważny niż dla większości blogerów. Przy pliku Markdown i commicie w Gicie workflow z asystentem AI byłby nawet prostszy niż dziś. Mimo to nie byłbym uwiązany: Markdown można edytować w dowolnym edytorze tekstu.
Wniosek: WordPress pozostaje właściwym wyborem, gdy piszą inne osoby, gdy publikujesz w drodze albo gdy strona robi więcej niż wyświetlanie treści. Jest złym narzędziem tylko wtedy, gdy nic z tego nie dotyczy.
📈 Ile stron na WordPressie, ile na Hugo?
Hugo to mała nisza na rynku. Według W3Techs, stan na 5 listopada 2026:
| Miara | WordPress | Hugo |
|---|---|---|
| Udział wśród wszystkich stron | 39,5 % | 0,1 % |
| Udział wśród stron ze znanym CMS | 58,2 % | 0,2 % |
| Stosunek wśród wszystkich stron | Około 400 : 1 | 1 |
| Gwiazdki na GitHubie | 21 519 (mirror; rozwój odbywa się gdzie indziej) | 90 379 |
| Licencja | GPL | Apache 2.0 |
Podchodź do tych liczb ostrożnie. W3Techs podaje udziały, nie liczby bezwzględne, i nie potrafi wiarygodnie rozpoznawać stron statycznych, więc Hugo jest prawdopodobnie niedoszacowane. Gwiazdki mierzą zainteresowanie wśród developerów, a nie działające strony, a repozytorium WordPressa jest tylko mirrorem. Tych dwóch wartości nie należy porównywać bezpośrednio.
Liczby i tak coś pokazują: miliony ludzi używają WordPressa, nigdy nie widząc repozytorium Git, a Hugo ma niezwykle liczne grono fanów w stosunku do swojego udziału w rynku. Moje wrażenie, bez twardych danych, jest takie, że tą drogą idą głównie nerdzi, i to z powodów pasujących do tego wpisu: brak PHP, brak bazy danych, brak logowania, mała powierzchnia ataku, Markdown i Git zamiast interfejsu WWW. Szybka strona to miły dodatek. Podejrzewam, że dla wielu to także po prostu przyjemność posiadania setupu, który można w pełni zrozumieć.
Wniosek: WordPress to bezpieczny mainstream z największym ekosystemem, a Hugo to świadomie wybrana nisza. Bycie w mniejszości nie jest argumentem w żadną stronę.
🛡️ Czy SELinux stałby się prostszy?
Tak, wyraźnie w części webowej, choć nie znika. Deep dive o SELinux pokazuje, ile pracy w to poszło.
| Temat | WordPress na K3s | Hugo na AlmaLinux |
|---|---|---|
| Pakiet z regułami dla kontenerów | k3s-selinux, jeszcze bez stabilnej wersji dla AlmaLinux 10 | Niepotrzebny |
| Domeny dla części webowej | Kontenery z osobnymi kategoriami | nginx w dobrze przetestowanym httpd_t |
| Pliki | Wolumeny i etykiety kontenerów | Jeden katalog jako httpd_sys_content_t |
| Relabel po pobraniu K3s | Wymagany | Nie dotyczy |
| Proxy do Grafany | Przez ingress w podzie | Jeden boolean albo oznaczony port |
Własne domeny monitoringu (homelab_*) | Zostają | Zostają |
| Ukryte odmowy przez dontaudit | Trzeba sprawdzać | Trzeba sprawdzać |
| Nakład na migrację | — | Nowa faza uczenia się dla nginx na hoście |
Na FreeBSD pytanie zmienia się całkowicie, bo SELinux tam nie istnieje. Jego miejsce zajmują jaile i framework MAC.
Wniosek: Najtrudniejsza część SELinux, czyli kontenery i ich pakiet, znika. Tryb enforcing zostaje, podobnie jak obowiązek sprawdzania rzeczywistej domeny każdej usługi.
📊 Grafana zostaje. Co to oznacza?
Grafana działa dziś jako zwykła usługa systemowa, ale jest dostępna przez ingress K3s. To najważniejsza zależność:
| Element | Dziś | Z Hugo | Nakład |
|---|---|---|---|
| Usługa Grafana | Usługa systemowa | Bez zmian | Brak |
| Dostęp przez /grafana/ | Ingress K3s | Reverse proxy w nginx na hoście, z obsługą WebSocket | Mały |
| Filtr geograficzny dla logowania | W ingressie | Przenieść do nginx na hoście | Mały |
| fail2ban dla logowania do Grafany | Czyta logi podów | Czyta log nginx, potrzebna nowa ścieżka i filtr | Mały |
| Prometheus | Node, kubelet, kube-state, MariaDB, PHP-FPM | Node i nginx exporter | Mały |
| Alloy i Loki | Czyta /var/log/pods | Czyta /var/log/nginx i journal | Średni |
| Dashboard dla kontenerów | Dostępny | Nie na tym hoście | Usunąć |
| Dashboardy dla PHP-FPM, MariaDB, Redis | Dostępne | Nie na tym hoście | Usunąć |
| Alerty o workerach, podach, bazie danych | Aktywne | Usunąć, inaczej będą zgłaszać NoData | Średni |
| Nowe: żądania i błędy nginx | Przez ingress | Z nginx exportera i logów | Średni |
| Nowe: ostatni udany deploy | — | Metryka z timestampem i alertem | Mały |
| Wygasanie TLS | Check Monit na ingressie | Check Monit na hoście | Mały |
| Pamięć | Około 1 GB | Około 1 GB | Wyznacza rozmiar serwera |
Bezpośrednio stosuje się tu jedna wcześniejsza lekcja: jeśli usunę metryki i zapomnę o jakiejś regule, może ona nic nie zgłaszać i wyglądać na zieloną w nieskończoność. Dlatego po migracji sprawdzałbym stan każdej reguły, a nie brak maili.
Alternatywą byłaby centralna Grafana w domu, zbierająca dane ze wszystkich serwerów. Usunęłaby ostatnie logowanie z hosta bloga, ale to osobna decyzja z własnymi ryzykami.
Wniosek: Zachowanie Grafany nie jest przeszkodą. Oznacza jednak, że reverse proxy, filtr geograficzny i logowanie zostają na hoście, a monitoring trzeba przebudować tak, by patrzył na nginx zamiast na pody.
🎭 Role Ansible, jedna po drugiej
Moje pierwsze założenie było takie, że prawie żadne role nie zostaną. Myliłem się. Większość ról chroni hosta, a nie WordPressa, więc większość z nich zostaje. Oto 29 ról z blog.yml, z liczbą linii odnoszących się do Kubernetesa:
| Rola | Linie | Linie K8s | Z Hugo |
|---|---|---|---|
| blog_k3s_deploy | 2 962 | 69 | ❌ Usunięta |
| blog_wordpress | 1 473 | 45 | ❌ Usunięta |
| common_k3s | 1 139 | 186 | ❌ Nie na tym hoście (Nextcloud ją zachowuje) |
| common_kube_metrics | 214 | 5 | ❌ Nie na tym hoście |
| common_trivy | 406 | 14 | ❌ Nie na tym hoście (brak obrazów) |
| blog_packages | 222 | 0 | 🔄 Przepisać: nginx, klient ACME, rsync |
| blog_verify | 478 | 13 | 🔄 Przepisać: strona, certyfikaty, linki, deploy |
| blog_visitor_stats | 237 | 3 | 🔄 Nowa ścieżka logów, ten sam pomysł |
| common_version_check | 340 | 49 | 🔄 Nowa gałąź dla bloga |
| common_version_active | 223 | 17 | 🔄 Nowa gałąź dla bloga |
| common_fail2ban | 487 | 42 | 🔧 Nowe ścieżki logów, jail WordPressa usunięty |
| common_firewall | 1 179 | 18 | 🔧 Prościej: bez tabel K3s i NodePortów |
| common_monit | 702 | 12 | 🔧 Bez checku podów; checki nginx i deployu |
| common_grafana | 1 552 | 0 | 🔧 Mniej dashboardów i alertów |
| common_loki | 843 | 7 | 🔧 Pliki logów zamiast logów podów |
| common_prometheus | 451 | 1 | 🔧 Inne targety |
| common_selinux | 220 | 6 | 🔧 Bez k3s-selinux; reguły dla nginx |
| common_selinux_monitoring | 399 | 0 | 🔧 Mniej domen |
| common_clamav | 261 | 0 | 🔧 Prawdopodobnie wyłączona: brak uploadów na serwerze |
| common_cis_hardening | 571 | 8 | 🔧 Usunąć wyjątki dla K3s |
| common_auditd | 252 | 4 | 🔧 Usunąć ścieżki K3s |
| common_sysctl | 313 | 2 | 🔧 Usunąć ustawienia K3s |
| common_aide_refresh | 101 | 1 | 🔧 Katalog WWW celowo wykluczony |
| common_dnf_automatic | 225 | 1 | 🔧 Drobna korekta |
| common_ssh | 650 | 0 | ✅ Bez zmian |
| common_msmtp | 138 | 0 | ✅ Bez zmian |
| common_rkhunter | 187 | 0 | ✅ Bez zmian |
| common_logrotate | 115 | 0 | ✅ Bez zmian, dodany nginx |
| common_node_exporter | 273 | 1 | ✅ Bez zmian |
| Wynik | Role |
|---|---|
| ❌ Usunięte z tego hosta | 5 |
| 🔄 Do przepisania | 5 |
| 🔧 Do dostosowania | 14 |
| ✅ Bez zmian | 5 |
Licząc w liniach, około 6 200 z mniej więcej 16 600 linii, przez które blog dziś przechodzi, nie byłoby tam już używanych, czyli 37 %. Tylko około 4 400 z nich faktycznie opuściłoby repozytorium, bo resztę potrzebują Nextcloudy. Ansible Tour o blogu stałby się dokumentem historycznym.
Oczywiście niektóre rzeczy trzeba by zbudować od nowa:
| Nowe | Co robi | Rozmiar |
|---|---|---|
| Rola dla strony statycznej | nginx na hoście, nagłówki bezpieczeństwa, przekierowania, proxy do Grafany | Średni |
| Certyfikaty | Klient ACME z odnawianiem i reloadem nginx, zamiast cert-managera | Mały |
| Deploy | Ograniczony użytkownik, rsync, nowy katalog na każde wydanie, atomowa zamiana, kilka ostatnich zachowanych | Mały do średniego |
| nginx exporter | Żądania i błędy dla Prometheusa | Mały |
| Pipeline budowania | Przypięta wersja Hugo, build, porównanie, indeks wyszukiwania, upload | Średni |
| Weryfikacja | Sprawdzanie linków i porównanie treści przy każdym buildzie | Istnieje z eksperymentu |
| Tabela przekierowań | Stare adresy, takie jak feed, i ścieżki mediów | Mały |
| Backup | Uproszczony: treść jest w Gicie, plus konfiguracja serwera i logi | Mały |
Wniosek: Drogie role odchodzą, ale baza bezpieczeństwa zostaje. To dobra wiadomość: hardening, który budowałem miesiącami, przechodzi dalej.
📦 Nowe repozytorium?
Moje repozytorium zawiera obecnie oba stosy. Współdzielone role decydują na podstawie zmiennej playa stack, a moja zasada brzmi: każda zmiana musi działać dla obu. Przejście na Hugo rodzi pytanie, jak to podzielić:
| Opcja | Zaleta | Wada |
|---|---|---|
| A: Wszystko w obecnym repozytorium | Jedno miejsce, jedna historia | Każdy wpis i obrazek trafia do historii Ansible i przechodzi przez jego lint; repozytorium rośnie razem z mediami |
| B: Nowe repozytorium na treść, motyw i build. Ansible zostaje | Czysty podział; bez zmian we współdzielonych rolach; własne, proste CI | Dwa repozytoria; deploy musi je połączyć |
| C: Pełny podział ze współdzielonymi rolami jako collection | Eleganckie dla wielu odbiorców | Wersjonowanie i wydania dla zaledwie dwóch użytkowników; duży nakład |
| D: Osobne repozytorium Ansible dla bloga ze skopiowanymi rolami | Całkowicie niezależne | Każda poprawka bezpieczeństwa dwa razy; kopie się rozjadą |
Wybrałbym opcję B. Wpisy, obrazki, motyw i skrypty budujące trafiłyby do nowego repozytorium. Serwer zostaje w repozytorium Ansible z trzecią wartością, stack: static. Role zostają w jednym miejscu, a hardeningu nie trzeba utrzymywać podwójnie. Publikacja wymagałaby tylko ograniczonego klucza do deployu zamiast dostępu do kodu Ansible i jego vaulta.
Koszt jest jednak realny: zasada „działa dla obu stosów” zamieniłaby się w „działa dla trzech”. Z drugiej strony gałęzie bloga dla WordPressa znikają z wielu ról.
Wniosek: Treść i infrastruktura zmieniają się w różnym tempie i niosą różne sekrety, więc należą do różnych repozytoriów. Współdzielonego hardeningu nie należy kopiować.
🐡 A na FreeBSD?
Od lat jestem entuzjastą FreeBSD, choć w porównaniu z Linuksem prowadzi ono niszowy żywot. To kompletny system z jednego źródła, z bardzo dobrą dokumentacją, jailami, ZFS i pf. Dla tego bloga nigdy nie miało szans, bo K3s zależy od funkcji jądra Linuksa i nie działa tam w żaden gotowy do produkcji sposób.
Właśnie to zmienia Hugo. Bez K3s, kontenerów, PHP i bazy danych wymagania kurczą się do nginx, klienta ACME, rsync i monitoringu, a wszystko to jest zwykłym oprogramowaniem na FreeBSD. Złożoność, która wiązała mnie z Linuksem, znika. Oto porównanie wszystkich trzech wariantów:
| Temat | WordPress na K3s | Hugo na AlmaLinux | Hugo na FreeBSD |
|---|---|---|---|
| RAM z pełnym monitoringiem (szacunek) | 2,7 GB | Około 1,0–1,2 GB | Około 1,0–1,2 GB |
| Łatanie | ➖ Wiele warstw | ➕ System i nginx | ➕ freebsd-update i pkg |
| Automatyczne aktualizacje | ➕ Istnieją | ➕ Istnieją | ➖ Trzeba zbudować |
| Izolacja usług | ➕ SELinux i pody | ➕ SELinux i sandbox systemd | ➖ Jaile, grubsze, ale proste |
| Firewall i bany | ➕ Istnieją | ➕ Istnieją, prostsze | ➖ pf i fail2ban są nowe |
| Role do ponownego użycia | Wszystkie | 24 z 29, częściowo dostosowane | Niewiele; większość byłaby nowa |
| Grafana, Prometheus, Loki | ➕ Istnieją | ➕ Istnieją, dostosowane | ➖ Pakiety istnieją; ścieżki i reguły nowe |
| Snapshoty przed aktualizacjami | ➖ Brak | ➖ Domyślnie brak | ➕ ZFS |
| Utrzymanie obok Nextcloudów | ➕ Tak samo | ➕ Ten sam system | ➖ Druga platforma |
| Istniejąca wiedza | ➕ Duża | ➕ Duża | ➖ Trzeba ją zbudować |
| Wartość jako temat na bloga | Już opisane | Średnia | ➕ Wysoka |
Kluczowe pytanie brzmi, czy taki setup dałoby się zabezpieczyć równie dobrze jak dzisiejszy. Oceniłem to warstwa po warstwie. To ocena na papierze: nie budowałem ani nie testowałem tego na FreeBSD.
| Warstwa | Dziś na AlmaLinux | Hugo na FreeBSD | Ocena |
|---|---|---|---|
| Filtr pakietów | nftables | pf z tabelami | 🟢 Równorzędnie |
| Hardening SSH, filtr geograficzny | sshd i sety nftables | sshd i tabele pf | 🟢 Równorzędnie |
| Banowanie atakujących | fail2ban | fail2ban z pf | 🟢 Równorzędnie, potrzebne nowe reguły |
| Izolacja nginx | SELinux i sandbox systemd | Jail z treścią zamontowaną tylko do odczytu | 🟢 Dobrze; proste i łatwe do sprawdzenia |
| Izolacja monitoringu | Własne domeny SELinux | Jeden jail na usługę | 🟡 Grubiej, ale z jasnymi granicami |
| Precyzyjne reguły per proces | Type enforcement SELinux | Brak bezpośredniego odpowiednika; framework MAC, Capsicum tylko tam, gdzie wspiera to oprogramowanie | 🔴 Słabiej |
| Powierzchnia ataku na serwerze WWW | Z WordPressem: duża | Pliki statyczne | 🟢 Dużo mniejsza niż dziś |
| Informacje o podatnościach | dnf, Trivy | pkg audit i freebsd-update | 🟢 Dobrze |
| Log audytu | auditd | OpenBSM | 🟡 W zasadzie równorzędnie; analiza od nowa |
| Integralność plików, rootkity | AIDE, rkhunter | AIDE, rkhunter, freebsd-update IDS | 🟢 Równorzędnie |
| Rollback po aktualizacji | Pakiety, restore | Snapshoty ZFS i boot environments | 🟢 Lepiej |
| Bazowy hardening | Benchmark CIS zaimplementowany w mojej roli | Trzeba odtworzyć ręcznie | 🟡 Nakład; mniej gotowych materiałów |
| Grafana | Za filtrem geograficznym i fail2ban | To samo, we własnym jailu | 🟡 Pozostaje największym celem |
| Doświadczenie z incydentami | Miesiące prawdziwych znalezisk | Start od zera | 🔴 Na początku słabiej |
Moja ocena: tak, dla strony statycznej FreeBSD dałoby się ogólnie zabezpieczyć na podobnym poziomie, choć innymi środkami. Tym, co naprawdę bym stracił, jest precyzyjna kontrola SELinux per proces. Dla WordPressa z PHP i wtyczkami ta strata by bolała. Dla nginx serwującego pliki tylko do odczytu z jaila ma znacznie mniejsze znaczenie, bo atakujący może po prostu zrobić dużo mniej. W zamian jaile są na tyle proste, że można je sprawdzić gołym okiem. Dwa prawdziwe słabe punkty to Grafana, która nadal wymaga logowania, i mój brak praktyki: mój setup na AlmaLinux przetestowały miesiące prawdziwych błędów, setupu na FreeBSD nie przetestowałoby nic.
Jedna otwarta kwestia: pakiety dla Grafany, Prometheusa, Loki i node_exporter są, o ile wiem, w portach FreeBSD, ale Alloy i aktualne wersje musiałbym najpierw sprawdzić. W przeciwnym razie potrzebny byłby inny kolektor logów.
Wniosek: Duży zysk pochodzi od Hugo, a nie od systemu operacyjnego. Ale to Hugo w ogóle umożliwia FreeBSD: gdy znika K3s, wybór przestaje być techniczny. Byłby to wybór z przekonania, a dla strony statycznej – wybór, którego da się bronić.
💶 Koszty i korzyści
| Pozycja | Koszt | Korzyść |
|---|---|---|
| Migracja | Jednorazowo, zob. niżej | — |
| Serwer | — | Możliwy mniejszy i tańszy serwer |
| Utrzymanie | Nowy łańcuch budowania do utrzymania | Dużo mniej łatania i mniej alertów |
| Bezpieczeństwo | Ochrona klucza do deployu i buildu | Kilka klas ataków znika |
| Szybkość | — | Mniej do pobrania; lepiej przy szczytach i cache missach |
| Pisanie | Brak edytora, brak workflow z telefonu | Historia w Gicie, proste pliki, łatwe z AI |
| Backupy | — | Dużo prostsze |
| Przenośność | — | Markdown działa wszędzie; brak uzależnienia od bazy danych |
| Know-how | Tracę poligon testowy dla K3s | Mniej przypadków szczególnych w mojej głowie |
| SEO | Ryzyko podczas przeprowadzki; brak analizy Yoast | Szybkie strony i pełna kontrola |
| Materiał na bloga | Mniej historii z utrzymania na tym hoście | Jedna dobra historia o migracji |
Nie potrafię tu sensownie podać ceny serwera, bo zależy ona od dostawcy. Oszczędność finansowa i tak jest skromna. Prawdziwą walutą jest tutaj uwaga.
Wniosek: Za tę migrację nie płacisz pieniędzmi i nie dostajesz zwrotu w pieniądzach. To wymiana: wygoda pisania w zamian za znacznie mniej pracy operacyjnej.
⏱️ Ile to byłoby pracy?
Blog ma 143 wpisy w każdym z czterech języków, łącznie 572, plus 16 stron statycznych i około 1 400 plików multimedialnych. Poniższe liczby to szacunki. Eksperyment zajął mniej więcej jeden wieczór z pomocą AI, co sugeruje, że konwersja to najmniejsza część.
| Faza | Z pomocą AI | Uwaga |
|---|---|---|
| Inwentaryzacja: wtyczki, specjalne bloki, pliki do pobrania | 2–3 h | Narzędzie eksportu istnieje |
| Konwersja wszystkich wpisów i mediów | 3–6 h | Skrypt istnieje; starsze wpisy kryją niespodzianki |
| Dokończenie motywu: paginacja, tagi, archiwa, widok na telefonie | 3–5 h | Baza istnieje |
| SEO: adresy, przekierowania, feed, schema, sitemap | 2–3 h | Automatyczne porównanie z dzisiejszą mapą strony |
| Ansible: nowa rola, 14 dostosowanych, 5 przepisanych, testowa VM | 8–15 h | Największa część |
| Monitoring i Grafana | 3–5 h | Sprawdzić każdą regułę |
| Backup, test przywracania, dokumentacja w trzech językach, tekst o prywatności | 3–5 h | Trzeba zrobić starannie |
| Przełączenie i aktywny monitoring | 2–3 h | Potem dwa tygodnie obserwacji |
| Razem, Hugo na AlmaLinux | Około 26–45 h | W praktyce rozłożone na 2–3 tygodnie |
| Dodatkowo dla FreeBSD | Około 15–30 h | Niewiele ról da się użyć ponownie |
| Bez pomocy AI (zgrubny strzał) | 3–5 tygodni roboczych | Głównie motyw, konwersja i trzy języki |
Prawdziwe uruchomienia na produkcji, przegląd każdego diffa i decyzje zostają po mojej stronie. AI przyspiesza pisanie, ale nie zdejmuje obowiązku sprawdzania.
Wniosek: Większość pracy nie leży w konwersji, tylko w Ansible, monitoringu i weryfikacji. To tam trzeba zaplanować czas.
✅ Co musiałbym zrobić, jeśli zdecyduję się na Hugo
- Ustalić wymagania: Czy mogę żyć bez edytora w przeglądarce i bez workflow z telefonu? Bez tej odpowiedzi nic innego się nie liczy.
- Wybrać platformę: AlmaLinux jako domyślna, FreeBSD tylko jako świadomy wybór.
- Zrobić pełny backup: baza danych, pliki i media. Zachować instalację WordPressa dostępną przez kilka tygodni.
- Utworzyć repozytorium treści z wpisami, mediami, motywem i przypiętą wersją Hugo. Przed pierwszym pushem przepuścić wszystko przez skan sekretów.
- Przekonwertować wszystko i automatycznie porównać każdą stronę: tekst, bloki kodu z ich backslashami, tabele, linki, teksty alternatywne, tytuły i opisy.
- Zachować każdy adres: wpisy, języki, kategorie, tagi, a także
/wp-content/uploads/, bo obrazki są linkowane z zewnątrz. Porównać z dzisiejszą mapą strony. - Skonfigurować przekierowania: RSS przenosi się z
/feed/na/index.xml, o ile nie skonfiguruje się inaczej. Sprawdzić też linki?p=i stary adres wyszukiwania. - Napisać od nowa politykę prywatności i sprawdzić notę prawną (imprint). Obecny tekst opisuje WordPressa i jego wtyczki. Sprawdzić także informację o AI i licencje wszystkich plików do pobrania.
- Dokończyć motyw i SEO, łącznie z obrazkami Open Graph poniżej limitu rozmiaru WhatsAppa i
noindexdla stron prawnych. - Zbudować część Ansible na testowej VM:
stack: static, nowa rola, dostosowane role. Uruchomić dwa razy; drugie uruchomienie musi pokazaćchanged=0. - Naprawdę sprawdzić SELinux: domeny przez
ps -eZ, ukryte odmowy przezsemodule -DBi własny log każdej usługi. - Przebudować monitoring: Grafana za nginx z filtrem geograficznym i fail2ban, nowy exporter, usunąć stare reguły, a potem sprawdzić stan każdej reguły.
- Zabezpieczyć ścieżkę deployu: ograniczony klucz, atomowa zamiana, zachowane ostatnie wydania i alert, gdy deploy się nie powiedzie.
- Przetestować przywracanie: zbudować czysty serwer wyłącznie z repozytoriów, zanim dotknie się produkcji.
- Dostosować wszystko dookoła: skrypty backupu, monitoring z zewnątrz, update check, drift check, przewodniki operacyjne w trzech językach i notkę przy starszych deep dive’ach.
- Zaplanować przełączenie: obniżyć TTL w DNS, wybrać spokojną porę, mieć gotowy rollback, a potem sprawdzić wyszukiwarki i logi pod kątem 404.
- Obserwować przez dwa tygodnie, a dopiero potem usunąć WordPressa i K3s z hosta.
Wniosek: Większość punktów w ogóle nie dotyczy Hugo. Chodzi w nich o to, by nie zgubić adresów, o poprawność prawną, monitoring i drogę powrotu.
🌐 Czy HTTP/3 stałoby się łatwiejsze?
Częściowo. Jak opisałem we wpisie o HTTP/3, wyłączyłem je, bo po reloadzie połączenia się zawieszały. Z nginx bezpośrednio na hoście setup byłby prostszy, bo znika objazd przez ingress. Przyczyna jednak zostaje: stare workery trzymają sockety UDP. To sprawa nginx, a nie K3s, i dlatego otworzyłem issue #1937. Mniej długotrwałych połączeń i rzadkie reloady złagodziłyby problem. Tego nie testowałem. Na stronie statycznej korzyść i tak byłaby niewielka, więc na razie zostawiłbym je wyłączone.
Wniosek: Prostszy setup nie naprawia błędu w warstwie poniżej.
🎯 Wnioski
- Mierz, zanim uwierzysz. Spodziewałem się dużego zysku na szybkości. WordPress z cache odpowiedział w 58 ms, plik statyczny w 57 ms.
- Większość korzyści jest operacyjna. Oprogramowanie, którego już nie ma, nie potrzebuje łatki, alertu ani akcji awaryjnej.
- Hardening przetrwa. Moje założenie, że zostanie niewiele ról, było błędne: 24 z 29 zostają przynajmniej częściowo, bo chronią hosta.
- „Statyczny” nie znaczy automatycznie „prosty”. Grafana, deploy i łańcuch budowania zostają, a ryzyko przenosi się na klucz do deployu.
- Migracja potrzebuje narzędzia do porównań. Bez niego przeoczyłbym zepsute linki telefoniczne w mojej nocie prawnej.
🤔 Gdzie jestem
Nie zdecydowałem. Dla tego bloga K3s i WordPress nie są już technicznie potrzebne; tyle jest jasne. Równie jasne jest, że kosztują mnie uwagę, a nie komfort czytelników. Po drugiej stronie są edytor, poligon testowy K3s dla Nextcloudów i setup, który działa i który znam bardzo dobrze.
Jeśli się zdecyduję, będzie to Hugo z osobnym repozytorium treści, a monitoring zostanie. AlmaLinux to rozsądny wybór, bo prawie wszystko da się przenieść. FreeBSD to wybór, który mnie ekscytuje, i po raz pierwszy byłby na tym blogu realny. A jeśli to zrobię, pojawi się część druga z prawdziwymi liczbami, łącznie ze wszystkim, w czym te szacunki się pomyliły.