
Sobre soberania digital, desamericanizar minha stack de software e rodar o WhatsApp em uma sandbox
🌐 Também em: English · Deutsch · Français · Español · Italiano · Nederlands · Polski
Índice
Por que este experimento existe
Ultimamente tenho revisitado uma ideia que está na minha cabeça há muitos anos:
como me afastar aos poucos de produtos de software centrados nos EUA.
A esta altura, isso virou um experimento pessoal —
em parte desafio técnico, em parte entretenimento, em parte exercício filosófico.
O objetivo não é pureza ideológica, mas trade-offs conscientes.
Minha premissa central não mudou ao longo dos anos:
minimizar a exposição desnecessária de dados.
Dado o clima político atual — especialmente os acontecimentos na política dos EUA —
o tema soberania digital parece mais relevante do que nunca.
Soberania digital significa manter o controle sobre dependências de software, fluxos de dados e infraestrutura — mesmo que isso custe conveniência.
O problema das mensagens: tecnologia vs. pessoas
Há alguns anos, consegui ficar longe do
WhatsApp por um tempo surpreendentemente longo.
De uma perspectiva puramente técnica, isso foi trivial.
Alternativas como o Signal são completas em recursos, sólidas em criptografia e muitas vezes superiores por design.
O verdadeiro obstáculo não era o software — eram os efeitos de rede humanos.
- A maioria dos usuários não técnicos não se importa com a coleta de metadados
- O capitalismo de vigilância é abstrato e invisível
- Instalar “mais um app” é percebido como atrito
Como resultado, o WhatsApp continua sendo o menor denominador comum da comunicação social.
Largar o WhatsApp não é uma decisão técnica — é uma decisão social.
Neste momento, não estou disposto a aceitar o custo social da abstinência total.
Gente demais só ficaria alcançável via
SMS, phone calls ou email.
GrapheneOS: uma base diferente
Em vez de remover o WhatsApp por completo, decidi repensar a camada do sistema operacional.
Instalei o GrapheneOS no meu celular do dia a dia — um Pixel 9.
O processo de instalação em si é refrescantemente moderno:
um instalador baseado no navegador, documentação excelente e um tempo total de configuração
de cerca de 20 minutes.
Embora o GrapheneOS ainda seja Android por baixo, ele vem deliberadamente sem Google Play Services e sem exigir uma conta Google.
Os serviços do Google são opcionais, ficam em sandbox e são instalados por perfil de usuário — não globalmente.
Existe, claro, uma certa ironia no fato de o GrapheneOS oficialmente suportar apenas aparelhos Google Pixel — hardware construído pelo próprio Google.
Compartimentalização com o Shelter
Para isolar ainda mais aplicativos não confiáveis, instalei o Shelter.
O Shelter é basicamente um frontend amigável para o recurso
work profile do Android.
Ele permite que apps rodem em um ambiente logicamente separado, com
fronteiras rígidas.
Criei um perfil de trabalho dedicado e movi o WhatsApp para ele.
Isso transforma o WhatsApp em um subsistema semicontido.
O que isso possibilita
- Banco de dados de contatos completamente separado
- Nenhum acesso implícito à minha agenda principal
- Acesso ao GPS negado
- Acesso à galeria de fotos negado
Por enquanto, o acesso à localização e às mídias está totalmente bloqueado.
O experimento é ver até onde a usabilidade pode ser esticada sem
quebrar completamente a experiência de uso.
Esclarecimento importante
Isto não é sobre odiar o WhatsApp.
Muito pelo contrário.
Eu genuinamente gosto do WhatsApp, especialmente do recurso
Status e do seu modelo de compartilhamento sem atrito.
O problema não é o compartilhamento social — é a maquinaria opaca do backend.
Infraestruturas de nuvem sediadas nos EUA, fluxos de dados pouco claros e a falta de transparência sobre o processamento de conteúdo são o que estou cada vez menos disposto a aceitar às cegas — especialmente quando se trata de fotos dos meus filhos.
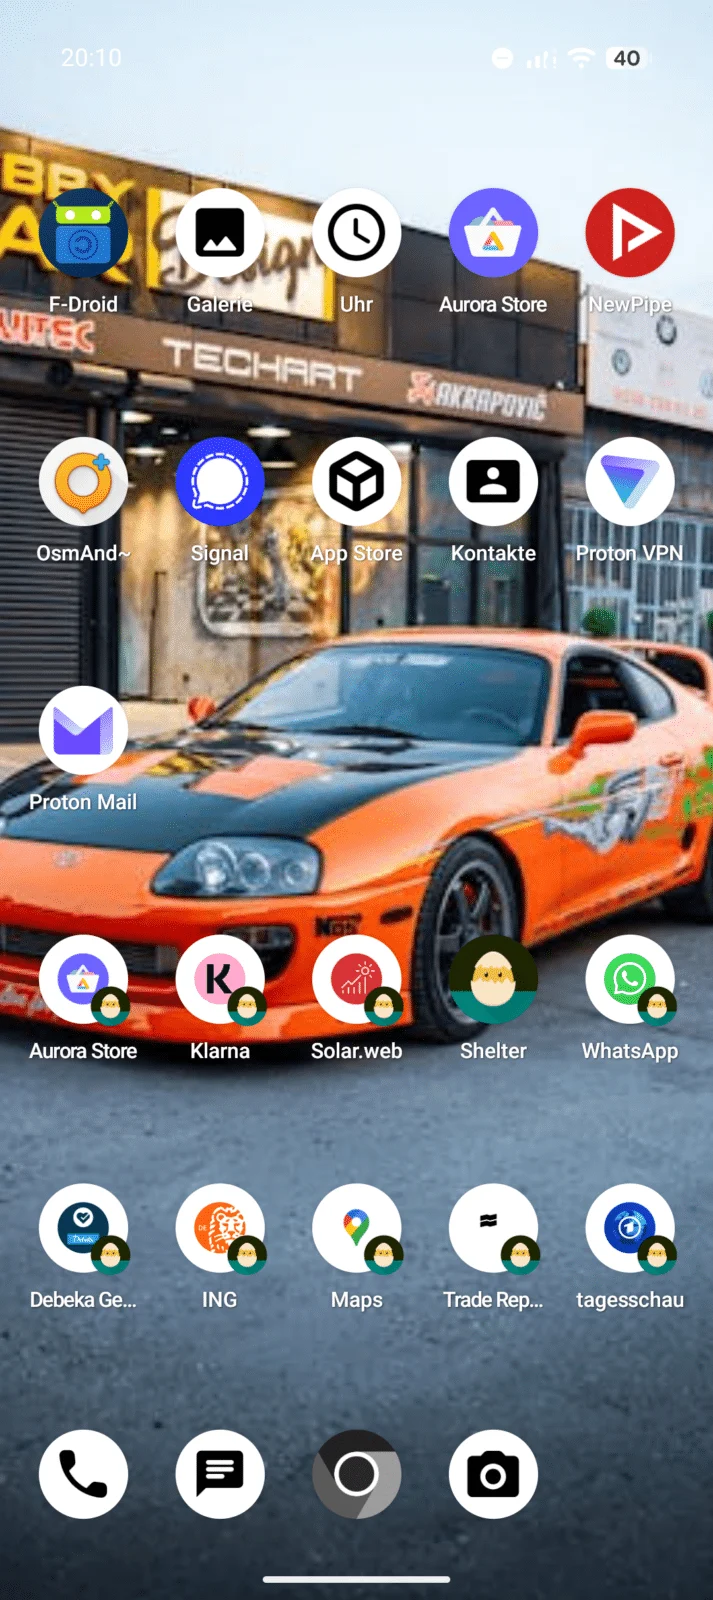
Fronteiras de confiança visuais: lendo a gaveta de apps
A captura de tela acima ilustra como essa compartimentalização se manifesta
no uso diário.
A gaveta de apps fica, na prática, dividida em duas zonas de confiança distintas.
Na parte superior, você vê aplicativos que considero
confiáveis e que, por isso, rodam no meu perfil de usuário principal sem restrições
adicionais.
Esses apps foram auditados em uma medida razoável, são open source ou
são suficientemente limitados em seus padrões de acesso a dados.
A parte inferior contém aplicativos que foram
deliberadamente crippled via
Shelter.
Esses apps rodam exclusivamente dentro do perfil de trabalho e são tratados como
inerentemente não confiáveis.
Apps gerenciados pelo Shelter são fáceis de identificar.
Eles são marcados com um pequeno ícone que mostra uma cabeça com venda nos olhos — um lembrete sutil, mas constante, de que esses aplicativos estão em sandbox, com permissões restritas e isolados por design.
Essa separação visual não é só cosmética.
Ela funciona como um sinal cognitivo de segurança:
um lembrete rápido de quais apps operam dentro da minha fronteira de confiança e quais
ficam confinados a um ambiente de execução rigidamente controlado.
Com o tempo, isso se mostrou surpreendentemente útil.
Reforça um modelo mental em que os aplicativos não são mais pares iguais no
sistema, mas explicitamente categorizados por
trust level,
data access
e potential blast radius.
O que vem a seguir
Esta configuração ainda está evoluindo.
Vou continuar testando, ajustando permissões e observando as limitações
do mundo real.
Espere posts de acompanhamento sobre:
- Notificações push e serviços do Google em perfis em sandbox
- Comportamento da bateria com perfis de trabalho
- Trade-offs de usabilidade a longo prazo
Mais atualizações virão.