Do Debian ao AlmaLinux e ao K3s: ou como construí sem querer uma mini nuvem 🚀
🌐 Também em: English · Deutsch · Français · Español · Italiano · Nederlands · Polski
Se você esbarrou no meu post anterior
“Operando instâncias comunitárias do Nextcloud com Ansible, AlmaLinux, SELinux e um stack Collabora baseado em Podman”
,já sabe que isso começou como uma ideia totalmente razoável.(Voz do narrador: não era uma ideia totalmente razoável.)
Índice
O Plano Original™: deixar o Debian, abraçar o SELinux
Em algum momento pensei: “Ei, por que não trocar o Debian pelo AlmaLinux?”
Motivo principal? SELinux.
Porque nada diz “projeto divertido de fim de semana” como depurar contextos de segurança às 2 da manhã.
Nessa fase descobri como integrar o Collabora via containers — e pareceu
muito mais estável e previsível.
Fase 2: “Vamos só adicionar Kubernetes” 🤦♂️
Naturalmente, isso escalou.
“Acho que eu deveria instalar Kubernetes.”
Entra o K3s — leve, simples e perigoso na medida certa para fazer deploy numa VPS.
A ideia atual:
- Rodar os serviços centrais (MariaDB, Redis) nativamente
- Rodar as aplicações dentro do K3s
- Me convencer de que isso é “arquitetura” e não curiosidade
Ansible: de ferramenta a obsessão
O que antes era “só um playbook” agora é basicamente um pequeno framework.
Dois playbooks principais:
- Nextcloud
- WordPress
Componentes compartilhados por toda parte:
- Repos
- fail2ban
- MariaDB
- K3s
- Regras de firewall
Status atual: ~16 roles.
Status emocional: também 16 roles.
Pair programming com IA é real 🤖
Usar o Claude AI dentro do VS Code é como:
“Um engenheiro DevSecOps sênior entra na sua sessão.”
- Pede saídas de comandos
- Depura erros
- Refatora playbooks
- Realmente explica os problemas
Levemente assustador. Extremamente útil.
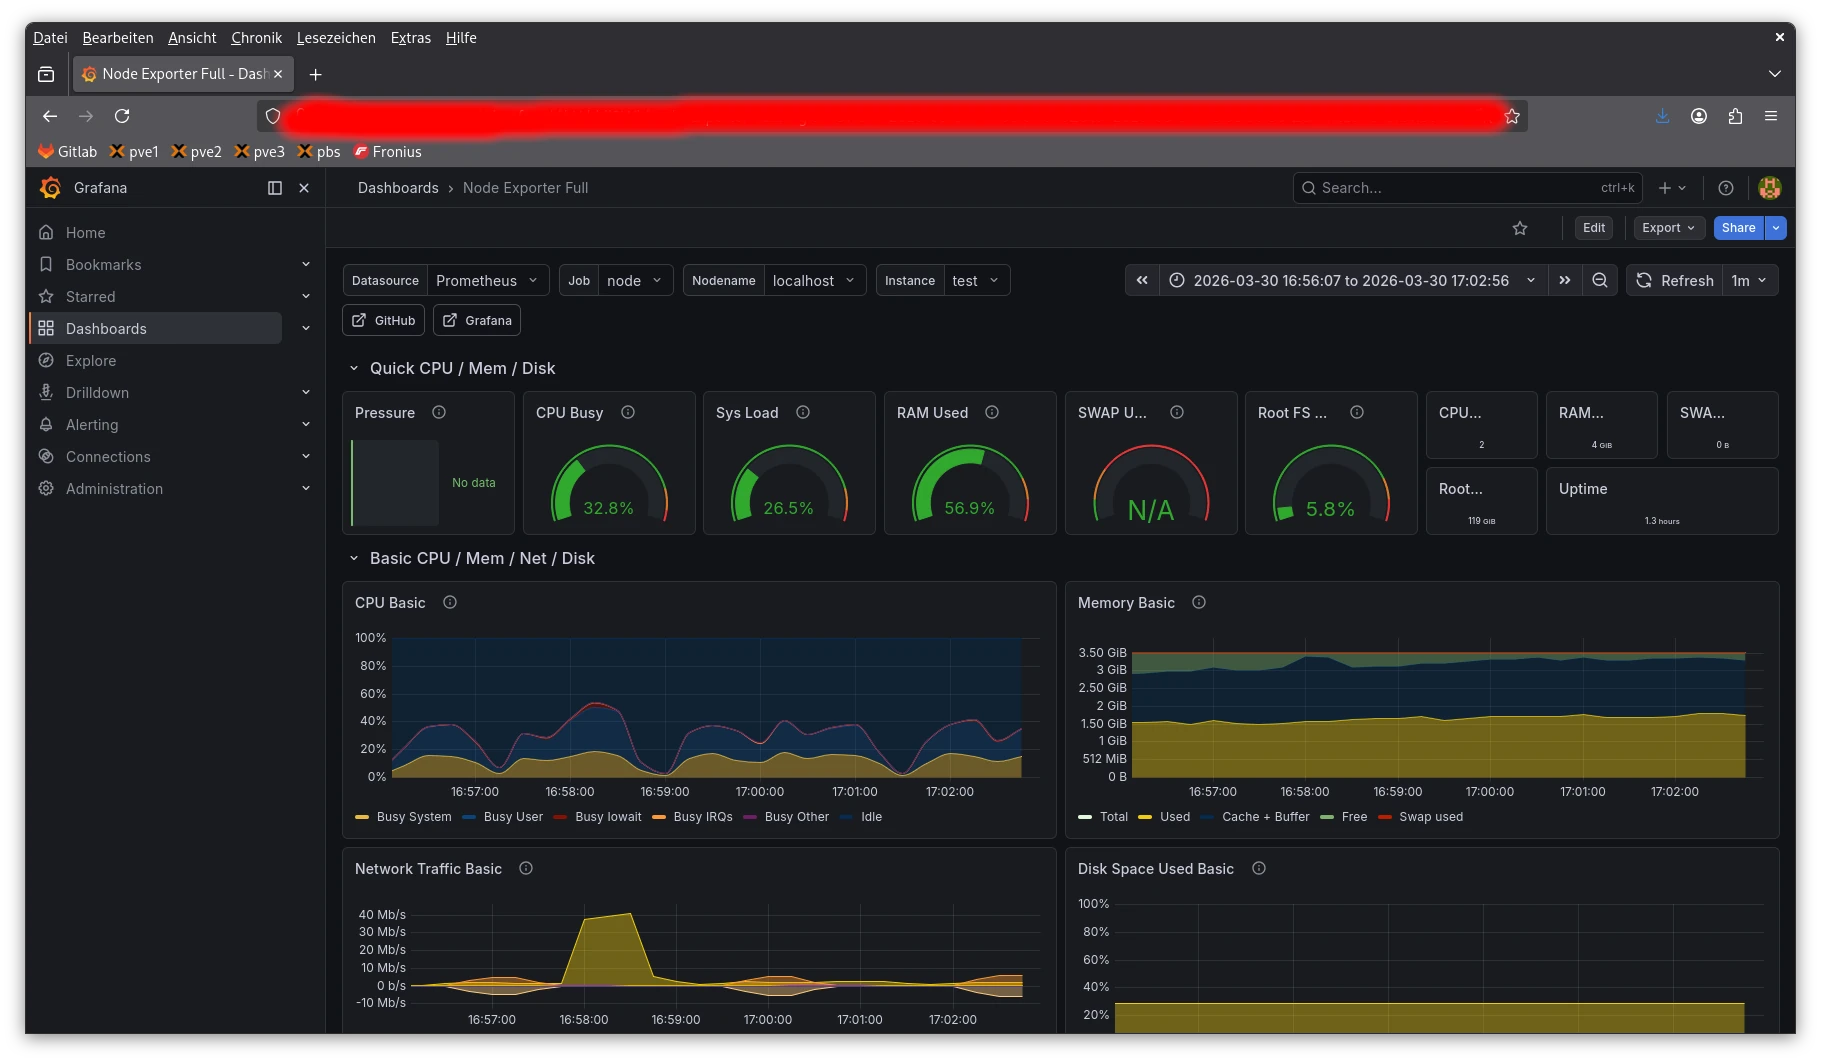
Agora com monitoramento 📊
- Prometheus
- Grafana
Agora posso ver meu sistema falhar em tempo real — mas de um jeito lindo.
🔧 Mergulho profundo: de “blog simples” a infraestrutura completa
Rodar um blog WordPress numa VPS parece trivial — até você começar a pensar em:
- Certificados TLS
- Firewalls
- Atualizações
- Monitoramento de segurança
Então, naturalmente, automatizei tudo.
Infrastructure as Code (vulgo YAML por toda parte)
Todo o setup é definido em Ansible:
ansible-playbook blog.yml --limit meinserver
Reproduzível. Idempotente. Levemente viciante.
Arquitetura: K3s vs. host
Dentro do K3s:
- WordPress (PHP-FPM)
- Nginx (sidecar)
- MariaDB
- ingress-nginx
- cert-manager (Let’s Encrypt)
- CronJob do WordPress
No host:
- Prometheus
- Grafana
- Node Exporter
- fail2ban
- rkhunter
- auditd
- msmtp
O fluxo do playbook
- Sistema base
- SELinux
- K3s
- Deploy
- Monitoramento
Segurança: defesa em profundidade
- Firewall com iptables
- fail2ban
- Rate limiting
- HTTPS via Let’s Encrypt
- SELinux em enforcing
- auditd
- Atualizações de segurança automáticas
- Scans com rkhunter
Considerações finais: trabalho em andamento 🔧
O que começou como:
“Vamos testar o AlmaLinux”
Virou:
- Kubernetes
- Containers
- Framework de Ansible
- Stack de monitoramento
- Operações assistidas por IA
A esta altura, estou basicamente rodando uma nuvem minúscula numa VPS.
Mas: ainda estou no meio de refinar, testar e quebrar coisas de novo.
O código Ansible ainda não está publicado — principalmente porque ainda estou ajustando roles, arrumando coisas
e garantindo que ele não exploda completamente num sistema novo.
(vulgo “só mais uma mudancinha” — famosas últimas palavras)
Pretendo publicar o playbook completo no GitHub nos próximos dias — assim que estiver confiante de que ele é
razoavelmente reutilizável e não apenas um caos sob medida.
O panorama maior por trás de tudo isso: estou considerando migrar as instâncias existentes do Nextcloud
de duas associações locais para esta arquitetura.
Mas, por enquanto, isso ainda é um pouco arriscado demais — mover dados de produção e introduzir o K3s ao mesmo tempo
parece um ótimo jeito de arruinar um fim de semana (ou vários).
A tecnologia ainda é um território relativamente novo para mim, e eu gostaria de ganhar mais experiência prática
antes de confiar a ela dados reais de usuários.
Talvez seja um projeto para o outono 🍂
Fique ligado 😄