O setup: um servidor, um buraco com formato de RedHat
🌐 Também em: English · Deutsch · Français · Español · Italiano · Nederlands · Polski
Tenho um HPE ProLiant DL20 Gen10 Plus no homelab, rodando Debian 13 em silêncio. Debian, ou seja: não é RedHat, não é derivado de RedHat, não é nada com que o Service Pack for ProLiant (SPP) da HPE queira de fato conversar quando o assunto é o caminho de atualização instalável, nativo do sistema operacional. O instalador nativo de pacotes do SPP é baseado em RPM, ponto final. O Debian ganha um dar de ombros educado. 🤷
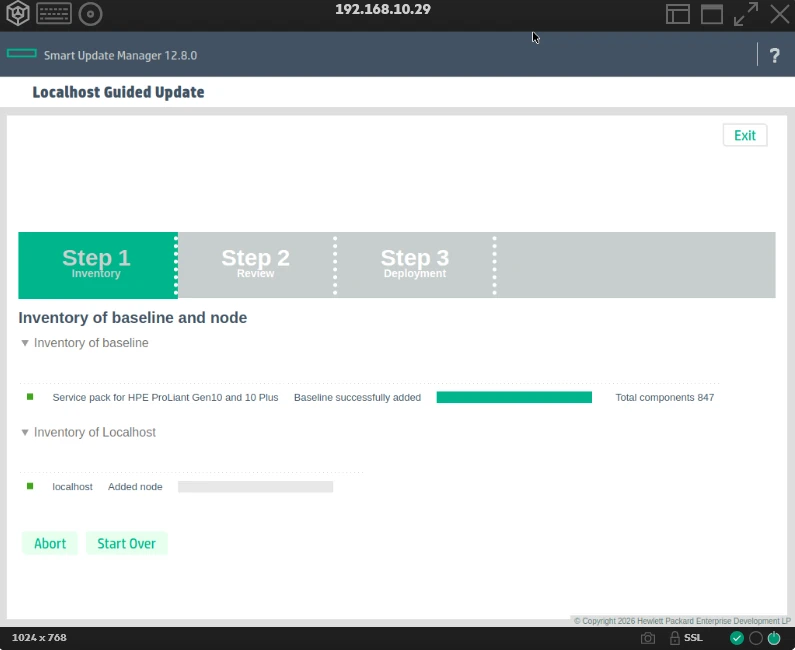
Normalmente isso não importaria muito — firmware não fica velho da noite para o dia — mas eu queria ver se alguma coisa na máquina precisava de carinho. Spoiler: sim, um pouco. O iLO 5 estava uma versão atrás (3.20 contra a 3.21 lançada), e eu queria o quadro completo em vez de caçar manualmente o PDF de changelog de cada componente, como System ROM, SPS, o firmware da NIC e o que mais morasse naquele inventário de firmware de 14 itens. Eu queria a experiência de “dar boot numa ferramenta, deixar ela escanear tudo e me dizer o que está desatualizado”. Essa ferramenta existe. Chama-se SUM (Smart Update Manager), vem dentro da ISO do SPP e — o que é crucial — a variante de ISO bootável não liga para o que está instalado nos seus discos. Ela dá boot no próprio ambiente. Em teoria, totalmente independente de SO. Problema do Debian resolvido, certo? 😌
Caro leitor, não foi tão simples. Nunca é.
Índice
💾 Ato um: o HP USB Key Utility reprisando seu maior fracasso
Leitores antigos talvez lembrem de um post anterior em que eu já travei exatamente essa batalha com a ferramenta oficial da HPE para gravar ISO em USB. Ela já era velha na época. Agora está mais velha ainda. E continua não funcionando de forma confiável — mesma história, outro dia: falhas silenciosas, um pendrive cuja existência o menu de boot do servidor educadamente se recusa a reconhecer. A HPE não parece estar dando muito carinho para essa ferramenta, e dá para notar. 🪦
🔌 Ato dois: Rufus em modo DD, parando seco
Plano B: Rufus, especificamente em modo DD — o modo que grava a imagem como uma cópia bruta, bloco a bloco, bit a bit, em vez da reinterpretação ISO-para-FAT32 de costume do Rufus, exatamente o que uma ISO bootável híbrida quer. Pluguei, dei boot... e ele simplesmente parou, no meio do boot, aparentemente em algum ponto perto do GRUB. Não um “dispositivo não bootável” limpo, nem uma mensagem de erro útil — só travado. Sinceramente não sei por quê — e em algum momento, num homelab, “não sei por quê” precisa virar “bola pra frente”. ➡️
📡 Ato três: o iLO não precisa de pendrive nenhum
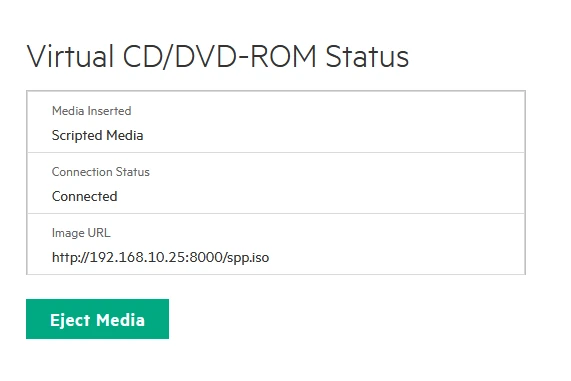
O iLO Advanced tem Virtual Media — você aponta o CD/DVD virtual do iLO para uma ISO, e o servidor dá boot nela como se fosse um drive óptico de verdade, transmitido pela rede. E honestamente, quando a ficha caiu, caiu com força: objetivamente é o jeito melhor de fazer isso, drama de ferramentas à parte. O servidor mora no porão, num rack, fazendo suas coisas de rack-no-porão. O caminho do pendrive significa: descer a escada, abrir o rack, achar a porta certa, plugar o pendrive, subir de volta, fazer a atualização, descer de novo para buscar o pendrive quando terminar — duas viagens ao porão para uma atualização de firmware, só para que um objeto físico encoste rapidinho numa porta física. Transmitir a ISO pela rede significa que eu faço tudo isso da minha mesa, numa cadeira confortável, com café ☕, enquanto o hardware nunca precisa ficar sabendo que eu tenho um pendrive. Vale a pena atravessar algumas camadas de bobagem de ferramentas por isso.
Só que — e é aqui que a UI de Virtual Media do iLO revela discretamente sua opinião sobre o assunto — ela não aceita upload de arquivo pelo navegador. Ela quer uma URL. Tudo bem, tenho máquinas Linux sobrando, com certeza consigo servir um (1) arquivo ISO via HTTP. 🙃
🐔🥚 Ato quatro: o ovo, a galinha e a VM morando na máquina errada
Minha parte favorita, porque caí nela direitinho e só percebi o erro no meio de um facepalm.
Primeiro instinto: hospedar a ISO numa VM Linux que eu já tinha rodando. Dois minutos, pronto, virtual media montada, eu todo orgulhoso de mim mesmo. Aí chegou a hora de reiniciar de fato o DL20 para dar boot por aquela imagem montada.
O que — você provavelmente vê isso chegando lá da órbita 🛰️ — também reiniciou a VM que eu estava usando para servir a ISO, porque essa VM mora exatamente naquele servidor físico. Uma dependência circular perfeita: o servidor precisa da ISO para dar boot, a ISO é servida por algo que precisa do servidor de pé. No momento em que o reboot começou, meu servidor de arquivos sumiu em pleno voo, e o iLO ficou segurando um CD-ROM virtual conectado a absolutamente nada. Inventário de firmware depois: inalterado, até o último dígito — porque nada chegou a ser lido além do handshake inicial da montagem.
Lição reaprendida do jeito difícil: quando você reinicia um host físico, tudo o que esse host hospeda cai junto. Coisa revolucionária, eu sei. 🤦
🖥️ Ato cinco: servindo de um lugar que realmente continua de pé
Solução: hospedar a ISO no cliente Windows — uma máquina sem opinião nenhuma sobre o estado de energia do DL20. O servidor web embutido do Python pareceu a solução óbvia de dois segundos:
python -m http.server 8000
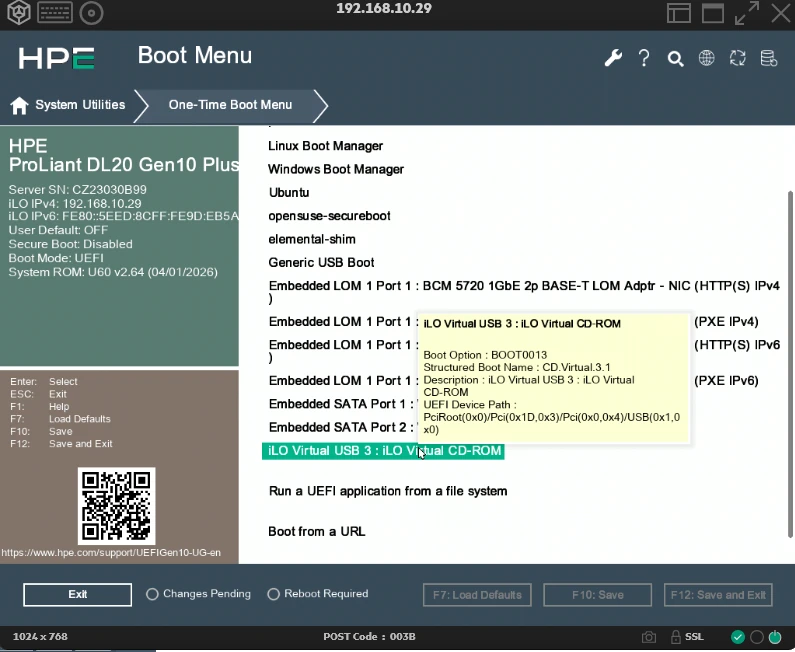
Apontei o iLO para ele, montei, reiniciei no menu de boot único, escolhi o CD/DVD virtual... e ainda assim não subiu direito. Progresso, não sucesso. Hora de pensar de verdade no que está acontecendo em vez de jogar ferramentas no problema.
🕵️ Interlúdio: por que um CD-ROM virtual não é um download
A carne técnica de verdade dessa saga toda: montar uma ISO pela rede não é a mesma coisa que baixar um arquivo.
Um drive óptico real não é sugado inteiro para a memória de antemão. O bootloader lê setores específicos sob demanda, pulando pela estrutura do disco exatamente como o layout do sistema de arquivos ISO9660 manda — alguns bytes do boot catalog aqui, um fragmento de arquivo em algum lugar do meio ali. A Virtual Media emula exatamente esse comportamento via HTTP: o iLO dispara pedidos como “me dá os bytes 5.368.709.120 até 5.368.711.168, por favor” — uma fatia minúscula, num offset arbitrário, de um arquivo de 9,8 GB.
O mecanismo HTTP para exatamente isso é a Range request (Range: bytes=X-Y), respondida com 206 Partial Content mais um header Content-Range correspondente, contendo só a fatia pedida.
O http.server clássico do Python não faz isso. De jeito nenhum. Testei diretamente: mandei uma Range request para uma fatia de 1 KB e recebi 200 OK e o arquivo inteiro de 9,8 GB, com o header Range completamente ignorado. Para um arquivo pequeno, tecnicamente errado mas ninguém percebe. Para uma ISO do SPP de 9,8 GB pedida a cada mínima leitura de setor, é a diferença entre instantâneo e funcionalmente infinito ♾️ — o que, do lado do iLO, parece exatamente um drive virtual quebrado ou vazio.
A solução é um substituto minúsculo e direto:
python -m pip install rangehttpserver
python -m RangeHTTPServer --bind 0.0.0.0 8000
(Repare no python -m pip em vez de um pip puro — numa instalação nova de Python no Windows, o pip.exe nem sempre está no PATH, mesmo que o python.exe esteja. Chamar o pip como módulo pelo interpretador contorna isso totalmente.)
🔥 Reviravolta: o firewall contra-ataca
Troquei de servidor, testei a Range request de novo — ainda nada, desta vez um connection timeout puro em vez de uma resposta errada. Não “não tem ninguém em casa” (isso pareceria uma conexão recusada), mas “os pacotes somem no vazio” — a assinatura clássica de um firewall descartando o tráfego em silêncio em vez de rejeitá-lo abertamente.
Acontece que o Windows Defender Firewall tinha bloqueado em silêncio o novo servidor: a execução antiga do http.server já tinha ganhado um clique de “permitir” em algum momento, mas iniciá-lo como python -m RangeHTTPServer aparentemente contou como um contexto de programa diferente o suficiente para precisar do próprio prompt de permissão — um que eu tinha deixado passar. Uma exceção de firewall depois 🔓, os dois problemas finalmente sumiram ao mesmo tempo:
HTTP/1.0 206 Partial Content
Content-Range: bytes 1000-2000/9844506624
Accept-Ranges: bytes
Alcançável e com suporte a Range. Exatamente o que um drive óptico virtual quer ver. ✅
📋 O que de fato estava lá, em termos de versões
Para quem tem curiosidade sobre como é o inventário de firmware de um DL20 Gen10 Plus — 14 componentes, puxados direto da API Redfish do iLO em vez de clicar pela GUI uma página por vez:
- iLO 5 — v3.20 (uma versão atrás; a 3.21 já saiu)
- System ROM (ativa) — U60 v2.64
- System ROM (slot redundante/de backup) — U60 v2.50, atrasada de propósito, é para isso que serve o slot de backup
- Intelligent Provisioning, SPS, TPM, a NIC onboard BCM5720, a controladora de vídeo e os firmwares dos dois discos
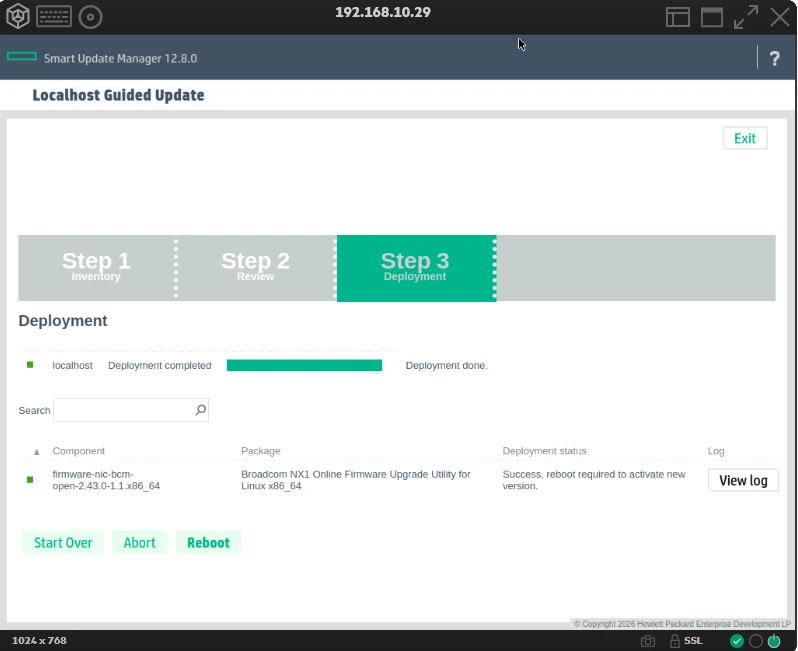
O objetivo todo de dar boot na ISO do SPP em vez de caçar cada arquivo .fwpkg um por um: o SUM escaneia tudo numa só passada e me diz exatamente o que está desatualizado. Sem precisar de RedHat, sem precisar de pendrive, sem precisar de segunda viagem ao porão. 🎉
🎓 A moral da história
Três ferramentas falharam ou falharam pela metade antes daquela que realmente funcionou — e essa só funcionou quando eu parei de tratar “servir um arquivo via HTTP” como problema resolvido e lembrei que virtual media não baixa, ela lê setores, do mesmo jeito que um drive físico. Some a isso um prompt de firewall que eu pisquei e perdi, e pronto: uma tarde inteira gasta no que deveria ser uma tarefa de cinco minutos. Atualizações de firmware no homelab: nunca tão simples quanto “clicar em atualizar”, sempre uma oportunidade de reaprender algo que tecnicamente você já sabia. 😅
Próximo capítulo: o que o SUM realmente encontrar quando der boot direito. Fique ligado.
📸 Algumas capturas de tela da jornada — o Rufus falhando em silêncio, o inventário de firmware via Redfish, os headers da Range request finalmente certos — estão abaixo.