
A+ no SSL Labs: o que o TLS do meu blog realmente fala (e onde mora o código Ansible)
🌐 Também em: English · Deutsch · Français · Español · Italiano · Nederlands · Polski
☝️ Uma palavrinha para quem só queria ler um post de blog: o TLS é o motivo de o seu navegador mostrar aquele cadeadinho. Toda vez que você abre uma página aqui, ela viaja até você criptografada. Ninguém no mesmo Wi-Fi do café, no seu provedor de internet ou em qualquer lugar no meio do caminho consegue ler junto ou trocar umas palavras discretamente. E não, isso não se chama mais “SSL”, mesmo que o site de teste lá embaixo ainda insista no nome antigo. O SSL foi aposentado em 2015; só nunca conseguimos aposentar a palavra. Então, quando eu me gabo das “configurações de TLS” abaixo, na verdade estou me gabando de quão bem lacrado está o envelope em volta desta mesma frase. De nada. 🤓
De vez em quando eu jogo meu próprio blog no Qualys SSL Labs, principalmente para ter certeza de que nada apodreceu em silêncio desde a última vez. O resultado de hoje à noite me fez sorrir: A+ nos dois endpoints, IPv4 e IPv6. Nenhum aviso, nenhum “mas”, nenhum asterisco.
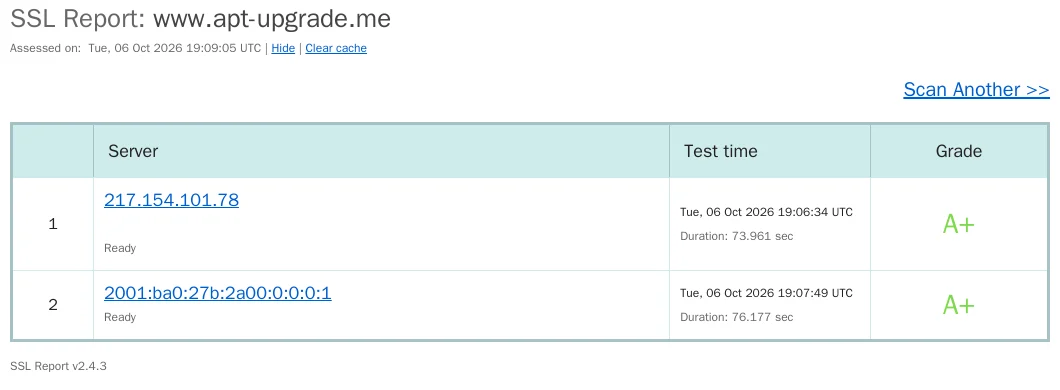
Uma nota é legal, mas uma nota sozinha não diz nada. Então aqui está o que este servidor realmente fala, em palavras simples. O mesmo fluxo de sempre: eu faço as perguntas e tomo as decisões, meu co-admin de IA (Claude) puxou os dados brutos do scan pela API do SSL Labs e os conferiu com a configuração.
Índice
🔐 O que o blog suporta (a lista curta)
| Recurso | O que fazemos | Por que importa |
|---|---|---|
| Protocolos | Só TLS 1.3 e TLS 1.2 | TLS 1.0/1.1 e todas as versões de SSL foram embora, junto com todo o seu museu de ataques. |
| Cipher suites | 6 no total, todas AEAD: AES-GCM e ChaCha20-Poly1305 | Nada de CBC, então a família de padding oracle (POODLE, Lucky13, GOLDENDOODLE, Zombie POODLE …) não tem onde morder. |
| Forward secrecy | ECDHE em cada conexão | Uma chave roubada amanhã não consegue decifrar o tráfego gravado hoje. Session tickets estão desligados, então isso continua valendo nas retomadas de sessão. |
| Troca de chaves pós-quântica | X25519MLKEM768 híbrido oferecido primeiro | Chrome e Firefox atuais já usam. “Gravar agora, decifrar depois” fica bem menos atraente. |
| Certificado | ECDSA P-256 do Let’s Encrypt, chave nova a cada renovação | Menor e mais rápido que RSA, e uma chave antiga nunca sobrevive ao seu certificado. |
| HSTS | 1 ano, includeSubDomains, preload – também no redirect do apex | Depois da primeira visita, o navegador recusa HTTP puro para este domínio. É isso que transforma A em A+. |
| Extras | HTTP/2 via ALPN, TLS_FALLBACK_SCSV, sem 0-RTT | Rápido, resistente a downgrade e sem early data que possa ser reenviado. |
Todos os testes de vulnerabilidade do relatório voltam negativos: Heartbleed, ROBOT, Ticketbleed, FREAK, Logjam, todos. Não por algum patch esperto, mas porque os blocos de construção vulneráveis simplesmente não são mais oferecidos.
🤓 Três detalhes que achei mais interessantes que a nota
- A parte pós-quântica veio de graça. Eu nunca configurei
X25519MLKEM768. O ingress controller traz um nginx compilado contra o OpenSSL 3.5, que coloca o grupo híbrido em primeiro por padrão. Às vezes a melhor feature de segurança é só manter suas imagens atualizadas. - Sem OCSP stapling – de propósito. O SSL Labs lista como “No”, o que parece uma lacuna. Não é: o Let’s Encrypt aposentou o OCSP, e os certificados atuais nem trazem mais URL de OCSP. Não há nada para grampear; a revogação agora funciona via CRLs e validades curtas.
- O preço do rigor. 46 dos 68 clientes simulados conectam sem problema. Os 22 que falham são fósseis: Internet Explorer até a versão 10, Android até 4.3, Safari até 8, Java 6/7, OpenSSL 0.9.8, Chrome 49 no Windows XP e um crawler do Baidu de 2015. Dá para conviver com isso.
🛠️ Onde mora o A+: meu código Ansible
Nada disso foi montado na base do clique no servidor. A stack inteira é implantada pelo meu repositório Ansible público aptupgrademe/www_k3s, e o scan acima rodou contra o servidor exatamente como uma execução de playbook o deixa, sem nenhum ajuste manual por cima. Então considere este post um relatório de teste do código. Se você quiser copiar as configurações, estes são os dois arquivos para ler:
roles/common_k3s/templates/ingress-nginx-values.yml.j2– protocolos, lista de ciphers, cache de sessão, tickets desligados e o comentário explicando por que o OCSP stapling está faltando de propósito.roles/blog_k3s_deploy/templates/ingress.yml.j2– o pedido do certificado ECDSA para o cert-manager, o header HSTS e o redirect do apex pronto para preload.
O coração disso cabe numa tela:
# ingress controller (shared role, also in front of my Nextclouds)
ssl-protocols: "TLSv1.2 TLSv1.3"
ssl-ciphers: "ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305"
ssl-prefer-server-ciphers: "false"
ssl_session_tickets off;

# blog ingress: ECDSA certificate with a fresh key on every renewal
cert-manager.io/private-key-algorithm: "ECDSA"
cert-manager.io/private-key-size: "256"
cert-manager.io/private-key-rotation-policy: "Always"

# HSTS, even on the redirects
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always;
Como a parte de TLS mora numa role compartilhada, as mesmas configurações protegem também as minhas duas instâncias Nextcloud. Uma correção, três servidores.
📝 Ainda na lista
- Envio para o HSTS preload: o header está pronto para preload, mas o domínio ainda não está nas listas de preload dos navegadores. É uma porta de mão única, então estou indo com calma.
- Registro CAA: uma entrada de DNS que diz “só o Let’s Encrypt pode emitir certificados para este domínio”. Pequeno, barato, ainda não está lá.
Quer conferir você mesmo? O relatório ao vivo do SSL Labs está a um clique. E se o seu próprio servidor tirar um B, a lista de ciphers acima é um bom ponto de partida.
📚 Posts relacionados