
🌐 Auch auf: English · Français · Español
Es ist der erste Advent – also die Zeit der warmen Lichter, des Zimtdufts, fragwürdiger Pullover und…
TCP-Pakete, die sich als Weihnachtsbäume verkleiden.
Denn während normale Menschen Kerzen anzünden,
zünden wir – die gesegneten, überkoffeinierten Nerds des Internets –
Flags an.
🎄 Was um Himmels willen ist ein XMAS-Scan?
Stell dir vor, dem Weihnachtsmann ist langweilig, er hackt sich in den Mainframe am Nordpol und beschließt, sich lautlos herumzuschleichen.
Statt an Türen zu klopfen (SYN-Pakete), verschickt er kleine Päckchen, behängt mit ALLEN glänzendsten Flags:
- FIN – „Ich bin fertig, aber nicht wirklich 🎁“
- PSH – „Mach auf, ich hab Plätzchen dabei 🍪“
- URG – „Das ist superwichtig. So richtig Süßigkeiten-mit-Vorrang-Lieferung-wichtig 🔔“
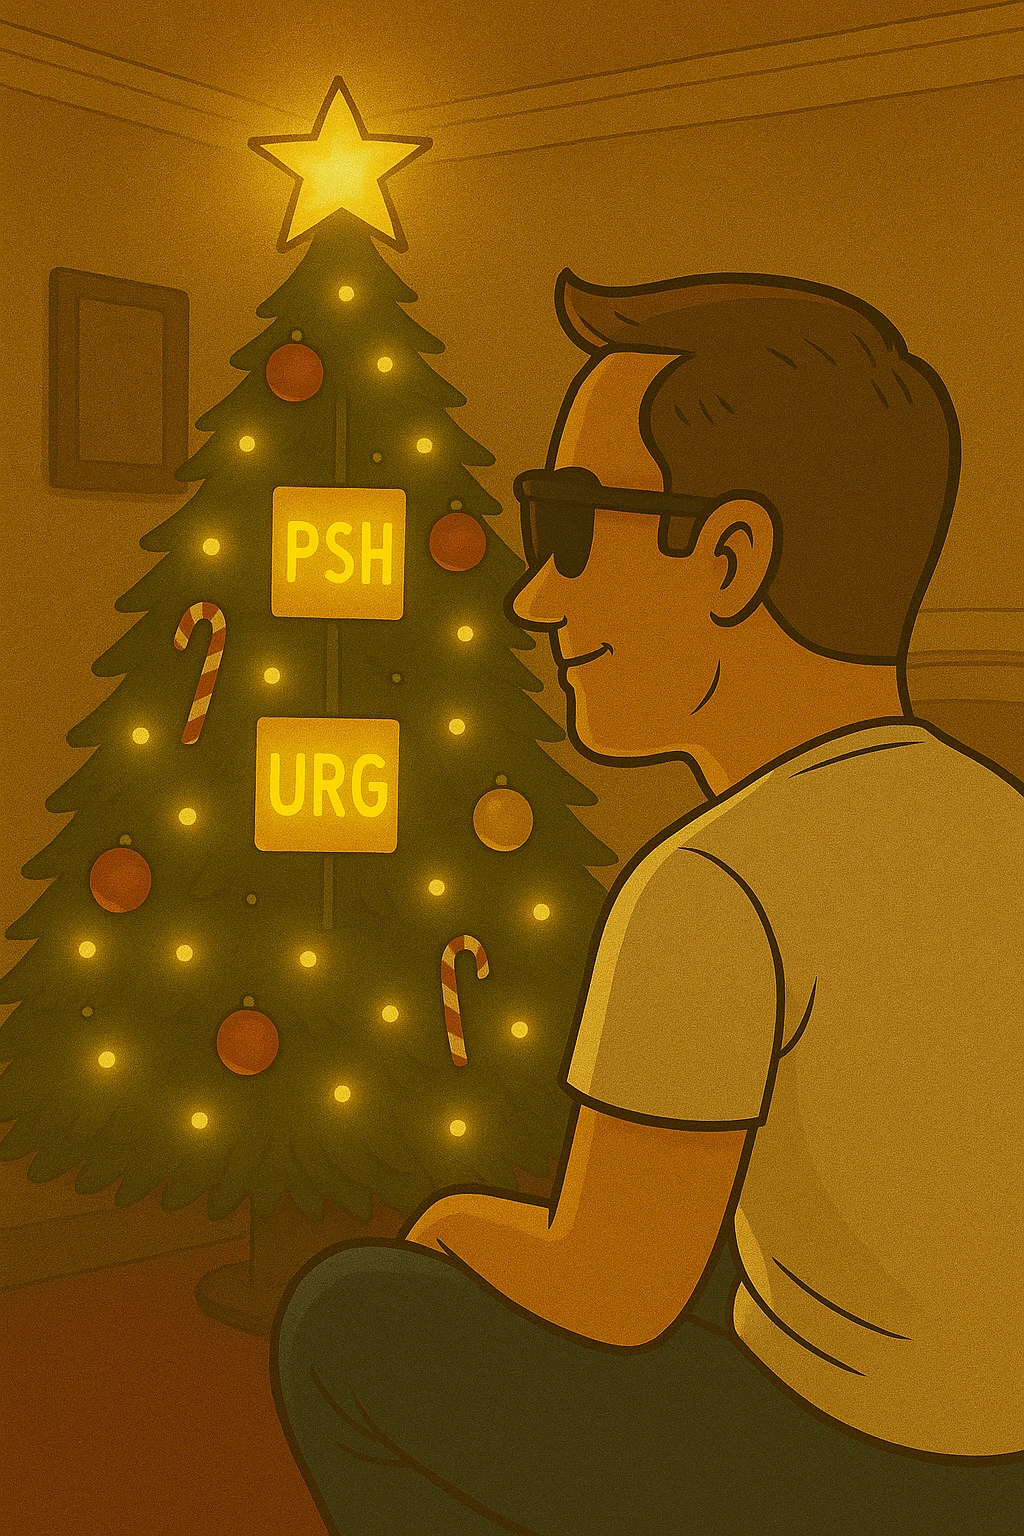
Zusammen leuchten diese Flags wie der Weihnachtsbaum eines Nerds nach einer Sammelbestellung RGB-LEDs.
Daher der Name:
XMAS-Scan – weil er seltsam funkelt und kein normaler Mensch versteht, warum.
🎅 Wie funktioniert das eigentlich?
Normale TCP-Kommunikation ist höflich. Sie sagt:
„Hallo, darf ich eine Verbindung aufbauen?“
„Aber gewiss doch, liebes Paket, das darfst du.“
XMAS-Pakete dagegen rollen mit blinkender Lichterkette an und brüllen:
„ÜBERRASCHUNGSPAKET! 🎁🎁🎁“
Und je nachdem, wie der Host reagiert, erkennst du:
- Ist der Port offen:
→ Das System bleibt still und tut so, als wäre niemand zu Hause.
(So ähnlich wie dein Nachbar, wenn du ihn bittest, beim Schleppen der IKEA-Möbel zu helfen.) - Ist der Port geschlossen:
→ Es schickt ein RST („Reset“) zurück, was im Grunde heißt:
„Hau ab, komisches Paket!“
Elegant. Festlich. Fragwürdig RFC-konform.
🧦 Warum nutzt man XMAS-Scans?
Weil Nerds Dinge gern so umständlich wie nur möglich erledigen.
Klassischerweise wurden XMAS-Scans genutzt, um:
- an alten Firewalls vorbeizuschlüpfen
- uralte IDS-Systeme zu verwirren
- unauffällig Aufklärung zu betreiben
Heute antworten die meisten modernen Systeme mit dem digitalen Gegenstück zu:
„Netter Versuch, Rudolph.“ 🚫🦌
🔥 So startest du einen (für legale, ethische, vom Weihnachtsmann abgesegnete Tests!)
nmap -sX your.target.here
Im Grunde ist das, als würdest du den Grinch durch fremde Schornsteine schicken – nur auf gesellschaftlich akzeptierte Cybersecurity-Art.
🕯️ Eine warmherzige Advents-Erinnerung…
Während wir die erste Adventskerze anzünden, sollten wir auch daran denken:
- unsere Server zu patchen
- unsere Firewalls zu prüfen
- ungewöhnlichen Traffic zu überwachen
- und über Bots zu lachen, die wie verwirrte Rentiere seltsame Pakete auf Port 80 werfen
Denn nichts sagt „Weihnachtsstimmung“ so sehr wie:
\x16\x03\x02\x01\xA0\x00\xFF\xPSH\xFIN\xURG
Ein XMAS-Scan lässt alle TCP-Flags leuchten wie ein Nerd-Weihnachtsbaum – ein klassischer Trick für unauffälliges Port-Probing mit nmap.
Damit dein Server keine Portscans im Festtagslook abbekommt, kannst du einfach jedes Paket verwerfen, bei dem alle Flags gesetzt sind.
Die folgende iptables-Regel spielt den Grinch und blockt diese festlichen Eindringlinge sofort:
/sbin/iptables -A INPUT -p tcp --tcp-flags ALL ALL -j DROP
Sauber, wirksam und perfekt für alle, die ihre Lichterketten lieber am Baum haben – und nicht in ihren Paket-Headern.
Friede auf Erden.
Den Sysadmins ein Wohlgefallen.
Mögen eure Logs sauber und eure Pakete festlich sein.
🎄✨ Frohe Nerdnachten, allerseits! ✨🎄


